
в результате автоматизированной проверки составила ______%.
Работа защищена на оценку ____________ «___» _____________ 2020 г.
Преподаватель: Головчекно Д.А.
Оглавление
1. Виды Dos-атак 4
1.1. Эксплуатация ошибок 4
1.2.1. Виды флуда 5
2. Причины DDos-атак и Dos-атак 6
3. Потенциальные жертвы 7
4. Механизм работы атак 8
5. Обнаружение DoS-атак 9
6. Признаки DDos-атаки 10
7. Защита от DoS-атак 11
Список используемой литературы: 12
Введение
DоS-aтaкa (oт aнгл. Deniаl оf Sеrviсе, oткaз в oбcлyживaнии) — атака на компьютерную систему с целью довести её до отказа, т.е. создание таких условий, при которых легитимные (правомерные) пользователи системы могут использовать систему. Отказ «вражеской» системы может быть самоцелью (например, предотвращение доступа к популярному веб-сайту) или один из шагов по освоению системы (в экстренной ситуации программное обеспечение предоставит важную информацию — например, версию, часть программного кода и т. д.).
Что могут хакеры? И что такое DDoS атака?
Если атака выполняется одновременно с большого числа компьютеров, говорят о DdoS-атаке (от англ. Distributed Denial of Service, распределённая атака типа «отказ в обслуживании). В некоторых случаях к DdoS-атаке приводит легитимное действие, например, размещение на популярном интернет-ресурсе ссылки на сайт, размещённый на не очень производительном сервере. Большой наплыв пользователей приводит к превышению допустимой нагрузки на сервер и отказу в обслуживании части из них.
Так как Ddos-атаки это разновидность Dos-атак, поговорим побольше о Dos-атаках.
1. Виды Dos-атак
Существуют различные причины, по которым может возникнуть DoS-условие:
А) Ошибка в программном коде, которая приводит к обращение к неиспользуемой части адресного пространства, выполнению недопустимой инструкции или другому необработанному исключению при сбое серверного приложения. Классический пример — обращение по нулевому указателю.
Б) Недостаточная проверка пользовательских данных, приводящая к длительному или бесконечному циклу или повышенному долгосрочному потреблению ресурсов процессора (истощение ресурсов процессора) или выделению больших объемов оперативной памяти (истощение памяти).
В) Флуд (англ. Flood) — атака, связанная с большим количеством обычно бессмысленных или неправильно отформатированных запросов к компьютерной системе или сетевому оборудованию, направленная или приводящая к сбою системы из-за исчерпания системных ресурсов — процессора, памяти или каналы связи.
Г) Атака второго рода — атака, цель которой — вызвать ложное срабатывание системы защиты и, таким образом, привести к недоступности ресурса.
Если атака (обычно флуд) производится одновременно с большого количества IP-адресов, то в этом случае она называется распределённой атакой на отказ в обслуживании (DdoS).
1.1. Эксплуатация ошибок
Эксплойтом называет программу, фрагмент программного кода или последовательность команд, которые используют уязвимости в программном обеспечении и используются для атаки на компьютерную систему. Среди эксплойтов, ведущих к DoS-атаке, но не подходящих, например, для овладения «вражеской» системой, наиболее известными являются WinNuke и Ping of death.
Что такое DDOS? Простым языком. Какие атаки я наблюдал Распределенная атака на сервера.
1.2. Флуд
Флуд служит для того,чтобы вызвать большой поток бессмысленных запросов с разных компьютеров, чтобы занять работой «вражескую» систему (процессор, оперативную память или канал связи) и тем самым временно отключить ее. Понятие «DdoS-атака» почти эквивалентно понятию «флуд» и в повседневной жизни оба часто взаимозаменяемы («зафлудить сервер» — «за DdoS’ить сервер»).
Для создания флуда можно использовать как штатные сетевые инструменты, такие как ping (это известно, например, интернет-сообществу «Упячка»), так и специальные программы. Функцию DdoS часто «вшивают» в ботнеты. Если на сайте с высоким трафиком обнаружена уязвимость межсайтового скриптинга или есть возможность прикреплять изображения с других ресурсов, этот сайт также может быть использован для DDoS-атаки.
Самая крупная DdoS-атака была зарегистрирована в октябре 2010 года, её мощность составила 120 гигабит. 120-гигабитную атаку можно сравнить с миллионом пользователей, которые осуществляют флуд различными пакетами.
1.2.1. Виды флуда
Флуд канала связи и TCP-подсистемы
Любой компьютер, который общается с внешним миром через TCP / IP, подвержен следующим типам флуда:
SYN-флуд — этот тип атаки отправляет большое количество SYN-пакетов через TCP (запросы на открытие соединения) на атакованный хост. В этом случае через небольшой промежуток времени количество открытых сокетов на атакованном сервере заканчивается, и сервер перестает отвечать.
UDP-флуд: этот тип флудинга атакует не целевой компьютер, а его канал связи. Интернет-провайдеры разумно предполагают, что UDP имеет приоритет над TCP. Большое количество пакетов UDP разного размера вызывает перегрузку канала связи, и сервер, работающий по TCP, перестает отвечать.
ICMP-флуд: то же самое, но с использованием ICMP-пакетов.
Флуд прикладного уровня
Многие сервисы разработаны таким образом, что небольшой запрос может потреблять много вычислительной мощности сервера. В этом случае атаке подвергается не канал связи или подсистема TCP, а сама служба — потоком таких «больных» запросов. Например, веб-серверы подвержены HTTP-флуду: вы можете использовать простой или сложный запрос к базе данных, чтобы выключить сервер.
2. Причины DDos-атак и Dos-атак
1)Личная неприязнь. Она часто побуждает злоумышленников атаковать корпорации или государственные компании. Например, в 1999 году сайты ФБР подверглись атаке и отключились на несколько недель. Произошло это из-за того, что ФБР провело масштабную рейд-атаку на хакеров.
2)Политический протест. Как правило, такие атаки проводят хактивисты, айтишники с радикальными взглядами на гражданский протест. Хорошо известный пример — серия кибератак на эстонские правительственные учреждения в 2007 году. Вероятной их причиной стала возможность сноса памятника солдатам-освободителям в Таллинне.
3)Развлечение. Сегодня все больше и больше людей становятся зависимыми от DDoS-атак и хотят попробовать свои силы. Начинающие хакеры часто готовят атаки ради развлечения.
4)Вымогательство и шантаж. Перед тем как начать атаку, хакер связывается с владельцем ресурса и требует выкуп.
5)Конкуренция. DDoS-атаки могут быть заказаны от недобросовестной компании с целью повлиять на своих конкурентов .
3. Потенциальные жертвы
DDoS атака может уничтожить веб-сайт любого размера, от обычных блогов до крупнейших корпораций, банков и других финансовых учреждений.
Согласно исследованию «Лаборатории Касперского», атака может стоить компании до 1,6 миллиона долларов. Это серьезный ущерб, так как атакованный веб-ресурс какое-то время не обслуживается, поэтому он простаивает.
Чаще всего от DDoS-атак страдают сайты и сервера:
а)крупных компаний и государственных учреждений;
б)финансовых учреждений (банков, управляющих компаний);
ж)СМИ и информационных агрегаторов;
з)интернет-магазинов и предприятий электронной коммерции;
и)онлайн-игр и игровых сервисов;
Не так давно подключенное к Интернету оборудование, известное как Интернет вещей (Internet of Things, IoT), было добавлено в мрачный список частых жертв DDoS-атак. Наибольшую динамику роста в этой области демонстрируют кибератаки, направленные на нарушение работы онлайн-касс в крупных магазинах или торговых центрах.
4. Механизм работы атак
У всех веб-серверов есть собственные ограничения на количество запросов, которые они могут обрабатывать одновременно. Кроме того, существует ограничение на пропускную способность канала, соединяющего сеть и сервер. Чтобы обойти эти ограничения, злоумышленники создают компьютерную сеть, содержащую вредоносное ПО, называемую ботнетом или сетью зомби.
Для создания ботнета киберпреступники распространяют троян через электронную почту, социальные сети или веб-сайты. Компьютеры, включенные в ботнет, не имеют физического соединения друг с другом. Они объединены только для того, чтобы «служить» целям самого хакера.
Во время DDoS-атаки хакер отправляет команды «зараженным» компьютерам-зомби, и они начинают наступление. Ботнеты генерируют огромный объем трафика, который может перегрузить любую систему. Основными объектами DDoS-атак обычно являются пропускная способность сервера, DNS-сервер и само интернет-соединение.
5. Обнаружение DoS-атак
Считается, что для обнаружения DoS-атак не требуется специальных инструментов, поскольку нельзя упускать из виду факт DoS-атаки. Во многих случаях это правда. Однако часто случались удачные атаки, которые жертвы заметили только через 2–3 дня.
Получается, что негативные последствия атаки (например, флуда) заключаются в лишних расходах с оплатой трафика, которые раскрываются только при получении счета. Кроме того, многие методы обнаружения атак неэффективны вблизи цели атаки, но эффективны в магистральной сети. В этом случае желательно установить системы обнаружения прямо здесь и не ждать, пока атакующий пользователь это заметит и попросит о помощи. Для эффективного противодействия также необходимо знать тип, тип и другие индикаторы DoS-атаки. Системы распознавания позволяют быстро получить эту информацию.
Методы обнаружения можно разделить на несколько больших групп:
1.сигнатурные — основанные на качественном анализе трафика;
2.статистические — основанные на количественном анализе трафика;
3.гибридные — сочетающие в себе достоинства двух предыдущих методов.
6. Признаки DDos-атаки
Если действия злоумышленников достигают своей цели, это сразу может быть обнаружено по ошибкам в работе сервера или находящегося на нем ресурса. Однако есть ряд косвенных признаков, по которым вы можете узнать о DDoS-атаке с самого начала.
1.Серверное ПО и ОС начинают часто и явно сбоить — зависать, некорректно завершать работу и т. д.
2.Резко возросшая нагрузка на аппаратные мощности сервера, резко отличающаяся от среднедневных показателей.
3.Стремительное увеличение входящего трафика в одном или ряде портов.
4.Многократно дублированные однотипные действия клиентов на одном ресурсе (переход на сайт, закачка файла).
5.При анализе логов (журналов действий пользователей) сервера, брандмауэра или сетевых устройств выявлено много запросов одного типа из разных источников к одному порту или сервису. Следует особо насторожиться, если аудитория запросов резко отличается от целевой для сайта или сервиса.
7. Защита от DoS-атак
Меры противодействия DoS-атакам можно разделить на пассивные и активные, а также превентивные и реактивные.
Ниже приведен краткий список основных методов.
Предотвращение. Предотвращение причин, побуждающих определенных лиц к организации DoS-атак. Очень часто нападения являются результатом личной неприязни, политических и религиозных разногласий, провоцирующего поведения жертвы и т.д.
Фильтрация и блэкхолинг. Блокирование трафика исходящего от атакующих машин. Эффективность этих методов снижается по мере приближения к цели атаки и повышается по мере приближения к её источнику.
Устранение уязвимостей. Не работает против атак типа флуд, для которых «уязвимостью» является конечность тех или иных ресурсов.
Наращивание ресурсов.
Рассредоточение. Построение распределённых и продублированных систем, которые не прекратят обслуживать пользователей, даже если некоторые их элементы станут недоступны из-за атаки.
Уклонение. Увод непосредственной цели атаки (доменного имени или IP-адреса) подальше от других ресурсов, которые часто также подвергаются воздействию вместе с непосредственной целью.
Активные ответные меры. Воздействие на источники, организатора или центр управления атакой, как технического, так и организационно-правового характера.
Внедрение оборудования по отражению DoS-атак. Например DefensePro® (Radware), Периметр (МФИ Софт), Arbor Peakflow® и других производителей.
Приобретение сервиса по защите от DoS-атак. Актуально в случае превышения флудом пропускной способности канала.
Заключение
Трансфер из:http://www.cnblogs.com/rootq/archive/2008/11/21/1338753.html
1. «Электронный инцидент в Перл-Харборе» в феврале 2000 года был как раз моментом сосредоточения такого кошмара в истории Интернета. 7, 8 и 9 февраля в течение трех дней подряд хакеры начали централизованную атаку на основные веб-сайты США, включая Yahoo, Amazon, веб-сайт Национальной дисконтной брокерской компании и веб-сайт Los Angeles Times, в результате чего был нанесен прямой ущерб на сумму более 1 миллиарда долларов США.
Yahoo, известный как самый безопасный веб-сайт в мире, является одним из самых неудачных. Поскольку февраль — самое активное время года для онлайн-покупок, Yahoo получает основной доход от интернет-рекламы. 100 миллионов страниц должны были быть посещены в течение трех часов после закрытия. Взлом напрямую принес Yahoo как минимум миллионы долларов. потеря.
До сих пор Министерство юстиции США и Федеральное бюро расследований все еще не располагали ключами к разгадке «Инцидента в Электронном Перл-Харборе». Они не знают, кто стоял за атакой, сколько компьютеров было задействовано, а также причину и адрес атаки. Но Федеральное бюро расследований США объявило, что эти закулисные преступники будут приговорены к тюремному заключению на срок от 5 до 10 лет и потребуют штраф в размере 250 000 долларов США или двойной потери жертвы. Эта атака использовала атаку SYN Flood, упомянутую ниже.
2. В 23:37 12 сентября 2006 г. Baidu опубликовала заявление о том, что во второй половине дня 12-го числа подверглась крупнейшей в истории неопознанной хакерской атаке. В результате поисковая служба Baidu не работала в течение почти 30 минут по всей стране. Хакерский след использует описанную ниже атаку DRDOS.
Что такое DOS
DoS — это аббревиатура Denial of Service, то есть отказ в обслуживании. Атаки, вызывающие DoS, называются DoS-атаками, цель которых — сделать компьютеры или сети неспособными предоставлять обычные услуги. Наиболее распространенными DoS-атаками являются атаки на пропускную способность компьютерной сети и атаки на подключение. Атаки на пропускную способность — это атаки на сеть с огромным объемом трафика, так что все доступные сетевые ресурсы исчерпываются, и, наконец, законные запросы пользователей не могут быть переданы. Атаки на подключение относятся к атакам компьютеров с большим количеством запросов на подключение, так что все доступные ресурсы операционной системы исчерпываются, и в конечном итоге компьютер больше не может обрабатывать законные запросы пользователей.
Что такое DDOS
Распределенная атака отказа в обслуживании (DDoS: распределенный отказ в обслуживании) — это использование клиент-серверной технологии для объединения нескольких компьютеров в качестве платформы атаки для запуска DoS-атак против одной или нескольких целей, тем самым экспоненциально увеличивая атаку отказа в обслуживании. мощность. Обычно злоумышленник использует украденную учетную запись для установки главной программы управления DDoS на компьютере.
Основная программа управления будет взаимодействовать с большим количеством агентов в установленное время. Программы агентов были установлены на многих компьютерах в Интернете. Агент запускает атаку, когда получает инструкции. Используя технологию клиент / сервер, основная управляющая программа может активировать сотни программ-агентов в течение нескольких секунд.
Что такое DRDOS
Распределенное отражение Denial Of Servie Attack (DRDOS) — это новое поколение DDOS-атак. Когда злоумышленник использует SYN-пакет с запросом на заливку сетевого маршрутизатора. Эти пакеты данных содержат ложные IP-адреса, все они с веб-сайта XXX. Таким образом, маршрутизаторы думают, что эти SYN-пакеты отправляются с веб-сайта XXX, поэтому они отправляют им пакеты SYN / ACK в качестве второго шага трехэтапного процесса установления связи. После того, как вредоносные пакеты данных отражаются на хосте веб-сайта XXX, формируется флуд-атака.
Общие средства
Распространенные методы DDoS-атак включают SYN Flood, Ping of Death, ACK Flood, UDP Flood, ICMP Flood, TCP Flood, Connections Flood, Script Flood, Proxy Flood и т. Д.
SYN Flood
Согласно статистике, среди всех хакерских атак SYN-атаки являются наиболее распространенным и наиболее легко используемым методом атаки. Думаю, многие люди до сих пор помнят атаку на сайт YAHOO в 2000 г. В то время хакеры использовали простые и эффективные SYN-атаки.Некоторые сетевые черви взаимодействовали с SYN-атаками, чтобы нанести больший ущерб.
Протокол установления связи TCP

В протоколе TCP / IP протокол TCP обеспечивает надежную службу соединения и использует трехстороннее рукопожатие для установления соединения. (Трехстороннее рукопожатие TCP)
1. Первое рукопожатие: при установлении соединения клиент отправляет на сервер пакет syn (syn = j) и входит в состояние SYN_SEND, ожидая подтверждения от сервера;
2. Второе рукопожатие: сервер получает пакет syn, должен подтвердить SYN клиента (ack = j + 1), и в то же время отправить пакет SYN (syn = k), то есть пакет SYN + ACK, и сервер вводит SYN_RECV положение дел;
3. Третье рукопожатие: клиент получает пакет SYN + ACK от сервера и отправляет на сервер пакет подтверждения ACK (ack = k + 1). После отправки пакета клиент и сервер входят в состояние ESTABLISHED и завершают трехстороннее рукопожатие.
После завершения трехстороннего рукопожатия клиент и сервер начинают передавать данные. В вышеупомянутом процессе есть несколько важных концепций:
- Неподключенная очередь: В протоколе трехстороннего рукопожатия сервер поддерживает неподключенную очередь. Очередь открывает запись для каждого SYN-пакета клиента (syn = j). Эта запись указывает, что сервер получил SYN-пакет и отправил подтверждение клиенту, и ожидает Пакет подтверждения клиента. Соединение, идентифицированное этими записями, находится в состоянии Syn_RECV на сервере.Когда сервер получает пакет подтверждения клиента, он удаляет запись, и сервер переходит в состояние ESTABLISHED.
- Параметры бэклога: Указывает максимальное количество неподключенных очередей.
- Время повторной передачи SYN-ACKПосле того, как сервер отправляет пакет SYN-ACK, если он не получает пакет подтверждения клиента, сервер повторно передает его в первый раз, ожидает в течение определенного периода времени и не получает пакет подтверждения клиента, а затем выполняет вторую повторную передачу. Время передачи, система удаляет информацию о соединении из очереди полусоединения. Обратите внимание, что время ожидания для каждой повторной передачи не обязательно одинаково.
- Время выживания при половинном подключении: Относится к наибольшему времени жизни записи в очереди полусоединения, то есть наибольшему времени от службы, получившей SYN-пакет, до подтверждения того, что пакет недействителен. Это значение времени представляет собой сумму наибольшего времени ожидания всех пакетов запроса на повторную передачу. Иногда мы также называем время выживания при половинном подключении временем тайм-аута и временем выживания SYN_RECV.
Принцип SYN атаки

Как видно из приведенного выше рисунка, сервер получает запрос на соединение (syn = j), добавляет эту информацию в неподключенную очередь и отправляет пакет запроса клиенту (syn = k, ack = j + 1) и переходит в состояние SYN_RECV. Когда сервер не получает пакет подтверждения клиента, он повторно отправляет пакет запроса, пока не истечет время ожидания, прежде чем удалить эту запись из неподключенной очереди.
С помощью IP-спуфинга SYN-атаки могут достигать очень хороших результатов. Обычно клиент подделывает большое количество несуществующих IP-адресов за короткий период времени, непрерывно отправляет синхронные пакеты на сервер, а сервер отвечает пакетами подтверждения и ждет подтверждения от клиента. Адрес не существует, и серверу необходимо повторно передать данные, пока не истечет время ожидания. Эти поддельные SYN-пакеты будут занимать неподключенную очередь в течение длительного времени, обычные запросы SYN будут отброшены, а целевая система будет работать медленно. В тяжелых случаях это вызовет перегрузку сети или даже паралич системы.
Как обнаружить SYN-атаки
Самый простой способ — использовать команду netstat, чтобы проверить, есть ли много TCP-соединений со статусом SYN_RECV. Например: следующее может определить, что сервер получает SYN-атаку.
# netstat -n -t
tcp 0 0 10.11.11.11:23 124.173.152.8:25882 SYN_RECV —
tcp 0 0 10.11.11.11:23 236.15.133.204:2577 SYN_RECV —
tcp 0 0 10.11.11.11:23 127.160.6.129:51748 SYN_RECV —
tcp 0 0 10.11.11.11:23 222.220.13.25:47393 SYN_RECV —
tcp 0 0 10.11.11.11:23 212.200.204.182:60427 SYN_RECV —
tcp 0 0 10.11.11.11:23 232.115.18.38:278 SYN_RECV —
tcp 0 0 10.11.11.11:23 239.116.95.96:5122 SYN_RECV —
tcp 0 0 10.11.11.11:23 236.219.139.207:49162 SYN_RECV —
.
Ping of Death
Так называемый Ping of Death — это атака на систему с использованием некоторых слишком больших пакетов ICMP. Поле длины IP-пакета составляет 16 бит, что указывает на то, что максимальная длина IP-пакета составляет 65535. Для сообщения запроса ответа ICMP, если длина данных больше 65507, данные ICMP + длина заголовка IP (20) + длина заголовка ICMP (8)> 65535. Для некоторых маршрутизаторов или систем после получения такого сообщения из-за неправильной обработки система выйдет из строя, выйдет из строя или перезапустится.
Фактически, Ping of Death можно запустить из более ранних версий Windows. Просто введите в командной строке: «ping -l 65550 attack target». Другая уязвимость Windows заключается в том, что она не только дает сбой при получении таких недействительных данных, но также может генерировать эти данные при случайных обстоятельствах. Более новые версии Windows не позволяют отправлять эти данные.
Как защититься от атак отказа в обслуживании
- Мониторинг оборудования магистральной сети и снижение уязвимости узлов магистральной сети
- Отключите ненужные службы.
- Ограничьте количество одновременных открытых полусоединений Syn.
- Сократите время отсутствия полусоединения Syn.
- Своевременно обновляйте системные патчи.
Источник: russianblogs.com
DDoS-атака: как сделать? Программа для DDoS-атак
Вероятно, многие современные пользователи компьютеров и Интернета слышали о наличии DDoS-атак, производимых злоумышленниками в отношении каких-либо сайтов или серверов крупных компаний. Давайте посмотрим, что такое DDoS-атака, как сделать ее самому и как защититься от таких действий.
Что такое DDoS-атака?
Для начала, пожалуй, стоит разобраться, что собой представляют такие неправомерные действия. Оговоримся сразу, что при рассмотрении темы «DDoS-атака: как сделать самому» информация будет подана исключительно для ознакомления, а не для практического использования. Все действия такого рода уголовно наказуемы.
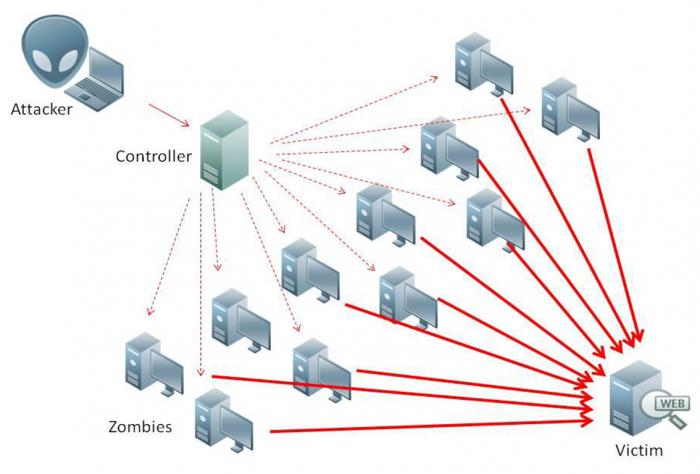
Сама же атака, по большому счету, представляет собой отсылку достаточно большого количества запросов на сервер или сайт, которые с превышением лимита обращений блокируют работу веб-ресурса или службы провайдера в виде отключения сервера защитным ПО, межсетевыми экранами или специализированным оборудованием.
Понятно, что DDoS-атака своими руками не может быть создана одним пользователем с одного компьютерного терминала без специальных программ. В конце концов, ну не будет же он сидеть сутками напролет и ежеминутно посылать запросы на атакуемый сайт. Такой номер не пройдет, поскольку защита от DDoS-атак предусмотрена у каждого провайдера, а один пользователь не в состоянии обеспечить такое количество запросов на сервер или сайт, которое бы за короткое время превысило лимит обращений и вызвало срабатывание различных защитных механизмов. Так что для создания собственной атаки придется использовать кое-что другое. Но об этом позже.
Почему возникает угроза?
Если разбираться, что такое DDoS-атака, как сделать ее и послать превышенное количество запросов на сервер, стоит учесть и механизмы, по которым такие действия производятся.
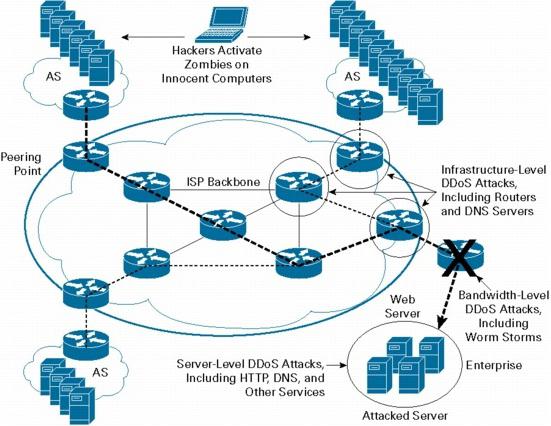
Это могут быть ненадежные межсетевые экраны, не способные справляться с огромным количеством запросов, бреши в системе безопасности провайдера или в самих «операционках», нехватка системных ресурсов для обработки поступающих запросов с дальнейшим зависанием системы или аварийным завершением работы и т. д.
На заре возникновения такого явления в основном DDoS-атака своими руками осуществлялась преимущественно самими программистами, которые создавали и тестировали с ее помощью работоспособность систем защиты. Кстати сказать, в свое время от действий злоумышленников, применявших в качестве оружия компоненты DoS и DDoS, пострадали даже такие IT-гиганты, как Yahoo, Microsoft, eBay, CNN и многие другие. Ключевым моментом в тех ситуациях стали попытки устранения конкурентов в плане ограничения доступа к их интернет-ресурсам.
В общем-то и современные электронные коммерсанты занимаются тем же. Для этого просто скачивается программа для DDoS-атак, ну а дальше, как говорится, дело техники.
Виды DDoS-атак
Теперь несколько слов о классификации атак такого типа. Основным для всех является выведение сервера или сайта из строя. К первому типу можно отнести ошибки, связанные с посылом некорректных инструкций серверу для выполнения, вследствие чего происходит аварийное завершение его работы. Второй вариант – массовая отсылка данных пользователя, приводящая к бесконечной (циклической) проверке с увеличением нагрузки на системные ресурсы.
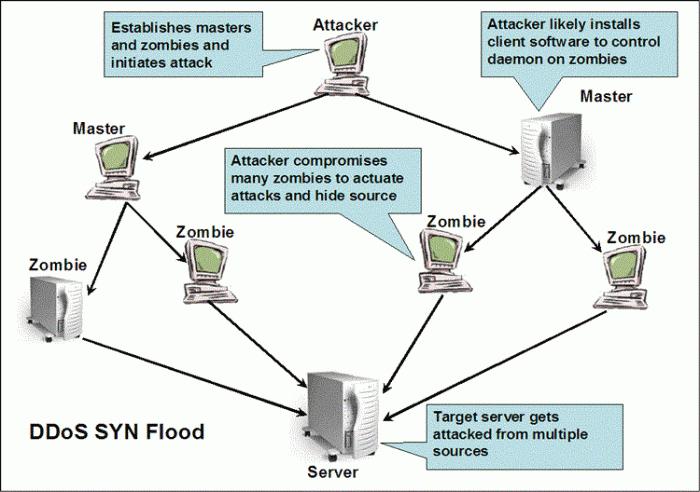
Третий тип – флуд. Как правило, это задание заранее неправильно сформированных (бессмысленных) запросов серверу или сетевому оборудованию с целью увеличения нагрузки. Четвертый тип – так называемое забивание каналов связи ложными адресами. Еще может использоваться атака, доводящая до того, что в самой компьютерной системе меняется конфигурация, что приводит к ее полной неработоспособности. В общем, перечислять можно долго.
DDoS-атака на сайт
Как правило, такая атака связана с конкретным хостингом и направлена исключительно на один заранее заданный веб-ресурс (в примере на фото ниже условно обозначен как example.com).
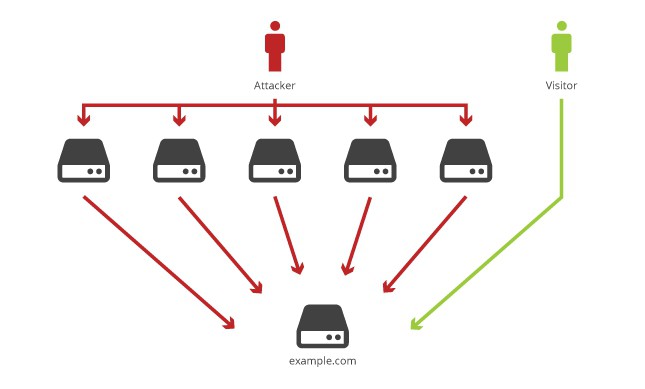
При слишком большом количестве обращений к сайту нарушение связи происходит по причине блокирования связи не самим сайтом, а серверной частью провайдерской службы, вернее, даже не самим сервером или системой защиты, а службой поддержки. Иными словами, такие атаки направлены на то, чтобы владелец хостинга получил от провайдера отказ в обслуживании при превышении определенного контрактного лимита трафика.
DDoS-атака на сервер
Что касается серверных атак, то здесь они направлены не на какой-то определенный хостинг, а именно на провайдера, который его предоставляет. И неважно, что из-за этого могут пострадать владельцы сайтов. Главная жертва — именно провайдер.
Приложение для организации DDoS-атак
Вот мы подошли к пониманию того, что такое DDoS-атака. Как сделать ее при помощи специализированных утилит, мы сейчас и разберемся. Сразу отметим, что приложения такого типа особо-то засекреченными и не являются. В Интернете они доступны для бесплатного скачивания.
Так, например, самая простая и известная программа для DDoS-атак под названием LOIC свободно выложена во Всемирной паутине для загрузки. С ее помощью можно атаковать только сайты и терминалы с заранее известными URL- и IP-адресами.
Как получить в своем распоряжение IP-адрес жертвы, по этическим соображениям мы сейчас рассматривать не будем. Исходим из того, что начальные данные у нас есть.
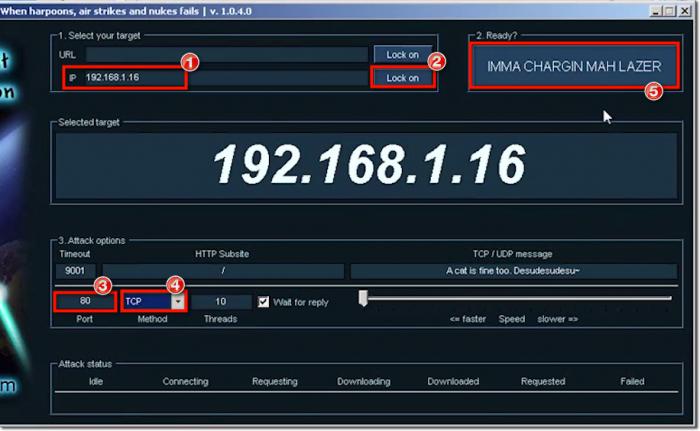
Для запуска приложения используется исполняемый файл Loic.exe, после чего в двух верхних строках с левой стороны вписываются исходные адреса, а затем нажимаются две кнопки «Lock on» — чуть правее напротив каждой строки. После этого в окне появится адрес нашей жертвы.
Снизу имеются ползунки регулирования скорости передачи запросов для TCP/UDF и HTTP. По умолчанию значение выставлено на «10». Увеличиваем до предела, после чего нажимаем большую кнопку «IMMA CHARGIN MAH LAZER» для начала атаки. Остановить ее можно повторным нажатием на ту же кнопку.
Естественно, одной такой программой, которую часто называют «лазерной пушкой», доставить неприятности какому-то серьезному ресурсу или провайдеру не получится, поскольку защита от DDoS-атак там установлена достаточно мощная. Но вот если группой лиц применить десяток или больше таких пушек одновременно, можно чего-то и добиться.
Защита от DDoS-атак
С другой стороны, каждый, кто пытается предпринять попытку DDoS-атаки, должен понимать, что на «той» стороне тоже не дураки сидят. Они запросто могут вычислить адреса, с которых такая атака производится, а это чревато самыми печальными последствиями.
Что касается рядовых владельцев хостингов, то обычно провайдер сразу же предоставляет пакет услуг с соответствующей защитой. Средств для предотвращения таких действий может быть очень много. Это, скажем, перенаправление атаки на атакующего, перераспределение поступающих запросов на несколько серверов, фильтрация трафика, дублирование систем защиты для предотвращения их ложного срабатывания, наращивание ресурсов и т. д. По большому счету, обычному юзеру беспокоиться не о чем.
Вместо послесловия
Думается, из данной статьи становится понятно, что сделать DDoS-атаку самому при наличии специального ПО и некоторых начальных данных труда не составит. Другое дело – стоит ли этим заниматься, да еще и неопытному пользователю, который решил побаловаться, так, ради спортивного интереса? Каждый должен понимать, что его действия в любом случае вызовут применение ответных мер со стороны атакуемой стороны, причем, как правило, не в пользу юзера, начавшего атаку. А ведь, согласно Уголовным кодексам большинства стран, за такие действия можно попасть, как говорится, в места, не столь отдаленные на пару-тройку лет. Кто этого хочет?
Источник: fb.ru