
Конечно, это понятие всем уже давно знакомо. Но давайте сформулируем ещё раз, чтобы начать с отправной точки. Пароль – это набор специальных символов для ввода в определённой строке, когда требуется подтверждение вашей личности на этапе аутентификации, в момент получения доступа к определённому ресурсу. Конечно, оговоримся, что речь идёт о сфере информационных технологий. Как правило пароли используются совместно с именем пользователя или как ещё его называют: логином, идентификатором, учётной записью.
Какие виды паролей бывают
Пароль может содержать буквы и цифры, а также специальные символы, он может быть разной длинны. Причём, максимального параметра длинны не существует, он можем быть сколь угодно длинным и всё зависит от баланса пользы и сложности обращения с ним или от технических ограничений системы.
Когда пароль состоит из нескольких слов, то его называют — парольной фразой, а если он состоит только из цифр, то можно встретить такое наименование, как персональный идентификационный номер (ПИН). Разнообразие и количество символов, включённых в пароль, определяют его сложность или лучше сказать стойкость пароля к взлому. Ведущие эксперты по безопасности рекомендуют использовать парольные фразы. Они обладают достаточной длинной, их легко запомнить, а для стойкости в них можно включить дополнительно цифры и спец. символы.
Как придумать пароль, который не взломают
Как часто нужно менять пароли
Защита паролей от взлома определяется не только длинной и комбинацией различных включённых символов, но сроком действия пароля, т.е. промежутком времени, по истечении которого пароль больше не будет считаться действительным. В компаниях и на предприятиях этот срок определяется парольной политикой, которая разрабатывается и утверждается в организации. В среднем, срок действия пароля в корпоративных политиках определяется +/- 90 дней. И каждый пользователь по истечении срока действия пароля обязан заменить его на новый, иначе не сможет продолжить работу в системе или приложении.
С одной стороны, уже несколько десятилетий пароли являются основным и самым широко используемым механизмом аутентификации пользователей. С другой стороны, парольная защита стала головной болью для подразделений безопасности, потому что именно на средства парольной защиты нацелена значительная часть атак и взломов злоумышленников.
Но если пароли являются недостаточно надёжной защитой, почему мы их до сих пор используем? Конечно, есть альтернативные и более прогрессивные средства аутентификации. Но в каждой конкретной ситуации нужно оценить насколько они экономически эффективны и насколько они подходят пользователям.
Почему появляются проблемы с паролями
При компрометации паролей естественно возрастают риски безопасности. Хакеры применяют различные автоматизированные средства по подбору паролей. Это Брут-форс — атака, направленная на перебор возможных вариантов паролей до тех пор, пока не будет найден правильный вариант. Это старый, но всё ещё эффективный метод для взлома распространённых паролей. Слабый пароль может быть взломан за считанные секунды.
Как придумать надежный пароль
При использовании специальных программ «кейлоггеров» хакеры отслеживают и записывают нажатие клавиш на клавиатуре пользователя и таким образом получают комбинацию идентификаторов и паролей. Методы социальной инженерии и фишинг тоже позволяет злоумышленникам получить чужие учётные данные.
К сожалению, низкая кибергигиена и осведомлённость в части информационной безопасности приводит к печальным последствиям. Пользователи записывают пароли и хранят рядом с рабочим местом или в телефоне, часто один и тот же пароль используются для множества различных приложений и систем. По данным исследования, которое было проведено компанией Ростелеком-Солар: 50% пользователей ненадежно хранят пароли: записывают на бумаге, пользуются автозапомнанием в браузере, хранят в файлах на устройстве, с которого осуществляется вход в аккаунты, а 59% пользователей используют одинаковые пароли для разных аккаунтов – всегда или периодически.
ИТ-ландшафт в средней и крупной компании является сложным и многообразным. Часто на предприятии используется несколько сотен информационных систем и различных приложений, которые используют сотрудники в своей ежедневной работе. В связи с этим, количество паролей, которые требуется запомнить работнику может исчисляться десятками.
Неудивительно, что сотрудники предпочитают устанавливать простые пароли и повторять их от системы к системе. Кроме того, в отсутствии жёстких мер корпоративной парольной политики, сотрудники предпочитают не менять свои пароли. Так согласно исследованию Ростелеком-Солар 53% пользователей меняют пароли реже одного раза в год, только когда забывают старый или вообще никогда этого не делают. Все эти факторы конечно несут угрозу безопасности и повышаю риски утраты паролей.
Поможет ли шифрование паролей
Очевидно, что в целях безопасности современные операционные системы и различные приложения не хранят пароли пользователей в открытом виде. Вместо этого, когда пользователь устанавливает новый пароль, введённые буквенно-цифровые символы обрабатываются алгоритмом шифрования, который создаёт уникальное криптографическое хэш-значение, которое и хранится в определённом файле системы. Каждый раз, когда пользователь снова заходит в систему, система генерирует хэш-значение, оно сравнивается с исходным вариантом, который хранится в файле и определяется верен ли введённый пароль.
Ранее хеширование паролей считалось очень надёжным подходом. Потому, что даже если злоумышленник получил системный хэш-файл, требовались огромные вычислительные мощности, чтобы сопоставить введённые случайно комбинации с известными хэш-значениями. Объём оперативной памяти на компьютерах был недостаточен и получение доступа было практически невозможным.
Однако, время идёт и вычислительные возможности современных компьютеров изменились. Теперь хакеры могут сопоставить каждую комбинацию последовательностей символов пароля со своим хэш-значением, используя все возможные буквенно-цифровые последовательности. Эти значения сохраняются и откладываются в специализированные общедоступные таблицы, т.н. «rainbow table». На сегодняшний день любой пароль длинной менее 12 символов с большой вероятностью имеет хэш-значение, хранящееся в такой таблице.
Далее эти таблицы используются специальными программами для взлома паролей при атаках на сетевую безопасность. Все компьютерные системы, при доступе в которые требуется аутентификация на основе паролей, хранят базы данных паролей в зашифрованном виде. Как только злоумышленник получает доступ к базе данных паролей системы, он сравнивает предварительно скомпилированный список потенциальных хэшей «rainbow tablee» с хэшированными паролями в базе данных. Находя подходящие комбинации открытого текста с каждым из хэшей, хакер может успешно пройти функцию аутентификации и проникнуть в сеть.
«Rainbow table» значительно ускоряют взлом паролей по сравнению с простым перебором. С их использованием 14-тизначные буквенно-цифровые пароли можно взломать за 160 секунд.
Но даже от таких атак можно защититься, если применять дополнительные меры к шифрованию паролей: использовать современные алгоритмы хэширования и добавлять случайно сгенерированные символы к хэшам паролей.
Как сделать использование паролей более надёжным
В обозримом будущем мы вряд ли сможем совсем отказаться от паролей. Поэтому стоит подумать, как повысить их безопасность. Какие мы предлагаем варианты:
- Усложните пароль. Необходимо добавить в пароль сочетание различных символов: прописные и строчные буквы, цифры и специальные знаки. Это позволит увеличить время, которое требуется злоумышленникам на взлом пароля, а вам выиграть время для реагирования и предотвращения кибератаки.
- Увеличьте длину пароля. В настоящее время считается, что минимальная длинна пароля должна быть 8 символов. Мы часто сталкиваемся с таким предупреждением, когда меняем пароль в социальных сетях или на общих ресурсах глобальной сети.
А на многих государственных ресурсах или в корпоративных системах такое условие является обязательным, наряду с другими требованиями.
Но, чем длиннее пароль, тем сложнее его запомнить. А если вы его ещё дополнили различными символами, задача запоминания становится невыполнимой.
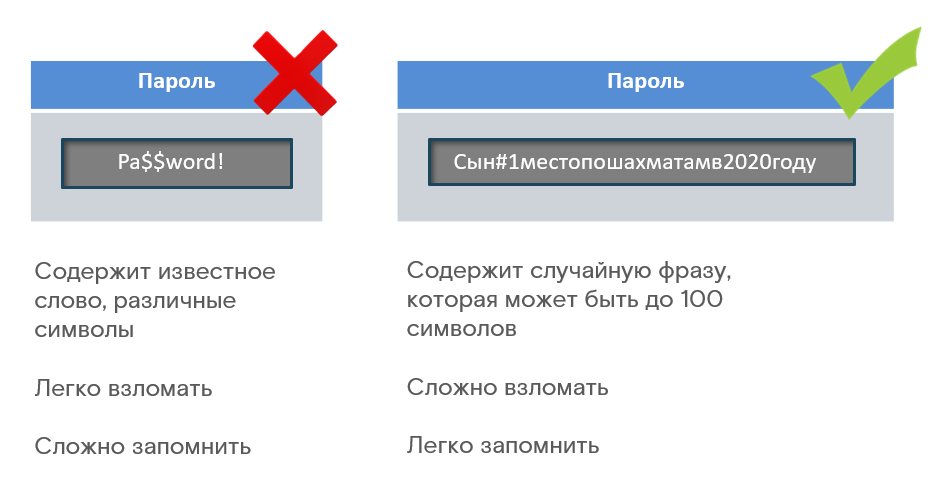
Вместо того, чтобы создавать длинную строку бессмысленных символов, используйте кодовые фразы или целые предложения, которые вы можете связать с каким-то событием, фактом, произведением и т.п. Такой пароль будет легко запомнить. Вставим в эту фразу несколько символов и его стойкость многократно увеличится.
Дополнительные методы аутентификации
Многие компании, для доступа к своим конфиденциальным ресурсам предпочитают использовать более надёжную защиту, чем парольная аутентификация. Альтернативные методы и средства могут быть использованы как дополнение или полная замена паролей.
Это и биометрия, и использование аппаратных или программных токенов, и одноразовые пароли (OTP) направленные через SMS или PUSH-уведомления и другое. Также применяется технология единого входа (англ. Single Sign On, SSO), когда для доступа в разные приложения используется однократный ввод учётных данных. Это серьёзно снижает нагрузку на пользователей по запоминанию и хранению паролей.
Многофакторная аутентификация (англ. Multi-Factor Authentication, MFA), когда применяется два и более различных факторов аутентификации, помогает усилить защиту ресурсов. Возможно сочетание таких факторов: то, что пользователь знает (пароль), то, что у пользователя есть (токен) и чем пользователь является (биометрия). При компрометации одного фактора на защиту встаёт другой и такой подход позволяет надёжно защитить критически важные системы и приложения компании.
Другие способы защиты паролей
Помимо уже описанных механизмов, которые обычно присутствуют в парольных политиках компаний, стоит отметить какие ещё меры могут быть предприняты для усиления парольной защиты:
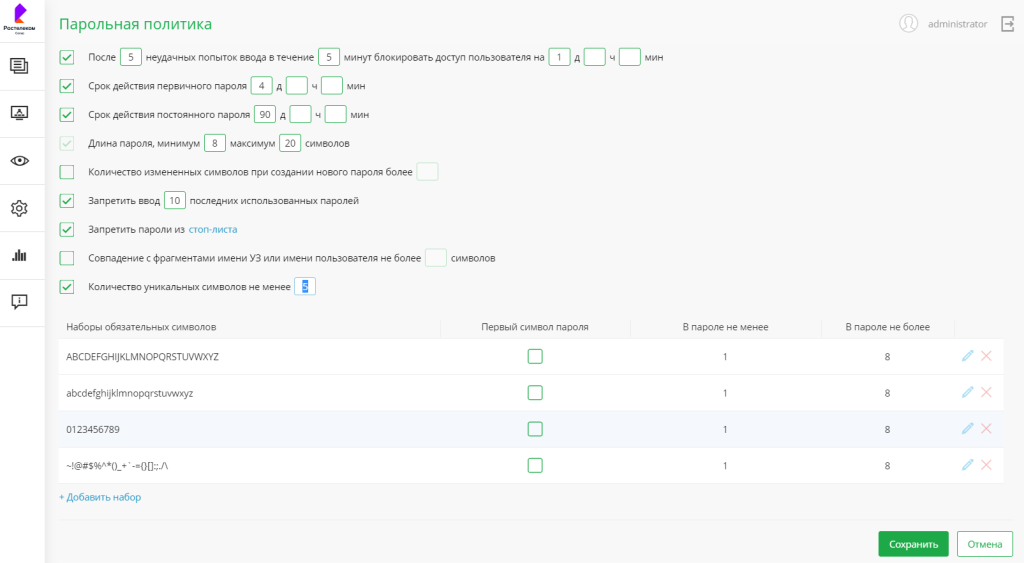
- Ограничение неудачных попыток ввода пароля. Это правило, на основании которого происходит блокировка пользователя, например, когда он сделал 5 неудачных попыток.
- Внедрение CAPTCHA (англ. Completely Automated Public Turing Test to Tell Computers and Humans Apart). Это технология, которая предлагает конечным пользователям выполнить какую-то задачу, которую не может выполнить программный бот. Если пользователь может выполнить эту задачу, он подтверждает, что он человек, а не машина и тем самым проходит его аутентификация и он получает доступ к ресурсу.
- Запрет на ввод повторяющихся паролей. Например, пользователь может повторить пароль только после использования 30-ти уникальных паролей.
- Запрет паролей из стоп-листа. Стоп-лист содержит слабые пароли, которые легко взломать. Это могут быть комбинации цифр — 12345, идущие подряд буквы на клавиатуре — QWERTY и т.п.
- Срок действия пароля. Это срок, который может быть определён как для постоянного пароля, так и для первичного (дефолтного), после которого потребуется обязательная смена пароля на новый.
- И другие
Современные решения по управлению доступом, такие как IdM/IGA-система Solar inRights включают различные методы усиления парольной защиты и предлагают максимально широкий набор характеристик паролей, которые удовлетворяют как внутренним стандартам организации, так и требованиям внешних регулирующих органов.
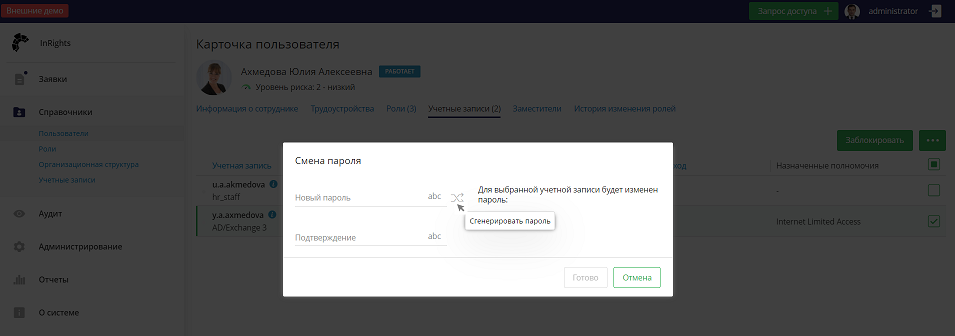
Кроме того, при установке нового пароля пользователем, можно воспользоваться функцией автоматической генерации сложного пароля, с учётом утверждённой политики.
Использование такого решения позволяет настраивать единую парольную политику для всех информационных систем компании. Политика паролей в масштабе всей организации устанавливает правила администрирования паролей, даёт рекомендации для пользователей по безопасности паролей, а также описывает процедуры реагирования на нарушения, связанные с использованием паролей. Это важная часть мероприятий по обеспечению безопасности любого предприятия.
Источник: rt-solar.ru
Как пароль должен содержать комбинацию цифр, строчных и заглавных букв
В современном мире существует большое количество интернет сервисов, для использования, которых, нужна личная учетная запись и пароль. Даже для входа в электронный почтовый ящик потребуется составить надежный пароль из комбинации цифр, строчных и заглавных букв, чтобы никто не смог его сломать. Не говоря уже о таких сервисах как онлайн-банкинг, для авторизации в котором, потребуется личная учетная запись и надежный пароль.
Пароль представляет собой определенный набор символов, зная который можно получить доступ к личной информации. Именно поэтому к его составлению нужно отнестись очень ответственно.

Надежность пароля определяется двумя ключевыми элементами, а именно длинной и сложностью конструкции. Исходя из этого, нужно составлять определенную комбинацию символов:
- первое, на что нужно обратить внимание — пароль не должен быть слишком коротким, минимум восемь символов.
- второе — в данной комбинации должны присутствовать символы, цифры, строчные и заглавные буквы.
- третье — в пароле нужно использовать те символы и буквы, которые редко используются.

Большинство людей, составляя пароли, допускают одни и те же ошибки из-за чего становятся жертвами мошенников, которые без особого труда подбирают нужную комбинацию. Составляя пароль нельзя использовать:
- личные данные;
- слова или фразы;
- символы, которые последовательно повторяются на клавиатуре;
- слова, написанные в обратном порядке;
- номера документов;
- номера телефонов;
- адреса;
- последовательности цифр 12345 или букв qwerty, тем более с одинаковым регистром.
Такую информацию люди используют для того, чтобы не забыть пароль, но при этом он совершенно ненадежный.
Как составить надежный и легко запоминающийся пароль?
Этот вопрос волнует многих. Сделать это совсем не сложно, все что нужно — немного времени и фантазии. Существует большое количество шифровки обычных на первый взгляд комбинаций. К примеру, возьмем дату рождения «9 января 1990 года» в качестве пароля использовать ее нельзя, но после обработки из этой комбинации можно сделать надежный пароль. Что для этого нужно?
- Во-первых, можно полностью написать эту дату словами, получится
«девятое января тысяча девятьсот девяностого года» — это конечно условно надежный пароль, но все же получше первого варианта. - Во-вторых, можно поменять местами слова в комбинации, получится
«января тысяча девятое девятьсот года девяностого». - В-третьих, можно написать эту дату английскими буквами,
«Janvarуa tusachyа devуatoe devуatcot goda devуanostogo». - В-четвертых, в словосочетание можно добавить лишние пробелы или убрать,
«Jan varya tus achya devyatoe devyatcot goda devyanostogo». - В-пятых, используем строчные и заглавные буквы в разброс,
«jaN varya tUs achya devyatoe dEvyatcot goda devyaNostogo». - В-шестых, добавляем в пароль символы,
«jaN$varya tUs yacha devyatoe dEvyatcot goda devyaNostogo?».

Вот так, пройдя шесть несложных этапов можно сформировать надежный пароль состоящий из заглавных и сточных букв и цифр, взломать который будет очень сложно. Также не стоит забывать о том, что пароль это конфиденциальная информация, которую нежелательно разглашать.
Если у Вас не получается что то сделать самостоятельно, то советуем обратится в скорую компьютерную помощь — pchelp24.com, приемлемые цены, опытные специалисты, бесплатный вызов и диагностика.
Источник: osdaily.ru
Правила создания и хранения паролей
Сегодня мы начинаем долгожданную серию уроков по информационной безопасности. И начнём с правил создания и хранения сложных и надёжных паролей.
Вы, конечно же, придумали себе пароль, возможно даже не один но обязательно прочтите эти правила, убедитесь, что ваш пароль можно назвать сложным и надёжным.
Кто-то скажет «у меня в интернете ничего ценного, поэтому пароль 12345», но ничего хорошего в этом нет, так как вашими данными с радостью воспользуются злоумышленники (например, для того, чтобы выманить деньги с ваших родственников и знакомых):

Мошенник, взломав аккаунт в Skype, пытается заполучить 15000
1. Пароль должен быть сложным!
Все знают, что пароль должен быть достаточно сложным, но что это значит?
- Хороший пароль должен содержать минимум 10 символов, чтобы его было сложно взломать (посчитайте, сколько символов в вашем пароле к социальной сети?)
- Надёжный пароль должен содержать 12 символов и более (ваш пароль на основную почту должен быть именно таким длинным!).
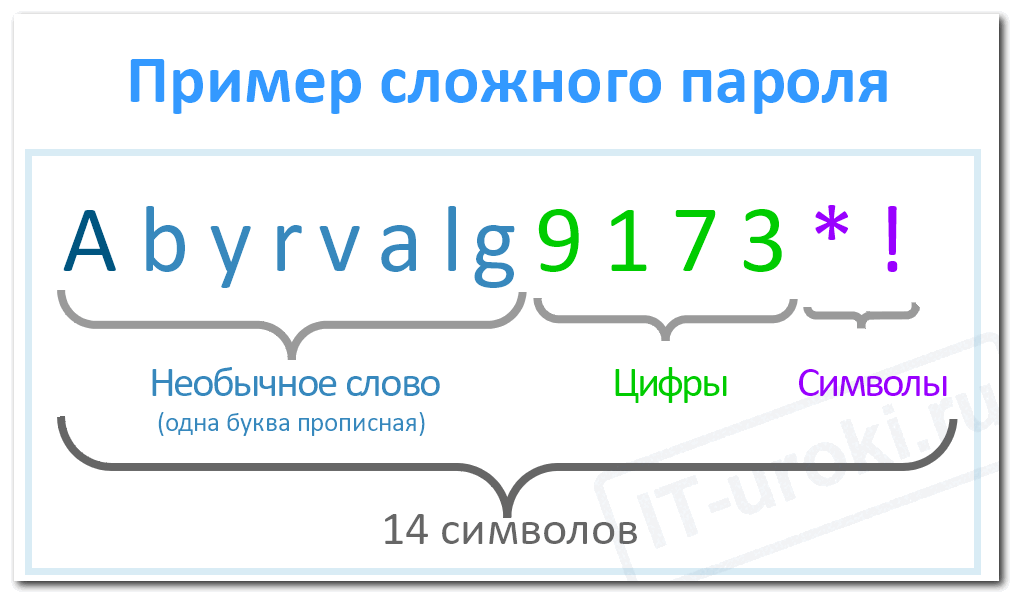
- Сложный пароль должен содержать три набора символов: БОЛЬШИЕ и маленькие буквы, цифры, специальные символы [PochtiSlozhniyParol123%!]
- Пароль должен быть без общедоступной информации (имя, фамилия, ник, важные даты, номера телефонов, ИНН, адреса, как свои, так и родственников — это НЕ для пароля! [MarinaAV1965 – плохой вариант])
- Пароль должен быть без словарных слов и без простых сочетаний слов (используйте малораспространённые слова или вообще несуществующие слова [Абырвалг])
2. Для разных сайтов — разные пароли
Возможно, вы скажете: «Зачем мне столько паролей?»
Давайте посмотрим, зачем это нужно.
- Самое важное в Интернете — это ваш e-mail, так как почти все сервисы в Интернете привязаны к вашей электронной почте. Если кто-то получит доступ к вашей электронной почте, то сможет получить доступ ко всему остальному.
- На малонадёжных сайтах e-mail и пароль лежат рядом! Если такой сайт взломают, первое что сделают — проверят, подходит ли пароль к вашей электронной почте, затем попробуют получить доступ к аккаунту в социальной сети и средствам онлайн-оплаты.
- Злоумышленники продают друг другу базы взломанных аккаунтов, поэтому риск взлома всех ваших аккаунтов резко возрастает.
Как же быть?
Есть простой способ упростить задачу, разделив все сервисы на две группы:
- Для обычных аккаунтов использовать более простые, похожие пароли;
- Для важных аккаунтов (e-mail, интернет-банкинг) использовать сложные, уникальные пароли.
«Хорошо, убедил, но как запомнить такое количество паролей?»
3. Храните пароль надёжно
Память инструмент не самый надёжный, поэтому лучше использовать один из нескольких проверенных способов надёжного хранения паролей.
- Бумажный блокнот — да, даже ведущие специалисты по информационной безопасности признают этот вариант. Вот только храните такой блокнот подальше от любопытных глаз, да и пароли в нём храните в непонятном виде (об этом мы поговорим в следующий раз).
- Менеджер паролей — специальная программа, которая помнит пароли за вас, вам лишь нужно помнить один пароль для доступа к остальной базе.
- Текстовый документ — не самый удачный вариант хранения паролей, но его тоже можно использовать, если вы сможете хранить документ безопасно: в архиве под паролем, но это уже вариант менеджера паролей
Для каждого способа обязательно используйте резервное копирование!
Как НЕЛЬЗЯ хранить пароли
- На бумажке, прикрепленной к монитору или лежащей на столе под клавиатурой (есть прецеденты государственных масштабов)
- В текстовом документе на рабочем столе (или на флешке, карте памяти телефона и т.д.)
- В браузере тоже не рекомендуется хранить пароли! (Интересно, почему? Отвечу в комментариях)

В новостном репортаже показали пароль французской телесети TV5 Monde
4. Проверьте параметры восстановления пароля
Вашу почту могут попытаться взломать, попытавшись восстановить пароль.
Если у вас для восстановления доступа используется ответ на секретный вопрос, его можно угадать.
- Ответ на секретный вопрос должен быть стойким к угадыванию (используйте неожиданные ответы, например: «Ваш любимый цвет» — «Небо»)
Если же для восстановления используется второй e-mail, все правила из этой статьи тоже должны относиться к нему.
- E-mail для восстановления должен быть надёжно защищён (проверьте параметры безопасности сейчас, не откладывайте)
5. Используйте двухфакторную аутентификацию
Для важных аккаунтов используйте двухэтапную или двухфакторную аутентификацию.
Например, вы вводите пароль, а с помощью телефона получаете дополнительный одноразовый код для доступа к онлайн-сервису (это может быть SMS или сгенерированный в приложении код).
В этом случае взломать ваш аккаунт будет значительно сложнее.
Заключение
Сегодня мы познакомились с пятью правилами, благодаря которым теперь знаем, что такое сложный и надёжный пароль.
Зная правила, можно приступать к созданию сложного пароля, а как его не забыть, я расскажу в следующем уроке.
Копирование запрещено, но можно делиться ссылками:
Поделитесь с друзьями:
Понравились IT-уроки?
Все средства идут на покрытие текущих расходов (оплата за сервер, домен, техническое обслуживание)
и подготовку новых обучающих материалов (покупка необходимого ПО и оборудования).
Больше интересных уроков:
Спасибо за урок,Сергей!
Я в своё время столько «шишек» получила из-за своей беспечности!
Несколько раз взламывали и в соцсетях и почту.
Теперь стараюсь использовать сложные пароли,состоящие из афоризмов на английском языке, и на всякий случай храню в бумажном варианте,но это и не обязательно,на всех распространённых сайтах очень легко поменять пароль,если настроен на двухфакторную аутентификацию.
Эх,если бы это всё знать в самом начале,лет 20 назад! Столько нервов удалось бы сохранить))
Лилия, сожалею, что пришлось пройти через сложности в освоении принципов безопасности.
Надеюсь, читатели возьмут ваш пример на заметку и не будут делать ошибок.
Благодарю Вас за прекрасные уроки.Я только начинаю осваивать компьютер,в моем возрасте это немного сложновато.С вашими уроками мне намного легче.Большое Вам спасибо!
Елена, рад, что уроки вам понравились и помогают в изучении компьютера.
Спасибо, очень полезная информация. В уроке Вы обещали в комментариях рассказать, почему пароли нельзя сохранять в браузере. Хотелось бы узнать.
Ирина, спасибо за вопрос!
Проблема хранения паролей в браузере в том, что если вы дополнительно не позаботились о защите, то любой получивший доступ к вашему компьютеру может в настройках браузера увидеть все ваши пароли!
Пользователи обычно не знают об этом и подвергают свои данные риски, когда дают попользоваться компьютером коллеге по работе или специалисту сервисного центра (которому отдали компьютер в ремонт или для настройки). О том, как дополнительно защитить свои пароли, мы поговорим в следующих уроках по информационной безопасности.
Всегда использую сложные пароли, так как играю в онлайн игру, возможность взломать аккаунт известен давно.. Спасибо вам Сергей, прочитала ещё раз. лишним не будет!)
Спасибо за отзыв, Linda! Действительно, для киберспортсменов вопрос надёжных паролей очень ощутим.
Класс! Очень понравился! Все Ваши уроки я читаю и скачиваю, за это спасибо. А подарок Волшебное сочетание клавиш не получил?
За уроки Спасибо.
Sardor, буду рад видеть снова на сайте!
P.S. С книгой разобрались, жду отзыва после знакомства с ней!
Самое печальное во всем это то, что рано или поздно человек придет к одному паролю. Просто потому, что надоест постоянно сохранять разные пароли, подписывать их (что, откуда и зачем), менять их (особое спасибо чудакам, которые ставят просто наркоманские условия по сложности пароля).
Ну а там — до первого слива этого пароля (главное не ставить всякий псевдо-полезный шлак, аддоны для хрома, сайты для модов, что либо публичное и массовое).
Если совсем тяжело/надоело, то можно запомнить три пароля:
1. Один для самых подозрительных ресурсов и временной регистрации (форумы, информационные сайты и т.п.)
2. Второй для авторитетных ресурсов, но не критичных для безопасности остального (соц.сети, если они не для работы, онлайн-инструменты)
3. Третий, для самых ответственных ресурсов (в основном, это почта, на которую завязано восстановление пароля на все остальные ресурсы из второго пункта) В следующей же публикации рассмотрим схему, по которой можно сделать разные пароли не сильно нагружая свою память.
Сергей,спасибо большое за урок :очень нужный и поучительный.Надо теперь заняться работой по исправлению ошибок!Всего вам доброго!
Источник: it-uroki.ru