
Yandex – один из самых крупных поисковиков в России, который обрабатывает миллионы запросов в день. Однако, многие пользователи сталкиваются с ситуацией, когда при попытке выполнить какое-либо действие на сервисе, им требуется ввести капчу.
Капча – это защитный механизм, предназначенный для того, чтобы отличать автоматические запросы от запросов, созданных человеком. Yandex использует капчу, чтобы защитить свои сервисы от спамеров, ботов и других автоматических программ.
Введение капчи помогает Yandex сохранять качество и быстродействие своего поисковика, почтового сервиса и других продуктов, а также защищать его от мошеннических действий и злоупотреблений.
Несмотря на то, что ввод капчи может быть неудобен для пользователя, это мера, способствующая сохранению качества и безопасности сервисов Yandex.
Как преодолеть капчу Яндекса и продолжить работу
Капча Яндекса часто вызывает раздражение у пользователей. К сожалению, это необходимая мера, которая защищает от ботов и автоматических программ. К счастью, существует несколько способов, которые позволяют обойти капчу и продолжить работу.
100% РЕШЕНИЕ ПРОБЛЕМЫ С КАПЧЕЙ В STEAM
1. Использование VPN
Одним из способов обхода капчи Яндекса является использование виртуальной частной сети (VPN). Такой инструмент позволяет скрыть ваш реальный IP-адрес и создать новый, что может привести к тому, что вы получите новую капчу. Кроме того, использование VPN может помочь при блокировке доступа к ресурсу по географическому признаку.
2. Использование браузерных расширений
Существуют специальные браузерные расширения, которые могут помочь в обходе капчи Яндекса. Например, расширение AntiCaptcha автоматически распознает капчу и заполняет ее поля. Также можно использовать расширения, которые автоматически заполняют формы для быстрого ввода ваших данных.
3. Изменение браузера или устройства
Иногда капча Яндекса может появляться из-за использования определенного браузера или устройства. В таком случае, можно попробовать зайти на сайт через другой браузер или на другом устройстве. Например, смена браузера с Google Chrome на Mozilla Firefox может помочь обойти капчу.
- В заключение, обойти капчу Яндекса возможно.
- Используйте VPN, браузерные расширения или измените браузер.
- Помните, что капча – это важный инструмент защиты от ботов и автоматических программ.
Как удалить капчу на Яндексе?
Капча на Яндексе появляется для защиты от автоматических запросов, но порой она может надоесть и мешать нормальному использованию поисковика. Если же вы хотите избавиться от нее, существует несколько способов:
- Использовать Яндекс Браузер. Если вы пользуетесь браузером от Яндекса, то вероятность появления капчи будет гораздо меньше.
- Установить Яндекс Браузер на компьютер. Если вы установите Яндекс Браузер на свой компьютер, то вероятность появления капчи падает еще ниже.
- Включить сохранение cookies. Если у вас в браузере включено сохранение cookies, то вероятность появления капчи будет меньше, так как Яндекс будет узнавать вас по cookie-файлам.
- Использовать чистый IP-адрес. Если вы используете белый чистый IP-адрес без зараженных компьютеров в своей сети, то вероятность появления капчи снижается.
Также есть специальные программы и расширения для браузеров, которые помогают избавиться от капчи на Яндексе, но использование их может нарушать правила использования поисковика.
ПРОСТОЙ СПОСОБ ОБХОДА КАПЧИ / КАК УБРАТЬ КАПЧУ В 2020 ГОДУ!!!
Что такое вводить капчу?
Капча — это механизм защиты от автоматической регистрации аккаунтов или отправки спама. Она представляет собой изображение с символами, которые нужно распознать и ввести как текст. Этот процесс необходим для того, чтобы убедиться в том, что действие выполняется человеком, а не ботом.
Обычно капча ставится в тех случаях, когда необходимо выполнить какое-то действие, которое может быть использовано злоумышленниками для своих целей. Например, при регистрации аккаунта на форуме, покупке билетов на концерт или при отправке сообщения через форму обратной связи на сайте.
Капча обычно состоит из цифр и букв разных цветов и размеров, иногда ее форма может быть необычной. Ее цель — затруднить распознавание автоматическими системами и заставить человека ввести текст самостоятельно. Для нормального пользователя ввод капчи редко представляет сложность, но для автоматических систем это является серьезной проблемой.
- Вывод: Ввод капчи – это мера защиты от автоматической регистрации аккаунтов и отправки спама.
- Цель капчи: Убедиться в том, что действие выполняется человеком, а не ботом.
- Структура капчи: Символы разных цветов и размеров, форма может быть необычной.
- Сложность ввода: Для нормального пользователя ввод капчи не представляет сложности, но для автоматических систем это серьезная проблема.
Что такое капча для Яндекса
Капча — это технология, используемая Яндексом для защиты от автоматических запросов и ботов. Для того чтобы подтвердить, что запрос отправляет человек, а не компьютер, система предлагает ввести символы, изображенные на картинке. Таким образом, капча позволяет защитить сервер от утечек данных, спама и других негативных последствий автоматизированных атак.
Как работает капча для Яндекса?
Капча Яндекса представляет собой картинку, на которой изображены символы, цифры или другие элементы (например, остановки на дороге). Чтобы подтвердить, что запрос отправляет человек, пользователю необходимо ввести символы или сделать выбор, соответствующий изображению. Яндекс использует разные алгоритмы и технологии, чтобы обеспечить надежность и удобство использования капчи.
Почему Яндекс просит ввести капчу?
Яндекс просит ввести капчу, когда обнаруживает подозрительное поведение. Это может быть высокая вероятность автоматических запросов или ботов, которые могут нанести ущерб серверу. Кроме того, капча защищает пользователей от спама и других форм интернет-мошенничества. Для пользователей капча может быть неприятной процедурой, но она необходима для обеспечения безопасности и защиты данных.
Альтернативные способы защиты от ботов
Капча могла быть эффективной защитой от автоматизированных атак, но ее использование способствует ухудшению пользовательского опыта на сайте. Поэтому, разработчикам нужны новые и более эффективные методы защиты сайта от ботов. Вот некоторые из них:
- Проверка активности пользователей: этот метод основан на анализе поведения пользователя на сайте. Если обнаруживается необычный или автоматический режим действий, тогда сайт попросит ввести дополнительный код подтверждения.
- Рекаптча: это обновленная версия капчи. Механизм работает на основе анализа статистики всех пользователей и обнаружении необычных действий на сайте. В том случае, если необходимо, для пользователя будет выведено дополнительное окно, где нужно пройти краткое опрос или отметить соответствующую галочку.
- Тест Тьюринга: не известный вариант защиты от автоматизированных атак, предлагает простой тест для пользователя, который должен решить легкое математическое уравнение или решить простую ребус.
На сегодняшний день, существует несколько альтернативных способов защиты от ботов. Каждый из них, помимо обеспечения безопасности сайта, ставит в центр своего внимания комфорт пользователя. Таким образом, использование любого из этих методов, поможет избежать накладных расходов на создание, разработку и тестирование новых решений и улучшить пользовательский опыт.
Как избавиться от мониторинга Яндекса
Хотите избавиться от назойливой слежки Яндекса за вашей активностью в интернете? Существует несколько способов, которые позволят убрать Яндекс с вашего устройства.
- Не используйте Яндекс Браузер — это одно из главных средств Яндекса для сбора информации о пользователях. Лучше выберите другой браузер, такой как Google Chrome или Firefox.
- Не используйте Яндекс.Почту — это также популярный сервис, который собирает информацию о пользователях. Перейдите на другой почтовый сервис, например, Gmail.
- Удалите Яндекс Метрику — это инструмент для анализа веб-трафика, который часто используется владельцами сайтов. Он также собирает информацию о пользователях. Если вы разработчик сайтов, используйте альтернативные аналитические инструменты.
- Используйте VPN или прокси-сервер — это позволит скрыть ваш реальный IP-адрес и местоположение, что усложнит мониторинг вашей активности в интернете.
Помните, что Яндекс — не единственная компания, которая собирает информацию о пользователях. Множество других компаний также занимаются этим. Используйте рекомендации выше для защиты своей приватности в интернете в целом.
Почему капча постоянно появляется?
Одной из причин, почему появляется капча на сайте, может быть защита от спама и автоматических ботов. Капча обязывает пользователя ввести символы с картинки, которые сложно распознать для компьютерных программ. Это помогает избежать автоматических регистраций, рассылки спама, атак на сайт и других действий, которые могут навредить ресурсу.
Если вы постоянно видите капчу на определенном сайте, возможно, его системы безопасности считают, что вы слишком быстро отправляете большое количество запросов или выполняете какие-то манипуляции, которые походят на активность бота. В таком случае, чтобы продолжить работу на сайте, вам нужно будет вводить символы капчи.
Иногда капча попадает на экран пользователя, если его компьютер подключен к общей локальной сети, которая используется многими пользователями. Если капча появляется каждый раз, когда вы заходите на сайт с разных компьютеров, стоит проверить настройки браузера и удалить все сохраненные куки, историю и данные формы.
Еще одна причина, почему вам постоянно предлагают ввести капчу — ошибка в показах рекламы. Если вы часто просматриваете страницы, на которых много размещено рекламы, капча может появляться для проверки, что вы — реальный пользователь, а не бот, который создает фиктивные переходы на рекламные объявления.
Зачем придумали капчу
Капча – это проверка на то, что на сайт заходит не компьютер, а человек. Этот механизм был изобретен для защиты от спама и различных видов мошенничества.
Прежде чем появилась капча, для защиты от автоматических программ использовались такие методы, как ввод текста с изображения или решение математических примеров. Однако, эти методы не приносили должного результата, так как компьютеры становились все “умнее” и начали легко угадывать символы на картинках и решать примеры.
Именно поэтому в 1997 году была придумана капча, которая проверяет не только знание текста, но и способность решать задачи. Сегодня, капча стала неотъемлемой частью большинства сайтов и ее использование позволяет снизить количество спама и мошенничества.
- Преимущества капчи:
- Защита от автоматических программ;
- Снижение количества спама;
- Сокращение риска мошенничества;
- Повышение безопасности сайта.
Несмотря на то, что капча может быть иногда неудобной для пользователей, она является необходимой мерой для поддержания безопасности и защиты от различных видов кибер-атак.
Почему Гугл так часто просит подтвердить, что вы не робот?
В качестве меры безопасности, Гугл часто запрашивает подтверждение того, что вы не робот. Это делается для того, чтобы предотвратить автоматические запросы на сервер. Роботы, созданные для автоматического сбора данных, могут негативно повлиять на работу сайта и причинить вред пользователям.
Также, эта мера безопасности помогает защитить данные пользователей от спам-ботов и других вредоносных программ. Запрос на ввод капчи позволяет выявить настоящего пользователя сайта и предотвратить его злоупотребления.
Кроме того, использование капчи способствует борьбе со сторонними мошенническими действиями, такими как мошеннические схемы, созданные для атаки на компьютерные системы. Ввод капчи создает дополнительный барьер для злоумышленников и усложняет им задачу получения доступа к данным.
Конечно, некоторые пользователи могут найти процедуру ввода капчи раздражающей, особенно если они имеют дело с повторяющимися запросами на подтверждение личности. Однако, несмотря на некоторые неудобства, настоятельно рекомендуется следовать протоколам безопасности и вводить капчу при запросе от Гугл.
Сколько компенсирование за ввод капчи?
Ввод капчи — это рутинное и неприятное занятие для многих людей. Но полезное и необходимое, особенно для поисковых систем, таких как Яндекс. Ведь капча защищает сайты от спама и злоупотреблений.
Но многие пользователи задаются вопросом: а сколько же платят за ввод капчи?
К сожалению, ввод капчи не оплачивается напрямую. Яндекс и другие сайты просто просят пользователей ввести капчу для защиты от спама, вирусов и других вредоносных действий.
Однако, некоторые сайты предлагают своим пользователям возможность заработать небольшую сумму денег, решая капчу. Такие компании платят от 0,5 до 1 цента за один ввод капчи. Однако, такие возможности доступны только в нескольких странах и для определенных пользователей.
Таким образом, ввод капчи не является высокооплачиваемой работой. Однако, он необходим для выполнения определенных задач, как защита сайтов от вредоносных действий и защита конфиденциальной информации.
И помните, капча — это именно защита от спама, а не способ заработка.
Как правильно вводить капчу
Капча – это проверка на робота, которую могут предложить ввести пользователю при попытке зарегистрироваться, войти в аккаунт или выполнить другие действия на сайте. Капчи бывают различных типов, но чаще всего требуется ввести цифры или буквы, которые представлены в изображении, созданном искусственным интеллектом.
Чтобы успешно пройти проверку и не тратить много времени, стоит учитывать следующие рекомендации:
- Внимательно прочитайте условия задания: капча может содержать не только цифры и буквы, но и дополнительные правила, требующие выполнить определенные действия, которые необходимо соблюдать.
- Используйте правильную раскладку клавиатуры: если вы введете символы в неправильном порядке, вероятность непрохождения проверки увеличится. Также можно использовать горячие клавиши (например, Ctrl+C и Ctrl+V) для быстрого копирования и вставки текста.
- Обратите внимание на нечеткие символы: капча может включать символы, которые сложно отличить друг от друга, например, буквы «O» и «0» или цифры «1» и «7». Старайтесь вводить похожие символы аккуратно и без ошибок.
- Не спешите: после ввода капчи стоит проверить введенный текст на ошибки и только после этого отправлять форму или выполнить действие на сайте.
Создание собственной капчи
Капча — это система защиты от автоматических программ и ботов. Она задает вопрос, который сложно ответить для компьютера, но легко для человека. Если ответ верен, то система позволяет продолжить. Капчи используются во многих местах в интернете, например, для регистрации аккаунта или отправки сообщения.
Вы можете создать свою собственную капчу, используя различные методы, такие как изображения, аудио файлы, математические задачи и т.д. Некоторые известные виды капчи — это «кнопка не реклама», «сложение чисел», «описание фото» и «распознавание текста».
Чтобы создать качественную капчу, нужно учитывать следующие моменты:
- Вопрос должен быть несложным для человека, но сложным для бота.
- Варианты ответов должны быть уникальными и созданными случайным образом.
- Капча должна быть понятна для всех пользователей, независимо от возраста и интеллекта.
- Если вы используете изображения, они должны быть яркими и четкими.
Важно помнить, что капча должна быть удобна для использования и не приводить к слишком многочисленным ошибкам ввода ответа. Простая и эффективная капча может помочь защитить ваш сайт и пользовательские данные от вредоносного программного обеспечения.
Как удалить информацию о себе из поисковика Яндекс?
Когда мы используем интернет, наши данные может собирать ряд компаний и сайтов, включая поисковые системы. Если вы хотите убрать информацию о себе из поиска Яндекса, это возможно сделать. Это может быть полезно, если вы не хотите, чтобы информация о вас была доступна публично.
Первый шаг для удаления информации о себе из поискового результата Яндекса – это проверить, что ваша информация действительно появляется в поиске. Для этого выполните поиск своего имени и фамилии в поисковике. Если ваше имя появляется в результатах поиска, переходите к следующему шагу.
Следующим шагом является заполнение формы удаления информации на сайте Яндекс. Это можно сделать, перейдя на страницу podbor.yandex.ru/removals/ и введя в неё информацию о том, что вы хотите удалить, и причину удаления. Вы можете запросить удаление различных категорий данных о себе, включая фотографии, контакты, страницы социальных сетей и даже веб-страницы.
Вторым путем убрать информацию о себе из поиска Яндекса является изменение настроек конфиденциальности в Яндекс. Войдите в свой аккаунт Яндекса, перейдя на страницу yandex.ru, и нажмите в верхнем правом углу на свою фотографию или имя. Затем перейдите в настройки и найдите пункт «Конфиденциальность». Здесь вы можете изменить, какую информацию о себе Яндекс будет использовать и отображать.
И последним шагом, если ваша информация была опубликована на другом сайте, который появляется в результатах поиска Яндекса, вам потребуется обратиться к администраторам этого сайта с просьбой удалить вашу информацию. Если они согласятся, эта информация не будет более отображаться на страницах Яндекса.
Как прекратить использование Яндекса?
Если вы хотите избавиться от Яндекса, то есть несколько вариантов:
- Перестать пользоваться услугами Яндекса и использовать альтернативы;
- Удалить аккаунт Яндекса, если он у вас есть;
- Отказаться от использования Яндекса в качестве поисковой системы.
Если вы решили перестать пользоваться Яндексом, то вам придется найти альтернативы для использования почты, карт, музыки и других услуг. Например, вы можете использовать почту от Google, карты от Maps.me или Гугл-карт, а музыку слушать на Яндекс.Музыке, Spotify или Deezer.
Если у вас есть аккаунт Яндекса и вы хотите его удалить, то можете сделать это через настройки профиля. Удаление аккаунта приведет к удалению всех данных, сохраненных на серверах Яндекса, включая письма, контакты и т.д.
Отказаться от использования Яндекса в качестве поисковой системы можно просто выбрав другую поисковую систему, например, Google или Bing. В настройках браузера или поисковой строки можно задать другую поисковую систему по умолчанию.
Как пробиться в топ Яндекса
Множество сайтов бьются за первые места в поисковой выдаче Яндекса, однако, далеко не все добывают свою желаемую позицию. Что же нужно сделать, чтобы пробиться в топ Яндекса?
- Создайте качественный контент. Яндекс любит сайты с интересным и полезным контентом для пользователей. Создавайте тексты, которые действительно помогают людям решать их проблемы.
- Оптимизируйте сайт. Для того, чтобы Яндекс мог нормально проиндексировать ваш сайт, он должен быть оптимизирован под поисковые системы. Обратитесь к SEO-специалисту, чтобы он помог вам исправить все технические ошибки на сайте.
- Сделайте сайт удобным для пользователей. Никто не хочет проводить время на сайте, который неудобен в использовании. Не забывайте делать ваш сайт максимально удобным для пользователей.
- Продвигайте сайт за его пределами. Чем больше ссылок на ваш сайт, тем выше вероятность, что Яндекс определит его как полезный и качественный. Начните работать над внешним продвижением вашего сайта.
- Не забывайте анализировать результаты. Отслеживайте изменения вашего рейтинга, чтобы знать, что работает, а что нет.
Как решить капчу
Капча — это система проверки на робота, которую использует множество сайтов в интернете, включая Яндекс. Для ее решения нужно обычно правильно ввести символы или выбрать правильные изображения, которые относятся к определенным категориям.
Если капча появляется на поисковике Яндекс, то ее можно решить, введя текстовую комбинацию в поле, предназначенное для этого. Но иногда бывает трудно правильно различить символы, особенно если они нечетко написаны или похожи друг на друга. В таком случае, можно обновить капчу с помощью соответствующей кнопки.
Если после нескольких попыток капча по-прежнему не решается, то это может быть связано с различными проблемами. Например, возможно, вы используете программное обеспечение для автоматического ввода запросов или являетесь жертвой хакера, который проникает на сайт от вашего имени. В этом случае, решить проблему можно, связавшись с технической поддержкой Яндекса.
- Вводите символы верно и аккуратно
- Обновляйте капчу
- Обращайтесь в техническую поддержку, если проблема не решается
Отзывы
Марина Семенова
Почему Яндекс просит ввести капчу — вопрос, который интересует многих пользователей. Я согласна с тем, что защита от ботов и спама — важное условие для безопасности и корректной работы поисковой системы. Однако, порой капча бывает столь мудрено спрятанная, что ее решить гораздо сложнее, чем решить математическое уравнение.
Иногда приходится решать по несколько капч подряд, что отнимает время и вызывает разочарование в сервисе. Кроме того, не всегда понятно, какую именно картинку нужно выбрать. Иногда на картинке представлены несколько объектов, один из которых требуется нажать, но разница между ними невелика, либо объекты искажены ради имитации сложной капчи.
В итоге, пользователям приходится гадать, и либо угадывать, либо не уделять времени этому и покинуть сайт. Я понимаю, что Яндекс старается обезопасить нашу деятельность в Интернете, но было бы здорово, если бы капча была более удобной в использовании. Может быть, можно добавить прокрутку картинок или сделать более различимые различия между объектами на картинках. От таких мелочей может зависеть удобство использования поисковика и, следовательно, лояльность клиентов.
Александр
Я не знаю, как Яндекс проверяет, ярлыки и категории сайтов, но зачастую, попадаются настоящие перлы из серии «как вредить пользователям своей же продукцией». Один из примеров, наверное, известен каждому, кто когда-либо пользовался поиском — это капча. Чтобы продолжить поисковый запрос, необходимо ввести латинские буквы и/или цифры, отображенные на картинке. Особенно пугает ее неожиданное появление — все данные были введены правильно, а поиск прервется из-за того, что Яндекс решил, что это бот. Уже забыл, с какого перепугу мне это на днях обычным поискам понадобилось.
Екатерина Иванова
Конечно, понимаю, что капча нужна для защиты от спама и автоматических программ. Но почему она порой бывает настолько сложная, что даже человеку тяжело ее разглядеть? А еще, бывает, что нужно решать по несколько капч подряд. В такие моменты начинаешь стрессовать, особенно если нужно что-то срочно найти на сайте. Хотелось бы, чтобы Яндекс внес улучшения в систему капчи.
Владимир Петров
Очередная головная боль от Яндекса — капча. Почему нельзя просто без нее обойтись?
Анна
Вроде бы все понятно, для защиты от ботов. Но порой капча бывает неразборчивой, а ведь время жмет!
Maximus
Поисковая система Яндекс уверена, что укрепление мер безопасности направлено на улучшение качества поисковых запросов. Но на такой интерактивности уже не один год ноют и страдают пользователи. Зачем сильно усложнить процедуру используемую каждым желающим воспользоваться поисковой системой.
Очень часто для того, чтобы продолжить работу, нужно выполнить указания, которые совершенно не отвечают здравому смыслу, например, буквально через минуту повторить названия 100 картинок. В результате теряется много времени на чисто формальные проверки. Ведь приходится выбирать, пожалуй, как минимум из 5-10 вариантов «что-то связанное с автомобилями», а потом и буквы Р имитирующие кириллицу отличать от латинских. При этом, в частности, изощренные души формируют капчу так, что это лишь первая мелочь и всё ещё будет требоваться произвести логин или ввести пароль.
Можно подиваться на ситуацию с обратной стороны. Ведь тот, кто отвечает за качество поисковых запросов и обязанности по борьбе с ботами (как догадываюсь, это тоже улучшение качества), нередко сам злоупотребляет. Например, пока ты находишься на каком-то сайте, такого рода проверка стоит на паузе. Но при этом, если тебя из вкладки разлогинить, то, как водится, выскочит капча.
Причем не простая. Проверка в этом случае становится не простым тестом на жизнестойкость, а более серьезным испытанием на уровень терпения и насколько ты готов прогибаться под произвол Яндекса.
Оказывается, капча может появиться и в совершенно неожиданных местах. Так, писк проекта, поисковый сервис Яндекс ищет в месте, хитростями аналогично Подсказкам, на странице ответов — теперь при переходе со страницы результатов на страницу сайта появляется капча. Иногда, чтобы не попасть в такую дурку приходится вновь и вновь перезагружать страницы, искать другие источники. Кстати мало кому известно, но капча за разными технологиями появляется в Яндекс.Новостях.
Источник: obzortelefonov.ru
Установка и настройка reCAPTCHA 2.0 от Google
В этой статье рассмотрим установку и настройку новой версии reCaptcha API от Google в которой обновлен дизайн и внедрены новые механизмы проверки. Этот инструмент поможет защитить формы вашего сайта от спама и роботов.
Для начала работы с reCAPTCHA API нам необходимо получить ключ от Google и создать приложение для работы. Переходим по ссылке для получения ключа. Вам необходимо иметь учетную запись в службах Google.
Установка reCaptcha 2, получение ключей, регистрация сайта
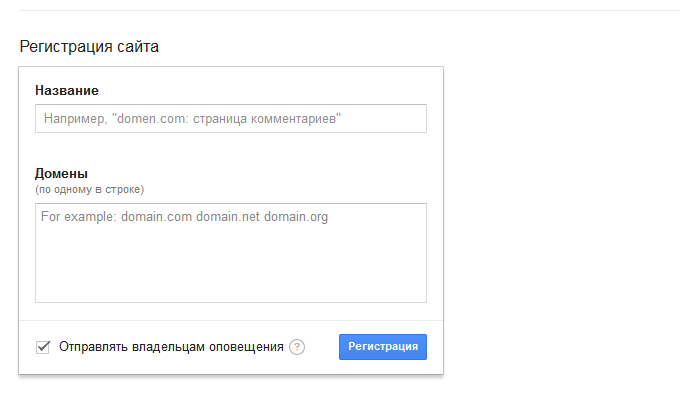
После добавления сайта вам будет выдано два ключа Публичный ключ – нужен для отображения блока reCAPTCHA на странице с формой. Секретный ключ – нужен для соединения с серверами Google и проверке правильности отправки reCAPTCHA. Секретный ключ должен хранится только на сервере и не должен быть доступен пользователям.
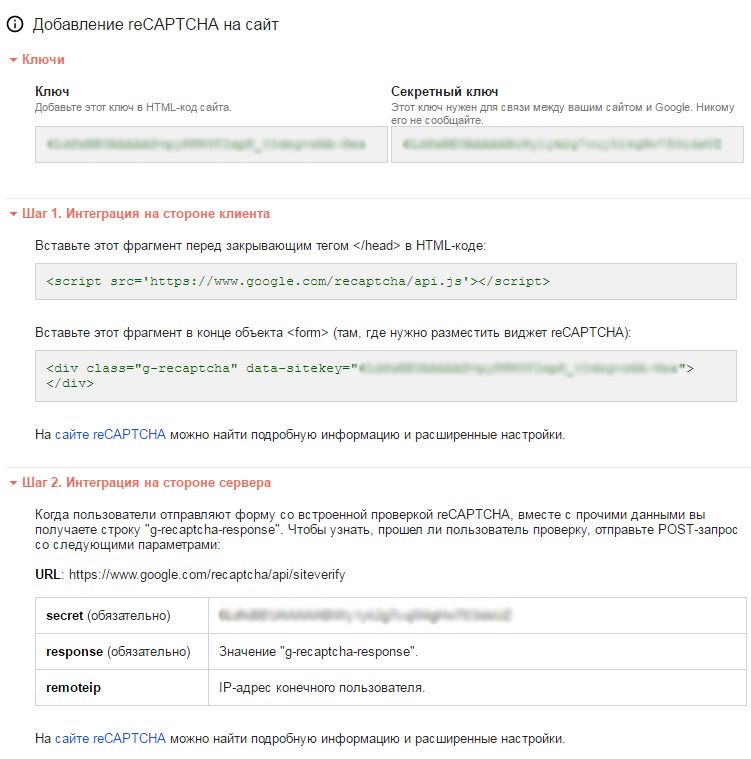
Далее проделываем операции как указано в инструкции. Размещаем код библиотеку reCAPTCHA 2.0 на нужной нам странице перед закрывающим тегом head в HTML-коде:
script src=’https://www.google.com/recaptcha/api.js’>/script>
А сам div блок вставляем в конце объекта form в том месте, где вы хотите видеть блок reCAPTCHA:
div class=»g-recaptcha» data-sitekey=»Здесь должен быть публичный ключ»>/div>
Теперь переходим на нашу страницу, если код библиотеки и блок вызова reCAPTCHA с ключом установлены верно, то мы увидим нашу форму и блок проверки для роботов.
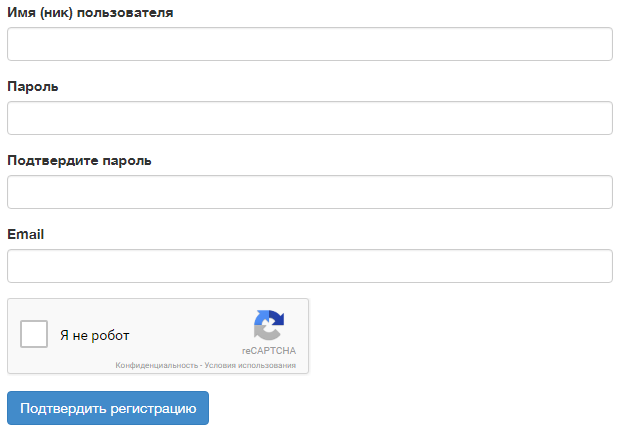
reCaptcha отображается на странице, но пока не выполняет никаких функций защиты от спама, форму можно просто отправить не ставя галочку в чекбоксе reCAPTCHA. Для проверки формы нам необходимо выполнить настройку на стороне сервера в скрипте формы.
Интеграция reCAPTCHA 2.0 на стороне сервера
Первым делом давайте посмотрим что нам отвечет сервер при установке галочки «Я не робот». Для этого в любом месте страницы устанавливем код:
print_r($_POST);
Обновляем страницу и отправляем форму не проходя проверку:
Array ( [username] => [password] => [password_verification] => [email] => [g-recaptcha-response] => [submit] => Подтвердить регистрацию )
А теперь обновляем страницу установив галочку «Я не робот»
Array ( [username] => [password] => [password_verification] => [email] => [g-recaptcha-response] => 03AHJ_VuuiQ3gaUy_33kGW2m3PS3-pshWvaYwKgCywDSDu27XdiL-cPsr3c0xD1MeEOi65bSd9B_7Qxxy4kcT6zrkgbhSpSILoNasPOxnYplj_NOfApZGd3P9xWtB-N31H30sncxBAiaXwubCQQLkwJTUW43rFVvTv65PvjLgqj_04aSXVlLDTgM6Hwz0RWeCXmRQXVxvhJbQJOw_mx0HdMqzBsPUbEDCqmAONIw1zQhPgTckU1r9NbDd_ioyU5M2xAJuiLH8ZhAhQIQi6B5bucPvAesskzeymSa1vtHxwBwR961ne-xGn9CwwUEt_kZh3HGfRe70uApaY_hvPos [submit] => Подтвердить регистрацию )
Как видно из кода выше, элемент массива g-recaptcha-response имеет значение, а это значит что сервер проверки ответил нам на запрос и проверка пройдена удачно.
Далее нам необходимо отправить POST запрос на сервер Google reCAPTCHA по адресу google.com/recaptcha/api/siteverify и передамть ему переменные:
- secret — секретный ключ полученный при регистрации сайта
- response — код полученный при установке галочки «Я не робот» из элемента массива [g-recaptcha-response]
- remoteip – IP адрес пользователя, который заполняет форму и проходит проверку
Готовим функцию подключения к серверу. В PHP должно быть активировано расширение CURL.
function SiteVerify($url) { $curl = curl_init(); curl_setopt($curl, CURLOPT_URL, $url); curl_setopt($curl, CURLOPT_RETURNTRANSFER, 1); curl_setopt($curl, CURLOPT_TIMEOUT, 15); curl_setopt($curl, CURLOPT_USERAGENT, «Mozilla/5.0 (Windows NT 6.1; WOW64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/55.0.2883.87 Safari/537.36»); $curlData = curl_exec($curl); curl_close($curl); return $curlData; }
if($_SERVER[«REQUEST_METHOD»] == «POST») { $recaptcha=$_POST[‘g-recaptcha-response’]; if(!
empty($recaptcha)) { $google_url=»https://www.google.com/recaptcha/api/siteverify»; $secret=’Секретный ключ для серверной стороны’; $ip=$_SERVER[‘REMOTE_ADDR’]; $url=$google_url.»?secret=».
$secret.».$recaptcha.».
$ip; $res=SiteVerify($url); $res= json_decode($res, true); //var_dump($res); if($res[‘success’]) { // Проверка каптчи пройдена успешно, продолжаем дальше выполнение проверки формы и т.д. } else { // Проверка не пройдена } } else { // Проверка не пройдена } }
После выполнения запроса, сервер Google reCAPTCHA 2.0 отдаст ответ в формате JSON с полем success. Если его значение TRUE, то значит проверка пройдена и форму заполняет человек, а не робот. Если success равно FALSE, то форму заполняет спам-робот.
Пример отрицтельного ответа (для его просмотра раскомментируйте в коде строку var_dump($res);
array(3) { [«success»]=> bool(false) [«challenge_ts»]=> string(20) «2017-01-15T12:02:40Z» [«hostname»]=> string(12) «art-apple.ru» }
Проверка пройдена успешно:
array(3) { [«success»]=> bool(true) [«challenge_ts»]=> string(20) «2017-01-15T12:09:40Z» [«hostname»]=> string(12) «art-apple.ru» }
Чтобы посмотреть какие данные передаются из формы, вставьте вот этот код в страницу:
foreach ($_POST as $key => $value) { echo ‘
‘ . $key.’: ‘.$value.’
‘; }
На этом настройка и установка reCAPTCHA 2.0 от Google завершена и спам больше не будет вас доставать!
Популярное
- Установка и настройка reCAPTCHA 2.0 от Google (91698) 14-01-2017 21:15:18 В этой статье рассмотрим установку и настройку новой версии reCaptcha API от Google в которой обновлен.
- Установка и настройка Google reCAPTCHA 3 (54419) 07-02-2019 17:15:37 Google reCAPTCHA стала одним из самых популярных решений, когда речь идет о предотвращении отправки.
- Слайдер изображений Owl Carousel 2 (26484) 18-06-2016 14:12:42 В этой статье мы рассмотрим настройку и установку новой версии адаптивного слайдера изображений Owl Carousel.
- Настройка, установка Invisible reCAPTCHA. Примеры. (14991) 20-03-2018 16:08:25 Invisible reCAPTCHA защищает ваш сайт от спама и других видов автоматических злоупотреблений, например.
- jQuery — Owl Carousel Slider (13656) 27-01-2016 19:21:47 Адаптивный слайдер изображений Owl Carousel Slider. Имеет достаточно большое количество настроек, прост в.
Источник: useful-notes.ru
Решаем Google ReCaptcha v3: сервис RuCaptcha интегрирован в платформу Diggernaut

В рядах поддерживаемых нами сервисов для решения капчи пополнение. Встречайте сервис RuCaptcha.
Функционал сервиса схож с AntiCaptcha, позволяет решать все основные типы капч, а также поддерживает режим «proxyless», что весьма востребованно нашими пользователями. Цены на услуги у RuCaptcha ниже чем у сравнимого с ним сервиса AntiCaptcha. Но от всех остальных провайдеров, сервис RuCaptcha отличает то, что они предлагают решение для Google ReCaptcha v3. Мы его протестировали и оно действительно работает.
Более детальная информация об использовании сервиса по решению капч в вашем парсере доступна в нашей документации.
А ниже мы расскажем как использовать RuCaptcha для решения Google ReCaptcha v3 на примере сайта ГИБДД. А запрашивать мы будем информацию о регистрациях в ГИБДД по VIN номеру.
Для начала, зайдем на сайт ГИБДД и удостоверимся, что на странице с формой для поиска используется ReCaptcha v3. На первый взгляд, в исходном коде страницы не наблюдается линк на api.js от Google, поэтому автоматическое извлечение ключа сайта и параметра action работать не будет и нам надо найти их вручную. Если мы посмотрим во вкладку Сеть в консоли разработчика вашего браузера (Chrome/Firefox), то мы увидим что api.js все же подгружается, а значит подгрузка осуществляется не напрямую, а используя какой-то javascript. Поэтому нашей задачей будет отсмотреть все подгруженные JS файлы во вкладке Сеть.

Просматривая код JS файлов, мы увидим что в коде JS файла app.js есть интересный блок в конце:
/* reCaptcha */ var reCaptchaSiteKey = ‘6Lc66nwUAAAAANZvAnT-OK4f4D_xkdzw5MLtAYFL’; var onloadReCaptcha = function() < grecaptcha.execute(reCaptchaSiteKey, ) .then(function(token) < appVehicleCheck.reCaptchaToken = token; >); >
Отсюда мы забираем ключ сайта (6Lc66nwUAAAAANZvAnT-OK4f4D_xkdzw5MLtAYFL) и параметр action (check_auto).
Далее нам надо определить какой запрос делает страница, когда мы нажимаем кнопку поиска. Для этого открываем панель разработчика в браузера, переходим во вкладку Сеть и ставим фильтр, чтобы нам показывались только XHR запросы.
