
Защита персональных данных работников является одним из важнейших аспектов, которым должны заниматься работодатели. Правильное хранение и обработка персональных данных работников могут предотвратить утечку информации и нарушение конфиденциальности. Для проверки знаний работников в этой области можно использовать тест.
Вопрос 1: Что такое персональные данные?
а. Информация о зарплате работника
б. Информация о месте жительства работника
в. Информация о человеке, идентифицирующая его личность
Вопрос 2: Где должны храниться персональные данные работников?
а. В открытых базах данных
б. На общедоступных серверах
в. В защищенных хранилищах данных
Вопрос 3: Какие меры должен предпринимать работодатель для защиты персональных данных работников?
а. Установка антивирусного программного обеспечения
б. Ограничение доступа к персональным данным
в. Использование паролей и шифрования данных
Вопрос 4: Кому можно передавать персональные данные работников?
а. Любым третьим лицам
Тест на зависть // Вычисли завистливого человека
б. Только работодателю и его представителям
в. Только при наличии письменного согласия работника
Вопрос 5: Какие последствия могут быть при утечке персональных данных работника?
а. Никаких последствий
б. Материальный ущерб работнику
в. Уголовное преследование
Тест позволяет проверить знания работников в области защиты персональных данных и выявить возможные пробелы в этой области. Работодатель может использовать результаты теста для улучшения системы безопасности и предотвращения возможных угроз.
- Почему если у 22 летнего парня не было секса, то он лох и не смог уломать?
- Кто-то работает в генетик-тест?
- Проблемы с интернетом!
- Кого бы ты в гости к себе пригласил из местных?
- Опера Бастилия (Париж) — какова там ширина кресел? Не будет ли там тесно полному человеку (150 кг)?
- К чему во сне сниться мальчик и девочка?
- Как выбрать одного из двух?
- Кто вам больше нравится из Кадетства?
Источник: robo-hamster.ru
Как пользователям и компаниям защитить персональные данные в сети
Вопрос сохранности персональных данных в интернете всегда был важным, правда, ещё 10 лет назад об этом не говорили так громко и часто. Взломов и масштабных утечек данных становится всё больше. Из недавних примеров — взлом портала Госуслуги.
Компания хостинг-провайдера Timeweb обрабатывает огромное количество данных и отвечает за их сохранность. Команда хостинга делится своим опытом и рассказывает о базовых правилах безопасности в сети: как избежать утечек данных и свести к минимуму возможность стать жертвой киберпреступников.

Цифровой паноптикон: как защитить персональные данные?
КОМАНДА TIMEWEB
Важно тщательно выбирать места хранения данных
Некоторые могут подумать «Да кому я нужен со своими данными?» — и отчасти будут правы. Хакеры за обычным пользователем вряд ли будут охотиться, но можно попасть под горячую руку: в ходе массовых утечек информации они не анализируют полученные данные.
Мелкие злоумышленники взламывают соцсети и от имени жертвы просят денег в долг у родственников или публикуют сторис из серии «Помогите, я в большой беде, вот номер карты». Более хитрые и опасные обращаются в организации, которые выдают микрозаймы и берут кредиты на людей, чьи паспортные данные оказались в даркнете. Так что стоит внимательно относиться к тому, где хранятся личные данные и как они обрабатываются.
Что касается компаний, они могут считать, что обеспечили безопасность своих цифровых сервисов и можно не тратить ресурсы на дополнительные меры предосторожности, но стоит учесть, что даже почтовые домены ФБР взламывают. Поэтому нужны дополнительные механизмы обеспечения безопасности, особенно для хранения чужих данных.
Как защитить себя от хакеров
В 2019 году хакерские атаки совершались каждые 14 секунд. Специалисты из InfoWatch сообщали, что в том же году в сеть утекло более 14 миллиардов записей с личными данными пользователей со всего мира, в России это число составило 170 миллионов. И цифры растут: так, согласно отчёту Check Point Software Technologies, за первое полугодие 2021 года число кибератак на организации во всём мире возросло на 29%. Хакеры продолжают использовать пандемию COVID-19 и переход на удалённую работу.
Предлагаем ряд рекомендаций, которые помогут пользователям защитить свои данные.
Выкладывать как можно меньше личной информации в публичном пространстве
Не публиковать в соцсетях каждый свой шаг.
Не сообщать о поездках в другую страну: воры наверняка захотят воспользоваться этой информацией.
Не называть свой банк или своего сотового оператора.
Не публиковать информацию, с помощью которой можно стать жертвой шантажа.
Не оставлять личный номер, адрес электронной почты, адрес проживания и другие важные данные в сети. Кто-то захочет направить спам или отправить фишинговое письмо, кто-то — выйти на физический контакт.
Фишинг — это набор методик, которые используют злоумышленники, чтобы завладеть личной информацией, например, данными банковской карточки
По данным американской Федеральной торговой комиссии, пользователи социальных сетей чаще становятся жертвами мошенников. А одной из крупнейших утечек в 2019 году была утечка данных сотен миллионов людей из профилей Facebook, Twitter, LinkedIn и Github — 4 терабайта личной информации.
Чем меньше личной информации в открытом доступе, тем меньше шансов стать жертвой хакеров или злоумышленников.
Соблюдать сетевую гигиену
Не стоит посещать подозрительные сайты и устанавливать на компьютер программы из непроверенных источников.
Например, кликнув по баннеру с текстом из серии «Чтобы быть здоровым, нужно всего лишь пить две капли…», пользователь попадает в рекламную мусорку, которая зачастую содержит не только фейковые новости и тысячи баннеров с рекламой, но и вредоносный код.
Если кто-то в сети предлагает крупный выигрыш, обещает наградить криптовалютой за небольшой вклад или предлагает заработать 100 000 рублей на опросах, предварительно требуя залог, то лучше отправить этих людей в чёрный список. Не нужно оставлять им никаких персональных данных.
Рекомендуем посещать только официальные ресурсы.
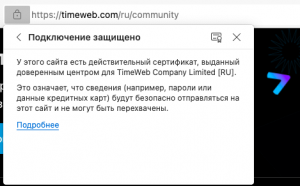
Не стоит переходить на сайты, которые находятся в конце поисковой выдачи, и на сайты, данные которых не защищены с помощью HTTPS-шифрования.
Дважды проверять информацию
Важно правильно выбирать сайты, которыми вы пользуетесь. Зайдя не на ту страницу, в лучшем случае можно прочитать фейковую новость, а в худшем — потерять деньги.
- Проверяйте адреса сайтов. Например, не стоит покупать бытовую технику со скидкой на странице nvideo.ru (а не mvideo.ru) и не стоит вводить логин с паролем на gosusligi.ru (а не gosuslugi.ru).
- Удостоверьтесь в корректности адреса электронной почты. К примеру, если пришло письмо от компании с адресом min[email protected] с требованием срочно назвать пароль от аккаунта live.com, нужно отправить такое письмо в спам.
- Уточняйте информацию у ответственных лиц. Когда пользователю пишут или звонят мошенники по поводу манипуляций с его банковским счётом, нужно связаться с банком для уточнения информации. Когда говорят, что родственник в реанимации, — звоним родственнику.
- Не доверяйте людям в интернете, которых не знаете лично. Если продавец на Авито присылает отдельную ссылку для оплаты товара, а не использует встроенную систему, есть вероятность, что он пытается обмануть покупателя.
Использовать сложные пароли
По данным сервиса разведки утечек данных DLBI, среди популярных паролей в 2020 году — 12345, 000000, asdasd и другие, легко подбираемые комбинации символов.
А вот как, по мнению того же сервиса, выглядят 25 популярных паролей за период 2017‒2020 — на базе анализа 33,3 млрд пар «логин и пароль»:
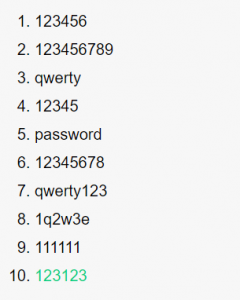

С учётом информации выше вряд ли можно удивляться, что в сеть утекает огромное количество персональных данных: злоумышленникам достаточно запустить брутфорс-скрипт, чтобы за несколько минут получить нужную информацию. А вот на подбор пароля B24q_w7GGh/2/-lkl у компьютера может уйти несколько, а то и десятков лет. А люди в принципе вряд ли попытаются угадать такой код ?
Брутфорс-скрипт ― программа, которая пытается подобрать пароль пользователя методом перебора
Тем, кто не умеет придумывать сложные пароли или боится их забыть, можно доверить их генерацию браузерам — почти все, кроме редких инди-браузеров для Linux, предлагают сложные и безопасные последовательности знаков.
Также можно перейти на менеджер паролей — например, 1Password, если есть возможность за него платить. В команде разработчиков 1Password числится Эндрю Байер, который обеспечивал безопасность коммуникаций в Армии США на протяжении 10 лет. Услугами 1Password пользуются технологические гиганты, такие как Apple и IBM.
Регулярно менять пароли
Если произошёл взлом используемого сервиса или утечка данных, нужно сразу изменить пароли в связанных приложениях и веб-службах. Это поможет предотвратить дальнейшую потерю данных.
Обычно о таких утечках оповещают браузеры или менеджеры паролей, но не всегда. Можно мониторить их самостоятельно на сайте haveibeenpwned.
Даже крупные взломы для пользователя могут пройти незаметно, поэтому стоит время от времени менять пароли хотя бы в критически важных приложениях.
Использовать двухфакторную авторизацию
Доверять персональную информацию только паролям нельзя. Лучше использовать дополнительный слой защиты — двухфакторную авторизацию, которая позволяет сервисам и приложениям требовать при входе не только пароль, но и дополнительное подтверждение личности: например, код из СМС или из электронного письма, клик в официальном приложении.
Такие механизмы защиты есть во всех популярных сервисах, включая ВК, Instagram, Apple ID, Google, Microsoft.
Двухфакторная авторизация не защитит, если пользователь сам отдаст свои данные злоумышленникам, поверив в запрос в фишинговом письме. Но она защитит и от брутфорса, и от глобальных сливов данных: злоумышленник не сможет войти в сервис или соцсеть пользователя, даже зная его логин и пароль.
Не хранить все данные в одном месте
Если держать все сбережения на одном счету, вору достаточно получить доступ к одному аккаунту, чтобы заполучить всё. Поэтому лучше распределять финансы по разным счетам, инвестировать.
С персональными данными работает тот же принцип:
- для ведения рабочей переписки лучше создать отдельную учётную запись;
- чтобы купить товар в магазине и не оставлять почтовый адрес для единоразовой покупки, можно сделать временный email-адрес в сервисе Temp Mail;
- если нужно зарегистрироваться в сомнительной соцсети, пригодятся сервисы из серии Hide My Mail от Apple и DuckDuckGo, которые генерируют так называемые фальшивые email-адреса с переадресацией на основной ящик;
- если нужен номер телефона, можно заказать временную виртуальную симкарту для приёма СМС, например, в компании OnlineSim;
- для покупок в интернете или оформления пробной подписки на сервис лучше завести виртуальную карту и ограничить на ней количество средств.
Чем больше будет адресов почты, логинов, паролей и банковских счетов, тем сложнее злоумышленникам будет украсть все данные разом.
Использовать VPN при выходе в сеть в публичных местах
WiFi-сети с протоколом безопасности WEP и сети без паролей — небезопасные сети. Хакеру не составит труда взломать интернет, например, в кафе и перехватить трафик его посетителей или работников из соседнего офиса, которые подключились к сети заведения.
Находясь в общественном месте, лучше использовать мобильный интернет и функцию Hotspot — режим, превращающий смартфон в модем для ноутбука или планшета. Если же такой возможности нет, лучше выходить в сеть через VPN.

Профессия
Специалист
по информационной безопасности
Узнать больше
- Научитесь предвосхищать кибератаки и минимизировать их последствия
- Отработаете знания на проектах, приближенных к реальным рабочим ситуациям
- Программа разработана совместно с Group‑IB — одной из ведущих международных компаний по расследованию и предотвращению киберпреступлений
Как защитить бизнес
Предприятия регулярно страдают от масштабных потерь в связи с атаками хакеров.
Например, в 2019 году компания Orvibo, создающая ПО и аппаратуру для умных домов, допустила утечку двух миллионов записей персональных данных своих клиентов. В том же году случилась одна из крупнейших утечек данных у Сбербанка, в 2020 году подобная акция повторилась вновь. С защитой персональных данных не всегда справляются должным образом и государственные органы.
Вот что рекомендуем сделать компаниям для защиты персональных данных клиентов.
Выбрать безопасный хостинг
Бесплатные сервисы продают данные пользователей и зачастую сами являются злоумышленниками. Некоторые из них подставляют ссылки на свои сайты поисковым ботам, чтобы отнимать у клиентов позиции в ранжировании Google.
Не всегда можно доверять и платным хостинг-провайдерам. Так, сервис HostGator был замечен в подозрительных схемах по продаже «защитного ПО».
Не всегда можно ориентироваться и на рейтинги: многие из них формируются за счёт пользовательских отзывов, которые можно купить.
Лучше выбрать провайдера с незапятнанной репутацией, крупными компаниями в числе клиентов и встроенными механизмами обеспечения безопасности. Например, с наличием антивируса или средств защиты от DDoS-атак.
Репутацию компании можно проверить как минимум так:
по Google-запросу из серии «[название хостинга] scam» посмотреть, что пишут о компании в новостях и на форумах.
DDoS (Distributed Denial of Service, отказ в обслуживании) ― это действия злоумыш-ленников, в результате которых нарушается работо-способность ИТ- инфраструктуры компании
Защитить VDS самостоятельно
Если компания пользуется виртуальным сервером, то ей следует своими силами шифровать данные, настраивать порты, регулярно менять пароли доступа, активировать Firewall и поддерживать программное обеспечение в актуальном состоянии.
Есть обязательный набор мер обеспечения безопасности для веб-мастеров, занимающихся администрированием VDS/VPS: обновление ПО, удаление лишних библиотек и плагинов, смена SSH-порта, настройка шифрования, регулярное создание резервных копий и другие.
Нанимать квалифицированных разработчиков
Разработчики проектов должны быть хорошо знакомы со стандартами безопасности и наиболее часто встречающимися атаками на сайт и веб-приложения.
В команде должен быть тот, кто знает OWASP Top Ten — список распространённых уязвимостей, используемых для взлома сайтов и приложений, — и понимает, как избежать их появления в коде.
Безопасный код — один из важнейших этапов защиты бизнеса.
Это касается не только бэкенд-составляющей и защиты баз данных. В интерфейсе хакеры находят десятки брешей, которые позволяют перехватывать как отдельные крупицы информации, так и получать полноценный доступ к общему управлению ресурсом.
VDS ― Virtual Dedicated Server ― виртуальный выделенный сервер
Firewall ― технологический барьер, который защищает сеть от нежелательного доступа
Следить за новостями информационной безопасности
Рекомендуем читать хостинговое сообщество Timeweb Community и Хабр, чтобы не пропускать актуальные новости об уязвимостях в WordPress и других популярных программных продуктах, использующихся в разработке и при администрировании веб-продуктов.
Обычно вместе с подобными новостями публикуются и способы защиты от обнаруженных угроз.
Резюмируем
Независимо от того, владеете ли вы цифровым бизнесом или просто выходите в интернет за новостями, важно придерживаться базовых правил безопасности.
Уделив немного времени на смену пароля и удаление персональных данных со страниц в соцсетях — личный email, скриншоты с личными данными, фото документов, можно в разы снизить риск стать жертвой злоумышленников. А это — сэкономленные деньги и нервы, а иногда и карьера с репутацией.
Читать также
Специалист по информационной безопасности. Что делает и сколько зарабатывает
Безопасность бизнеса в Сети: как защититься от взломов и сохранить репутацию
Как проводить собеседование бэкенд-разработчиков: опыт финтех-компании
Мнение автора и редакции может не совпадать. Хотите написать колонку для Нетологии? Читайте наши условия публикации. Чтобы быть в курсе всех новостей и читать новые статьи, присоединяйтесь к Телеграм-каналу Нетологии.
КОМАНДА TIMEWEB
Источник: netology.ru
Тест на внимательность. Как защитить аккаунт в соцсетях от собственного любопытства

В начале марта администраторы нескольких телеграм-каналов пожаловались на взломы, а самым популярным приложением в российском AppStore стало GetContact, которое позволяет узнать, как ты записан в телефонах друзей. Эксперты не видят прямой связи между этими событиями, но не исключают, что данные из приложения упростят подобные атаки в будущем, ведь приложение собирает в одной базе информацию, которая необходима для взлома аккаунта.
В соглашении (которое мы все, разумеется, читали) говорится, что данные могут быть переданы третьим лицам, коими могут оказаться банки, мошенники или спамеры.
Лишняя информация
«Полное имя, дружеские прозвища, номер телефона, адрес электронной почты, пол, аккаунты в социальной сети, место работы, фотография, адрес — такого набора данных о человеке достаточно для того, чтобы провести очень хорошо подготовленную целевую атаку и получить доступ не только к социальным сетям, но и к деньгам жертвы, если эти данные окажутся в руках злоумышленников», — предупреждает ведущий контент-аналитик «Лаборатории Касперского» Надежда Демидова.
Она добавляет, что стоит обратить внимание на права, которые предоставляются приложению: доступ к контактам, телефону, памяти телефона или камере открывают излишний простор владельцам приложения. Например, позволяют просматривать и модифицировать историю вызовов, менять контакты в адресной книге, делать снимки, а также совершать звонки.
GetContact как инструмент хакера
Например, GetContact в качестве «вступительного взноса» предлагает пользователю предоставить доступ к данным о городе и стране проживания, а также запрашивает фото, пол, место работы, аккаунты в социальных сетях. Кроме того, «новобранец» GetContact должен поделиться с приложением своей телефонной книгой. Таким образом, в базу попадают не только данные пользователя, но и номера его контактов, которые вовсе не планировали в ней оказываться.
«GetContact получает данные зарегистрированных пользователей, они попадают в их публичную базу. Приложение позволяет найти номер администратора телеграм-канала, если, конечно, это человек публичный (многие телеграм-каналы анонимны, их администратор не известен). Зная номер телефона, вы можете попытаться привязать его к аккаунту в телеграме. Зная, что этот аккаунт является создателем канала, вы уже получаете вектор, понятный для взлома», — считает эксперт по информационной безопасности Group-IB Илья Обушенко.
Безнадежная защита
По его словам, даже двухфакторная аутентификация не гарантирует безопасность, если пользователь легкомысленно относится к защите своей почты и аккаунтов в соцсетях. «Сбросить» один этап аутентификации можно, зная почту администратора канала и имея к ней доступ.
Люди часто привязывают к одному почтовому ящику много аккаунтов в различных сервисах, а также используют для них один и тот же пароль, который зачастую подходит и для почты: знаешь его — знаешь все.
Таким образом, злоумышленнику достаточно взломать какой-то из аккаунтов пользователя, и он получит доступ к почтовому ящику.
«Самое трудоемкое — это получить код из SMS. Как правило, для этого используются два способа. Первый — это возможность с помощью социальной инженерии, фишинга получить этот код. Например, вам звонят, говорят: «Вы выиграли миллион, сейчас вам придет код подтверждения, мы точно должны знать, что это вы, скажите нам его, пожалуйста». А это был код для идентификации в телеграме.
Злоумышленник получает доступ к телеграму, там производит изменение номера телефона и удаление аккаунта или очищение его от всего контента. Вторая история — клонирование SIM-карты. Это дело затратное, но возможное. С помощью клонирования SIM-карты злоумышленник получает доступ к телефону, SMS и доступ к аккаунту в телеграме», — поясняет Обушенко.
GetContact вроде бы даже предлагает пользователям возможность удалить себя из базы. Однако эксперты заметили, что вместе с номером телефона приложение запрашивает и IMEI (международный идентификатор мобильного оборудования. — Forbes) устройства, который из базы никуда не исчезает, да и номер на практике удаляется не сразу.
«Вы меняете номер, вставляете в телефон SIM-карту с новым номером, но кто-то уже знает ваш IMEI, привязанный к другому номеру телефона. И ему не составит труда привязать ваш новый номер телефона к старому. Таким образом, появляется понимание, с кем связан номер, и вас снова нашли», — добавляет Обушенко.
Слишком любопытные тесты в соцсетях
Но GetContact не единственное приложение, которое собирает наши персональные данные. Тесты, которые запрашивают доступ к соцсетям, чтобы проанализировать их или дать вам возможность поделиться результатом с друзьями, тоже пополняют таким образом чьи-то базы данных, а иногда могут направлять на фишинговый сайт или давать ссылку на скачивание вредоносного ПО.
Правда, их аппетиты, как правило, скромнее: они запрашивают доступ к списку друзей, открытому профилю и электронной почте. Но есть и более любопытные, которым нужен доступ ко всем постам, место жительства, работы, фотографии и дата рождения.
«На Facebook, например, есть возможность восстановить пароль, опознав людей на фотографиях, а если вы уже предоставили эту информацию каким-то приложениям, мошенники могут сделать это за вас», — описывает потенциальную атаку Демидова. Она добавляет, что сейчас данные стоят «действительно много», и напоминает, что в соглашении GetContact прямо указано, что они могут быть переданы третьим лицам.
«И кем окажутся эти третьи лица, банком или мошенником, — большой вопрос», — заключает эксперт «Лаборатории Касперского».
Исправление ошибок
Пройдена ли точка невозврата, если страница пестрит результатами тестов, да и GetContact уже установлен? Скорее всего, да. Но на будущее все равно нужно сменить все пароли, причем важно, чтобы они были разными. Для каждого аккаунта. И для почты тоже.
Двухфакторная аутентификация — must have. Здесь компромиссов быть не может. И конечно, нужно следить за тем, какие ссылки вы открываете и на каких сайтах вводите свои данные.
Обушенко рекомендует владельцам каналов в телеграме, групп «ВКонтакте» или Facebook не привязывать их к личному аккаунту, с которого ведется общение. По мнению эксперта, безопаснее купить отдельную SIM-карту и использовать ее. Лучше не применять публичные беспроводные сети или выходить в них только через VPN.
«Это обеспечит шифрованное соединение. Даже если кто-то будет пытаться вас прослушать или паразитировать, ничего не выйдет. И почаще менять пароли, раз в месяц-три», — рекомендует эксперт Group IB.
Демидова советует также зайти в настройки социальной сети и посмотреть, каким приложениям даны разрешения, и ограничить их при необходимости.
«Тесты, популярные в социальных сетях, часто запрашивают доступ на размещение контента в социальной сети от вашего имени, то есть без вашего ведома они могут разместить любой контент на вашей странице, например, фишинговую ссылку», — предупреждает она. Демидова добавляет, что такие приложения запрашивают доступ к адресу электронной почты, контактам пользователя и его фото. Даже если владелец потом удалит приложение или отзовет право на использование своих фотографий, нет гарантий, что приложение выполнит его пожелание. «Информация, которую вы уже предоставили этим приложениям, может остаться у них, и ей могут воспользоваться злоумышленники», — опасается Демидова.
Информационная гигиена
Каждый раз, когда пользователи думают, что вот теперь-то они видели все, появляется новый способ отвлечь внимание и выманить персональные данные. Вот только основные правила безопасности не меняются, и их стоит помнить.
«Сколько бы людям ни говорили, что нужно беречь свои персональные данные, сколько бы таких историй ни происходило, все равно они повторяют свои ошибки», — печалится Обушенко.
Он сокрушается, что многие пользователи беспорядочно раздают свой номер телефона различным сайтам, а потом понимают, что надо бы перестать и поменять SIM-карту. Но поезд уже ушел: из интернета нельзя ничего стереть. Если задаться целью, то все равно можно найти и сопоставить все аккаунты, которые были привязаны к одному номеру.
«Такой сейчас мир: начать жизнь с чистого листа так, чтобы нельзя было связать вас с вашим прошлым, уже практически невозможно», — заключает эксперт.
Поэтому пора задать самим себе вопрос: насколько надежно вы храните персональные данные по шкале от одного до Владимира Путина?
Источник: www.forbes.ru