
DDoS атака на WiFi сети при помощи встроенных инструментов Kali Linux


Listen to this article
Для тех, кто не в курсе: Dos-атака – это атака с целью довести систему до отказа в обслуживании за счет отправки большого количества ложного трафика. Отличие Dos-атаки от Ddos заключается в том, что атака производиться с одного хоста, нежели с множества распределенных компьютеров. Зачем проводить подобного рода атаку на Wi-Fi?
В основном злоумышленники хотят нарушить функционирование сети и нанести финансовый ущерб компаниям, но также данный тип атаки может является одним из этапов взлома беспроводных сетей, более известный как “Злой двойник”. Суть нашей атаки будет заключаться в непрерывной отправке пакетов деаутентификации одному или более клиентам Wi-FI сети из-за чего жертвы просто-напросто не смогут работать в атакуемой сети. Для реализации нам понадобиться операционная система Kali Linux.
СКОЛЬКО СТОИТ DDOS-АТАКА?
Для начала необходимо перевести беспроводную карту в режим монитора, если быть точнее в режим контроля. Без этого мы не сможем работать с утилитами для взлома Wi-Fi сетей. Чтобы узнать как называется наш Wi-FI адаптер введем команду iwconfig.

Отлично, теперь переведем нашу карту в режим монитора утилитой aircrack-ng, которая является предустановленной программой в Kali Linux и ее не требуется устанавливать. Введем команду airmon-ng start wlan0. Теперь наша беспроводная карта в режиме монитора будет называться wlan0mon. Вы можете убедиться в этом с помощью команды iwconfig. Отмечу, что в режиме монитора у вас не будет доступа к интернету.
Теперь нам необходимо собрать данные нашей жертвы а именно название точки доступа, канал на котором она работает и MAC-адрес. Прописываем команду airodum-ng wlan0mon.

Программа просканирует ближайшие Wi-FI-точки и выдаст необходимую нам информацию. Я выберу свой роутер под названием Backdoor. Теперь у нас есть почти всё, что нужно, осталось только установить утилиту Websploit для проведения Ddos-атаки.
Устанавливаем данную прогу командой apt-get install websploit. Для запуска введем название в консоли. У данной утилиты есть множество модулей. Перечень всех возможностей можно посмотреть прописав команду show modules.


Нас интересует раздел “Wi-Fi и Bluetooth-модулей”, а конкретно опция wifi_jammer. Синтаксис программы прост: для запуска нужно прописать команду use и название модуля.
После этого остается лишь ввести данные нашей жертвы командой set. В первую очередь вводим название точки доступа, после MAC-адрес и канал. Переводим нашу беспроводную карту в режим монитора, чтобы наверняка и запускаем атаку командой run.
DDoS-атака: организация, защита и истории
Как мы видим утилита отправляет множество пакетов деаутентификации Wi-FI роутеру.

Вы можете убедиться в успешности атаки прописав команду airodump-ng wlan0mon.
Нас интересует значение PWR, которое равно нулю. Это значит, что DDoS-атака работает и клиенты, которые используют заддосенную WiFi-точку никак не смогут подключиться к ней. Ну и для остановки атаки введите команду stop.
Если Вам понравилась статья — поделитесь с друзьями
1 775 просмотров
Отказ от ответственности: Автор или издатель не публиковали эту статью для вредоносных целей. Вся размещенная информация была взята из открытых источников и представлена исключительно в ознакомительных целях а также не несет призыва к действию. Создано лишь в образовательных и развлекательных целях.
Вся информация направлена на то, чтобы уберечь читателей от противозаконных действий. Все причиненные возможные убытки посетитель берет на себя. Автор проделывает все действия лишь на собственном оборудовании и в собственной сети. Не повторяйте ничего из прочитанного в реальной жизни. | Так же, если вы являетесь правообладателем размещенного на страницах портала материала, просьба написать нам через контактную форму жалобу на удаление определенной страницы, а также ознакомиться с инструкцией для правообладателей материалов. Спасибо за понимание.
Если вам понравились материалы сайта, вы можете поддержать проект финансово, переведя некоторую сумму с банковской карты, счёта мобильного телефона или из кошелька ЮMoney.
Источник: rucore.net
dos attack kali linux
DoS-атака представляет собой генерацию «мусорного» трафика с одного устройства (IP-адреса) на ресурс-«жертву» (например, сайт). Цель — исчерпать вычислительные и иные мощности «жертвы», чтобы заблокировать работу последней.

Не стоит путать DDos с Dos, хотя аббревиатуры различаются всего лишь на одну букву, за ней скрывается огромная фактическая разница. Dos атаку производит одна машина, а DDos атака зачастую делается с использованием ботнета.
Ботнет — это сеть компьютеров, зараженных вредоносным ПО. Киберпреступники используют специальные троянские программы, чтобы обойти систему защиты компьютеров, получить контроль над ними и объединить их в единую сеть (ботнет), которой можно управлять удаленно.
Действия в данной статье являются образовательными и будут проходить на собственном ресурсе. Автор никого не призывает к действиям и не несёт ответственности.
Установка
Для начала нам понадобится поставить на OC «Golden Eye». Выделим каталог под наш софт, в моём случае я создам новый.
Теперь качаем архив:
Атака
Тесты
Следить за состоянием сервера я буду командой top:
Cервер находится в состоянии простоя, процесс полностью свободен, свободной оперативной памяти доступно 350 мегабайт.
Результат
Можно посмотреть по скриншоту, процессор по-прежнему практически бездействует, но количество свободной памяти резко сократилось, увеличилось количество спящих процессов.
Анализ логов
Одного взгляда на логи достаточно, что каждый запрос GET содержит различные строки, различные пользовательские агенты и различных реферов, среди которых Bing, Baidu, Yandex и другие рандомные поисковые системы.
Так что происходит, когда ваш веб-сервер встречается с этой атакой? Он анализирует входящий трафик, проверяет запрашиваемые URL, адреса источников и поле Referrer и пропускает их с кодом 200 OK. Почему? Потому что каждый браузер был различным.
Инструмент был создан остроумно так, чтобы любой сервер мог подумать, что это различные пользователи, пытающие зайти с одного IP (может быть IP прокси или большой организации?) с различными браузерами (Firefox, Chrome, MSIE, Safari и т. д.), различными операционными системами (Mac, Linux, Windows и т.д.) и даже с различными реферами. Да, возможно запрашиваемый URL был неправильным, но нормальные веб-сервера всё равно пропустят его, перенаправят на страницу ошибки в то время как соединение будет оставаться открытым (например, Apache worker/socket). Стандартный веб-сервер обычно позволяет X число одновременных пользователей с одного IP и с большим количеством соединений/используемых сокетов, этот тип атаке приводит к тяжёлому давлению на сервер и последующие пользователи получают ошибку (HTTP 503 или наподобии). Следовательно, атакующий с несколькими рандомными proxy/VPN может быстро истощить ресурсы сервера. Он даже может замедлить атаки на один IP для избежания начального выявления:
Вышеприведённая команда использует:
-w = 10 одновременные рабочие
-s = 10 одновременных соединений
-m = рандом, смесь GET и POST
Заключение
GoldenEye выглядит как расширенная (или схожая на) HTTP Flooder программа. Обе работают похожим образом, но NoCache и KeepAlive от GoldenEye делают большую разницу. Также она использует интересный способ перемешивания браузеров, операционных систем и рефереров, что может обмануть файервол.
В общем, это хороший инструмент для тестирования на нагрузку своего собственного веб-сайта (с разрешения вашей хостинг компании), вашего корпоративного веб-сайта и любых веб-приложений, которые позволяют входящие GET или POST запросы. Используйте её для обновления ваших правил файервола. WAF и благодаря этому избежите будущих атак.
DOS and DDOS Attacks in Kali Linux
Today we are going to learn DOS and DDOS attack techniques. Denial-of-service (DOS) is an attack crashes a server, or make it extremely slow. DOS is typically accomplished by flooding the targeted machine or resource with superfluous requests in an attempt to overload systems and prevent some or all legitimate requests from being fulfilled. In simple words by DOS attack an attacker sends a lots of useless traffic to targeted website or server or network that because the system can’t handle this very huge amount of requests, and the system goes down, no one can use the system.
As we all know that every server have traffic limits if the requests are more then the traffic limit at once the server becomes very slow or even it can crash. This technique is called DOS (Denial-Of-Service) attack.
DDOS is Distributed Denial-of-Service attack. DOS is the attack which performed from one computer to one targeted network, in DOS a single machine sends millions of useless traffic on a network but in the case of DDOS many attacker machine targets one network and every attacker machine is performing DOS. That means each and every attacker machine sends millions of traffics. DOS becomes useless against high capacity servers because larger servers easily manages millions of traffics. In such cases the attacker needs thousands or more machines from various networks to knee down the target, this is DDOS attack.
To do this DDOS attacker need a organized group of hackers or botnets. Hacking group Anonymous is famous for their DDOS attacks.
Black hat hackers uses DDOS to slow down or crashes high profile web servers like banks or payment gateways, for revenges or blackmail and activism.
The screenshot of the command is following:
Then we type cd command to navigate in to Slowloris’s directory:
Then we need to run Slowloris Python script. Here we need the IP address of the targeted server or website in our case it is 127.0.0.1 that is our localhost. The command of DOS attack using Slowloris will be as following:
Статья Стресс-тест сети: DoS с использованием hping3 и спуфингом IP в Kali Linux
В компьютерной терминологии атака отказ-в-обслуживании (DoS) или атака распределённый отказ-в-обслуживании (DDoS) — это попытка сделать ресурсы машины или сети недоступными для пользователей. Хотя средства, мотивы и цели DoS различаются, главная её суть остаётся прежней — на время или на неопределённый срок прервать или приостановить услугу хоста, соединённого с Интернетом. В этой статье я покажу, как выполнить атаку DoS атаку с использованием hping3 и спуфингом IP в Kali Linux.
Как известно, DDoS — это атака, осуществляемая двумя или более лицами, или ботами, а DoS атака делается одним лицом или системой. На 2014 год, частота распознанных DDoS атак достигла в среднем 28 за каждый час.
Обычной целью исполнителей DoS атак являются сайты и услуги на привлекающих внимания серверах, вроде банковских, платёжные шлюзы кредитных карт и даже корневые сервера имён. Угроза отказа-в-обслуживании также распространены в бизнесе в отношении веб-сайтов.
Эта техника теперь широко применяется в определённых играх, используемая владельцами серверов или недовольными конкурентами в таких играх как популярные сервера Minecraft. Возрастает применение DoS как формы «Уличных Интернет Протестов». Этот термин обычно применяется к компьютерным сетям, но не ограничивается этим; например, он также относится к управлению ресурсами CPU.
Понятно, что тема эта актуальная. Поэтому важно подготовится к атакам подобного рода. Провести стресс-тесты своих сетей и серверов. Если они проседают под натиском DoS, то обратитесь к инструкциям по настройке mod_evasive и mod-qos. А данная статья и другие по стресс-тесту сети помогут вам протестировать работоспособность этих модулей на ваших серверах.
Один из общих методов атаки — это насыщение целевой машины внешними запросами связи, в связи с чем она не может ответить на легитимный трафик или отвечает так медленно, что является по существу недоступной. Такие атаки обычно ведут к перегрузке сервера. Обобщённо говоря, в результате DoS атаки оказываются занятыми те или иные ресурсы сервера и он больше не может выполнять деятельность, для которой он предназначен, либо происходит воспрепятствование связи между пользователями и жертвой таким образом, что они больше не могут адекватно обмениваться информацией.
DoS атаки незаконны. Их организаторы и рядовые исполнители преследуются по законам многих стран. Стресс-тест собственной сети не является противозаконным. Стресс-тест чужих сетей/серверов при получении их согласия также разрешён, но необходимо учитывать интересы третьих лиц.
Этими третьими лицами могут быть владельцы хостинга (если вы тестируете чужой сайт, виртуальный сервер, находящиеся на хостинге), интернет-провайдеры (поскольку значительный поток трафика может создавать нагрузку на их коммуникации) и т. д. Крайне желательно согласовывать стресс-тесты и с этими третьими лицами во избежание всех возможных проблем. Иначе, невольно, вы станете причинителем вреда тем, на кого стресс-тест не был нацелен.
В этой инструкции будет продемонстрировано, как досить используя hping3 со случайными IP источника на Kali Linux.
Перед тем, как мы начнём использовать hping3, давайте пройдёмся по основам.
hping3 это бесплатный генератор пакетов и анализатор для TCP/IP протокола. Hping, де факто, один из обязательных инструментов для аудита безопасности и тестирования файерволов и сетей, он использовался для выполнения эксплойта техники сканирования Idle Scan, которая сейчас реализована в сканере портов Nmap. Новая версия hping — hping3 — написана на скриптах с использованием языка Tcl. В ней реализует сядвижок для удобного описания строками TCP/IP пакетов, следовательно, программист может за очень короткое время написать скрипт, относящийся к низкоуровневой манипуляции пакетами TCP/IP и анализировать их.
Как и большинство инструментов, использующихся в компьютерной безопасности, hping3 полезен для экспертов по безопасности, но существует множество приложений, связанных с тестированием сети и системным администрированием.
Так как узнать, работает ли это? В режиме флуда hping3 не проверяет полученные ответы (в любом случае мы не могли бы это сделать, поскольку мы использовали флаг –rand-souce, означающий, что IP адрес источника больше не ваш).
Посмотрим на ситуацию со стороны сервера. Я буду использовать команду top. Так выглядит ситуацию на сервере в режиме простоя:
Использование процессора в районе нуля, много свободной оперативной памяти.
Так сервер себя чувствует после начала атаки:
Эта атака не оказала влияния на оперативную памяти, но полностью поглотила ресурсы процессора.
Чтобы понять, что это за si, обратимся к Википедии:
Т.е. si — (Software Interrupts) время, затраченное на работу обработку software-прерываний (network). Вполне логично.
Простая DDOS атака при помощи XERSES в Kali Linux.
Итак, первым делом надо установить кальку [Kali Linux]. Без разницы, хоть 2 системой, хоть 800315 системой, хоть на флешку!
Открываем терминал и прописываем заклинания для кальки: git clone https://github.com/zanyarjamal/xerxes.git
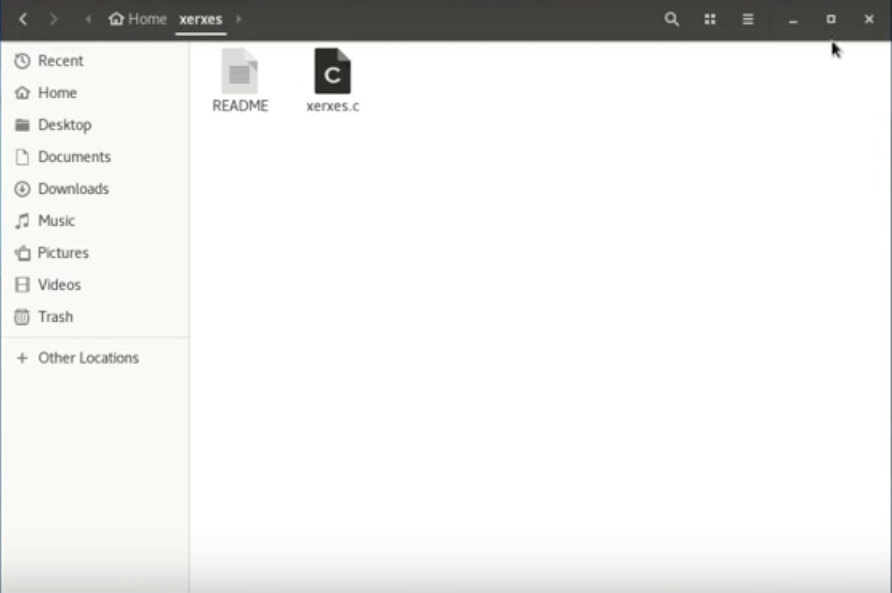
Прописываем в терминале cd xerxes
Теперь компилируем это из формата «.c» в «.exe» командой gcc xerxes.c
Опять пишем ls
Далее берем любой сайт и чекаем что он доступен
И ждем немного
Чекам сайт еще раз и видим что сайт, действительно, лег!
/UPD Не все сайты можно положить!
В случае масштабных ддос атак на сайт, не лишним будет подключить надежную защиту от DDOS для сайта или выделенного сервера.
[Total: 26 Average: 3.5 ]
cryptoworld
Post Navigation
Взлом терминалов киви — 6 способов
Взлом компьютера через презентацию.
Related Posts:
Что можно узнать по IP адресу?
Как настроить IPSec VPN для OS X и iOS
Как сформировать ссылку с XSS в POST-параметре
4 comments On Простая DDOS атака при помощи XERSES в Kali Linux.
День добрый. Прочитал и увидел одну ошибку, в linux exe файлы по дефолту не компилируются, и если я не ошибаюсь, то он создаёт файл elf. Статья хорошая, но то что gcc собрал exe портит всё. Для этих дел есть mingw32.
Норм
Но мне интересно, ты использовал только 1 терминал?и можно ли изменить значение 80 на более высокое?меняет ли он твой айпи(имею ввиду софт)?
Очень плохие советы даете. За такое и штраф прилетит и посадить могут. Особенно если мозгов мало. Вот какой-нибудь дурачок начнет DoS-ить с домашнего компа, угадайте за сколько минут его вычислят после заявления владельцев сайта в правоохранительные органы? Провайдер хранит всю историю запросов, а паразитный трафик легко идентифицируется.
Все анонимайзеры и VPN очень сильно затормозят пропускную способность атаки и по сути не всегда гарантируют даже примерную анонимность. Да и то о чем вы пишете не DDoS, а именно DoS атака. Никакого ботнета там не используется с тысячами атакующих машин.
Если вам нужно протестировать ваш сервер на DoS, можете воспользоваться моей интерпретацией халка для Nodejs:
https://github.com/siarheidudko/hulk
Атакуя одним СВОИМ сервером другой СВОЙ сервер мне удалось нарастить мощность DoS атаки до 400Мбит/сек. При этом не нужно ничего компилировать, да и кали не нужен.
«Не все сайты можно положить»
Вы шутите?
Да с помощью этой херни ни один сайт положить нельзя, алло, очнитесь!
Используя вот ЭТО — МАКСИМУМ можно почувствовать себя «хакером» из-за быстро мигающего текста.
Как сделать ДДОС атаку на IP? Kali Linux botnet 2020
Zip File, мамкины хацкеры. Нынче у меня хорошее настроение, а это значит, самое время пройтись по самым популярным просьбам в комментах и разобрать нечто интересное большинству зрителей. Сегодняшний сюжет будет посвящён Ботнетам, зомби-машинам и конечно же, сильнейшим DDoS-атакам с их стороны. Как же так вышло, что в 2020 году, эти самые ботнеты получили так называемую вторую жизнь?
Думаю, не для кого не секрет, что мы всё больше и больше приближаемся к моменту, когда мир интернет-вещей станет неотъемлемой частью повседневной жизни каждого человека. Умные чайники, лампочки, кондёры, дверные глазки, системы оповещения о различных чрезвычайных ситуациях и прочие прелести, постепенно становятся привычными атрибутами в домах пролетариата.
В связи с чем, недобросовестные производители ещё на этапе производства договариваются с определёнными лицами о том, что данное устройство можно будет использовать в качестве так называемого зомби-бота. Это такой добровольно или же принудительно заражённый компьютер, вычислительные ресурсы которого могут использоваться для реализации мутных целей.
Рассылка спама, облачный брутфорс паролей, если речь идёт о мощной машинке. Но самое популярное направление, которое досталось нам по наследству из балдёжных 2000-х, это конечно же атака на сервисы до отказа в обслуживании. Или, говоря простым языком, ДДОС. Для того, чтобы этот самый DDoS был успешнее, маломощные устройства, имеющие выход в глобальную сеть, объединяют в так называемые Ботнеты. Получая таким образом целые сети заражённых компьютеров.
С помощью такой чудо-сетки из зомби-тачек злоумышленники получают возможность атаковать отдельно взятый веб-сайт или сетевые ресурсы компании посредством огромного количества поддельных запросов. Учитывая, что в таких сетях хаЦкеры используют десятки тысяч различного рода устройств, каждое из которых обладает своим уникальным IP-адресом, бюджетное оборудование не всегда успевает вовремя отсеять левые запросы.
Ладненько, думаю основную суть уловили. Давайте поскорей перейдём к практике и рассмотрим атаку с помощью популярного на гитхабе бесплатного ботнета UFONet. Он имеет открытый исходный код и предназначен для проведения DDoS-атак на объекты при помощи открытого перенаправления векторов на веб-приложения сторонних разработчиков.
Шаг 1. Первым делом как обычно чекаем и обновляем пакеты на нашей Kali’шке.
Шаг 2. Далее копируем ufonet с гитхаба.
Шаг 3. Заходим в соответствующий каталог.
Шаг 4. Чмодим сетап.
Шаг 5. Запускаем через 3 питон.
Шаг 6. Далее чмодим непосредственно файл UFOшки.
Шаг 7. Точно также запускаем через последний питон.
Источник: windorez.ru