
Что такое капча? Это чаще всего буквы, цифры и знаки, расположенные на рисунке. Это что-то вроде проверочного кода, который нужно вводить для подтверждения того или иного действия. Установка капчи на сайт — это необходимость в борьбе с автоматизированными программами, спамерами, брутфорсерами и так далее. Капчи используются практически во всех цифровых сервисах для защиты от автоматизированного доступа.
Но не всегда такая защита — благо. Множеству людей и бизнесу необходимо получать информацию с сайтов в автоматическом режиме. И в помощь им на рынке появились капча-сервисы, позволяющие роботам расшифровывать капчи. Сегодня мы подробнее остановимся на том, кто и для чего использует капча-сервисы. Эта статья была подготовлена совместно с капча-сервисом RuCaptcha.
1. Сервисы для автоматизации получения данных из реестров
Агрегаторы информации — удобные сервисы. С их помощью можно получить уведомление о штрафах, проверить контрагента по ИНН, посмотреть список магазинов, продающих нужную вещь, или найти скидочные купоны в ресторан среди сотни сайтов-купонаторов. Некоторые источники предоставляют информацию для агрегаторов в автоматическом режиме, а некоторые — нет. И тогда агрегаторам приходится изображать из себя живого пользователя, вводя капчу на этих сайтах. По словам специалистов RuCaptcha, почти все крупные отечественные банки и другие кредитные организации вынуждены сотрудничать с капча-сервисами или разрабатывать собственные аналогичные решения.
2Captcha.com — заработок за час на вводе капчи #2
Тут поможет сервис ruCaptcha. Пользоваться им очень просто:
— С помощью программного интерфейса отправляешь изображение капчи на сервер. После этого сервер выдаёт уникальный идентификатор твоей задаче.
— Задача назначается одному из свободных исполнителей. Стоит сразу сказать, что задача выполняется вручную. Кстати, есть вариант, чтобы капчу распознавало сразу несколько работников. С таким подходом достигается 100% разгадывание капчи.
— Сервер возвращает результат распознавания капчи.
К слову, на распознавание капчи работнику даётся всего 20 секунд. Поэтому, даже если сервис, где необходимо ввести капчу, даёт на это не более минуты, ты вполне успеешь справиться с задачей. Стоимость распознавания одной капчи начинается от 3 копеек.
2. Покупатели на онлайн-распродажах
Чтобы купить билет на культурное или спортивное мероприятие, нужно подтвердить покупку вводом капчи. Это же касается лимитированных коллекций одежды, техники и других товаров. Это сделано для того, чтобы перекупщики не разбирали лучшие предложения за несколько секунд после старта продаж. Так, кстати, раньше делали перекупы на «Алиэкспрессе», когда «Сяоми» выпускала новые телефоны. Тогда эта компания торговала только на «Алиэкспрессе», и перекупы за несколько секунд скупали весь товар, а после — продавали втридорога.
К слову, введение капчи не помогло, ведь у перекупов есть сотни работников капча-сервисов, которые вводят капчи вручную, и они всё так же скупают билеты за считанные мгновения. Так что, если хочешь купить лимитированные вещи на распродажах Supreme, Nike, Adidas или приобрести билеты на лучшие места на Ticketmaster (актуально для США, Канады и Англии), приходится использовать специальное программное обеспечение — «ботов». За несколько секунд после старта распродажи они успевают забронировать и положить товар в корзину. Без капча-сервисов такие «боты» работать не смогут.
Заработок в интернете на вводе капчи | Как заработать в интернете на капче
3. SEO-специалисты и SMM-менеджеры
Для того чтобы проверить эффективность продвижения, сеошники парсят выдачу поисковиков. И на каждый запрос им нужно вводить капчу. А таких запросов могут быть десятки и даже сотни в день. Здесь также поможет сервис ruCaptcha с его низкой стоимостью распознавания капчи — от 18 рублей за 1 000 капч.
То есть если ты сеошник, то будешь тратить рублей 100 в месяц при условии высокой загруженности. Даже одни из самых сложных капч, ReCaptcha V3, стоят 160 рублей за 1 000 капч. Отметим, что в сервисе отсутствует комиссия. Со статистикой работы сервиса можешь ознакомиться по ссылке ниже.
Что касается эсэмэмщиков, то им тоже приходится часто иметь дело с капчами: например, для отложенного постинга, чистки комментариев, уведомления подписчиков и так далее. Если эсэмэмщик работает с несколькими группами, то ему приходится вводить сотни капч в день.
Кстати, с сервисом ruCaptcha можно зарабатывать. Деньги небольшие — 15–30 рублей за 1–2 часа в зависимости от загруженности сервиса, но это неплохой вариант для первого опыта работы в интернете. Минимальная сумма вывода — 15 рублей. Также у сервиса ruCaptcha есть партнёрская программа. Привлекая партнёров для работы с сервисом, ты будешь получать 10 % от их заработка или от их трат.
Для того чтобы участWowать в партнёрской программе, зарегистрируйся в сервисе ruCaptcha.
4. Спамеры и брутфорсеры
Два наиболее мерзких типа пользователей, которые портят жизнь нормальным людям. Кто такие спамеры — не нужно объяснять. Именно для борьбы со спамерами были придуманы первые капчи. Но после того как поисковые сервисы перестали учитывать ссылки от спамеров, а иногда и Wowсе стали банить за это, спамеры снизили накал своих раздражающих действий.
Спамеры обычно вручную вводят капчи или пользуются самописными программами. Сервисами вроде ruCaptcha они практически не пользуются, так как обычно они получают ненамного больше за свою работу, и им просто невыгодно покупать разгадывание капч.
Также есть брутфорсеры — мошенники, взламывающие учётные записи путём подбора логина и пароля. Почти во всех сервисах, где имеется возможность залогиниться, есть определённое ограничение попыток ввода логина и пароля. Потом нужно вводить не только логин и пароль, но и капчу, которая усложняется с каждым разом. Как рассказали специалисты сервиса ruCaptcha, их услугами пользуется не более 0,5 % таких людей, которых при обнаружении незаконной активности тут же банят.
5. Незрячие
Всё больше незрячих людей начинает пользоваться интернетом, ведь сейчас они могут управлять компьютерами с помощью голосовых команд, а голосовые помощники вроде Siri или «Алисы» помогают им читать информацию. Незрячие люди могут даже оставлять комментарии и с комфортом общаться в онлайн-чатах. Увы, но те же Siri и «Алиса» не умеют распознавать капчи, из-за чего такие люди не могут пользоваться многими сервисами. Решение — ruCaptcha. Сервис создал даже бота для «Телеграма», которому можно прислать изображение капчи, после чего он вернёт её в текстовом виде, и уже затем её озвучит голосовой помощник.
Источник: brodude.ru
Что такое капча и как установить ее на сайт?
Бродя по интернету, каждый периодически сталкивается с необходимостью ввести плохо различимые символы с картинки или выполнить несложное задание, чтобы продолжить регистрацию, отправить комментарий или совершить переход на сайт. Такого вида тесты носят название CAPTCHA.
Давайте разберемся, зачем нужна капча, чем она может быть полезна и как установить ее на ваш сайт.
Что такое CAPTCHA и для чего она нужна
CAPTCHA – сложная аббревиатура, представляющая собой практически целое предложение: Completely Automated Public Turing Test To Tell Computers and Humans Apart (в народе – просто капча). Выражаясь простыми словами, это тест для отсеивания роботов от людей.
Видов капчи очень много: искаженный текст, математические действия, пазлы, вопросы, выбор правильной картинки и так далее. Все это в большинстве случаев не представляет сложности для людей, но для роботов до недавнего времени было практически непреодолимой задачей.

Капча во всем ее многообразии
Чтобы разобраться в предназначении капчи, нужно понять, зачем плохие роботы ходят по сайтам. На самом деле цели у тех, кто их туда отправляет, могут быть разными:
- DDOS-атака. Метод, с помощью которого можно легко сломать сайт. Для этого на него посылают кучу запросов из разных источников, которые сервер не способен обработать. В итоге ресурс зависает и становится недоступным для пользователей.
- Брутфорсинг. Это попытка взлома сайта с помощью подбора логина и пароля. Специальные программы могут делать это бесконечно – до победного конца. Особенно часто под такие атаки попадают сайты, которые управляются с помощью CMS с открытым исходным кодом вроде WordPress или Joomla!: адрес страницы входа в админ-панель по дефолту у них стандартный, поэтому мошенникам он хорошо известен.
- Спам. После того как вы запустили сайт, через время в комментариях обязательно появляются кучи ссылок от спамеров. Если не контролировать их действия, площадка может превратиться в линкопомойку и попасть под фильтры поисковых систем.
- Перехват товаров. Многие интернет-магазины устраивают акции, на которых в течение ограниченного времени можно купить какой-нибудь товар. Это может быть, к примеру, лимитированная коллекция или новинка от производителя инновационной техники по сниженной цене. В таких ситуациях в игру вступают боты, способные за несколько секунд совершить массу операций, в том числе скупить всю партию товара и не оставить другим ни единого шанса.
- Получение данных. Сбор информации с сайтов называется парсингом. Им в основном занимаются крупные интернет-магазины, агрегаторы и SEO-специалисты, которые изучают конкурентную среду в поиске или хотят автоматически заполнить страницы продвигаемых площадок чужим контентом. Вреда ресурсу парсинг обычно не наносит, но может нагружать аккаунт хостинга, на котором расположен сайт. Защититься от такого практически невозможно, тем более с помощью капчи.
Какой она бывает?
Капча появилась 20 лет назад и изначально показывала высокую эффективность в борьбе с роботами. С развитием искусственного интеллекта метод начал устаревать: теперь одной лишь капчей не спастись даже от спама, не говоря уже о более серьезных проблемах. На данный момент существуют различные технологии и браузерные расширения, позволяющие ее обходить. Если же задания слишком сложны для робота, их выполнение можно поручить реальным людям через специализированные сервисы. Если в наше время очень нужно что-то получить, CAPTCHA – не преграда.
Но важно отметить, что разработчики капчи тоже не сидят сложа руки и совершенствуют технологию. Многие компании создают капчи собственными силами: к примеру, можно нанять специалистов на бирже для программистов. Но большинство пользуется готовыми решениями. Наиболее часто используемый вариант – reCAPTCHA от Google.
В 2014 году поисковик выпустил усовершенстWowанную версию – reCAPTCHA v2. Ее до сих пор активно используют владельцы сайтов. Если пользователь не вызывает подозрения у программы, ему нужно всего лишь поставить галочку для подтверждения своей человечности. В противном случае появляется квест, который может доставить немало хлопот реальному пользователю, если программа ошибется (а это происходит часто).

Светофоры, пешеходные переходы, знаки, автомобили. у вас такое было?
Так как эта версия капчи от Google все же оказалась не такой удобной для пользователей, поисковик предложил усовершенстWowанный вариант – reCAPTCHA v3. Она невидима для пользователей и не заставляет их решать задачки. Вместо этого она постоянно отслеживает их действия, дает им оценку, чтобы затем вынести вердикт, робот перед ней или человек.
Капчу все еще используют многие сайты. Несмотря на то, что ее эффективность сомнительна, этот метод борьбы с фейковым трафиком остается простым и бесплатным.
Теперь пройдемся по недостаткам капчи:
- Неудобство для пользователя. Такие, казалось бы, простые задачки заставляют людей тратить дополнительное время и нервы. Если это интернет-магазин, наименее терпеливые покупатели могут просто прервать процесс покупки и уйти к конкурентам. Несколько лет назад было проведено исследование о негативном влиянии капчи на конверсию. Если в случае с покупками пользователь может быть достаточно мотивирован, чтобы не бросить процесс из-за ввода символов, то на решение написать комментарий или отзыв в блоге это может повлиять с большей вероятностью.
- Влияние на производительность сайта. Использование сторонних виджетов (как в случае с Google reCAPTCHA) приводит к снижению скорости загрузки сайта. Капча загружается с сервера поисковика, поэтому до того, как она полностью отобразится на странице, должно пройти некоторое время. Влияние на скорость может быть не очень критичным, но крайне важно подключать виджет только на тех страницах, где он действительно нужен.
Полагаться на что-то одно в современных условиях нельзя. Капчу нужно использовать в совокупности с другими методами защиты, а то и полностью заменить ее ими. Чтобы понять, насколько эффективно CAPTCHA справляется с отсеиванием фейкового трафика в каждом конкретном случае, нужно проводить тестирование и сравнивать разные меры безопасности.
Что можно использовать вместо капчи
Раз уж речь зашла о других методах защиты, кратко рассмотрим, что можно использовать на сайте кроме или вместо капчи.
Для начала необходимо определить, против чего вы боретесь.
Если сайт страдает от брутфорс-атак (такое чаще всего происходит с сайтами на бесплатных CMS), есть смысл установить файервол, использовать двухфакторную аутентификацию, изменить URL страницы входа и так далее. Вариантов в данном случае может быть много.
Если вы получаете тонны спама в комментариях и контактных формах, для WordPress пока не придумали лучшего решения, чем Akismet. С помощью специальных фильтров этот плагин отсеивает спам с высокой точностью. На моем сайте установлен плагин Simple CAPTCHA, но его наличие практически не повлияло на количество спама: Akismet по-прежнему выполняет львиную часть работы, блокируя комментарии, которым удалось просочиться через завесу капчи.
Бороться со спамом в формах можно и по-другому. Например, задавать полям уникальные названия, к которым боты не привыкли, или встраивать дополнительные невидимые для пользователей поля (в этом поможет плагин Honeypot). Последний метод роботы обходить уже научились, поэтому его эффективность находится под сомнением.
Если речь идет об интернет-магазинах, то здесь не обходится без регистрации с подтверждением e-mail или телефонного номера. Регистрация электронного ящика для ботов не такая большая проблема, а вот телефонный номер для них получить более проблематично. Авторизация посредством соцсетей тоже помогает отсеять фейки при регистрации.
Наконец, ботов можно блокировать в файле .htaccess или фильтровать при помощи специализированных сервисов (как правило, платных).
Как поставить и настроить капчу на сайте
Процесс установки этой технологии на сайт не так прост, как кажется: нужно знать CSS и JavaScript. Даже если вы используете готовые решения, обойтись без базовых знаний кода не получится. Для разработчиков Google подготовил подробную инструкцию по установке reCAPTCHA. Если вы не уверены, что ваших навыков достаточно для правильной настройки работы скрипта, лучше опубликовать тендер для специалистов по техподдержке сайтов и передать задачу профессионалам.
Если у вас сайт на базе WordPress, Joomla! или Drupal, вы можете расслабиться: для вас разработчики придумали готовые решения в виде плагинов. Так как WordPress – самая популярная CMS в мире и в России, остановимся подробно на ней.
Для WordPress существует масса плагинов с различными вариантами капчи – от простых математических действий до вопросов с использованием логики. Чтобы не нагружать людей лишней головной болью, лучше выбрать самый простой и эффективный на данный момент вариант, а именно – невидимую капчу от Google. Для ее подключения и настройки есть несколько плагинов, самый простой и многофункциональный из которых – Invisible reCAPTCHA.

Более 100 000 установок плагина по всему миру
Чтобы капча начала работать, необходимо перейти в настройки Invisible reCaptcha и ввести специальные ключи. Чтобы их получить, войдите в свой аккаунт Google и перейдите на страницу reCAPTCHA для регистрации нового сайта.
В первой строке введите ярлык сайта (чтобы его можно было быстро найти по имени, если их подключено несколько), затем выберите вариант капчи (с заданиями и без), добавьте адрес сайта и поставьте галочку, подтверждая согласие с правилами использования сервиса.

Есть возможность выбрать предыдущую версию reCAPTCHA
После этого сервис предоставит вам два ключа.

Чтобы что-то изменить в предыдущем шаге, нажмите «Открыть настройки»
Полученные ключи необходимо вставить в соответствующие поля настроек плагина «Невидимая CAPTCHA».

Нам нужны первые два поля
Плагин позволяет добавлять капчу в различные формы (обратная связь, комментарии, вход в админ-панель, регистрация пользователей). Для этого достаточно просто переместиться в соответствующий раздел и поставить нужные галочки.

В разделе WordPress можно настроить показ капчи на формах, предусмотренных изначально самой CMS
Если вы используете WooCommerce, управление показом капчи на уязвимых страницах магазина осуществляется в соответствующей вкладке. То же самое с остальными плагинами, в том числе с контактными формами.
Так как капча невидимая, в установленных местах вы ее не обнаружите. Понять, работает ли она, можно по значку в правом нижнем углу на страницах с формами.

На всех страницах, где активирована капча, вы будете видеть вот такой значок
Этот значок можно скрыть. В настройках плагина есть специальное поле, в которое можно ввести соответствующий код:
Перейдите в настройки Invisible reCaptcha и вставьте этот код в поле «Пользовательский CSS значка».

Значок будет скрыт, но капча продолжит дейстWowать
В разделе аналитики (ссылка на нее появится после регистрации сайта в reCAPTCHA) можно посмотреть статистику подозрительных запросов.

Сайт только что зарегистрирован, поэтому данных пока нет
Если капча нужна только для контактной формы, реализованной с помощью плагина Contact Form 7, дополнительных плагинов устанавливать не нужно. В меню есть раздел «Интеграция», в котором можно в два клика подключить reCAPTCHA.

Плагин позволяет интегрировать контактную форму с reCAPTCHA
Нажмите кнопку «Настройки интеграции» и вставьте в соответствующие поля ранее полученные ключи.

После ввода не забываем нажать «Сохранить изменения»
CAPTCHA как способ заработка: стоит ли оно того
Возможность зарабатывать на капче у интернет-пользователей появилась довольно давно, когда те самые ранее упомянутые специализированные сервисы начали использовать труд реальных людей для обхода мер защиты на сайтах.
Для тех, кто сотрудничает с такими сервисами и присылает им капчу для разгадывания, такое сотрудничество очень выгодно. Чего нельзя сказать о самих работниках, которые получают за решенные задания сущие копейки. Именно поэтому такой способ заработка распространен в странах с низким уровнем дохода.
Самый крупный сервис по распознаванию капчи в России – RuCaptcha. Максимум, который здесь может получить работник за 1000 угадываний, – 160 рублей.

Обычные картинки с текстом вообще оцениваются в 44 рубля за 1000, хотя по сложности они зачастую не сильно уступают рекапче
На выполнение 1000 разгадываний можно потратить несколько дней. Если добавить сюда простои, которые часто бывают в работе, когда новых заданий просто нет, момент получения заветной суммы в 100 рублей отложится еще на какой-то срок. Также важно помнить, что ошибки здесь строго наказываются и что аккаунт может быть заблокирован в любой момент.
Но даже если вам и удастся получить какие-то деньги, вы потратите столько усилий и времени, что поневоле задумаетесь, стоит ли продолжать работать на таких условиях.
Не забывайте о новых методах защиты
Мы живем в мире, где искусственный интеллект вышел на уровень, который позволяет роботам писать тексты и создавать уникальные фото несуществующих людей. Защита сайтов в таких условиях просто не может ограничиваться одним лишь способом, придуманным еще 20 лет назад. Как бы ни совершенстWowалась капча, она безнадежно устаревает как метод защиты. Чтобы выжить, ей необходимо кардинально преобразиться и перейти к принципиально новым алгоритмам работы. Возможно, через десяток лет мы полностью забудем о необходимости вводить зачеркнутые символы и отмечать светофоры на картинках, доказывая свою человечность.
Workspace.LIVE — мы в Телеграме
Новости в мире диджитал, ответы экспертов на злободневные темы, опросы, статьи и многое другое. Подписывайтесь: https://t.me/workspace
Вакансии
- Маркетолог-аналитик
Токио Сити Санкт-Петербург По договоренности - Аккаунт-менеджер
JetStyle Удаленная работа от 50 000 - Android-разработчик (kotlin)
Active Apps Solutions Удаленная работа 30 000 – 50 000 - Таргетолог со знанием английского языка
Webteam Удаленная работа По договоренности - WordPress-разработчик / PHP-программист
Webit Удаленная работа По договоренности
Источник: workspace.ru
Что такое Captcha, ReCaptcha и зачем она нужна. Как обойти, как установить на сайт, почему за ввод капчи платят и сколько можно заработать
Наверняка каждый сталкивался с тем, что на сайте необходимо ввести проверочный код, чтобы доказать, что пользователь является человеком. Теоретически, это помогает сайтам избежать мошенников, и носит только характер безопасности. Однако как дела обстоят на самом деле, разберемся в этой статье.
Что такое Captcha (Капча), ReCaptcha и зачем она нужна
Официальное определение капчи — случайный набор чисел, букв, комбинации из чисел и букв, которая искажена различными способами. Таким образом, достигается обеспечение безопасности сайта, защиты его от мошенников. Предполагается, что человек может ввести проверочный код достаточно легко. Однако для роботов малейшие искажения уже сделают ввод текста практически невозможным, из-за невозможности распознать текст на картинке.
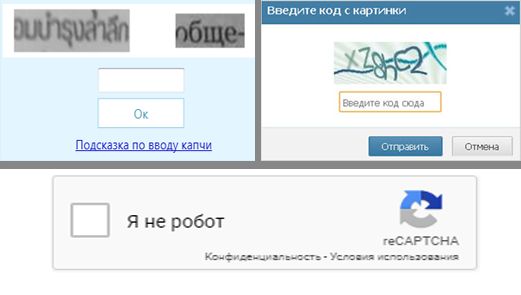
Капча позволяет определить, кем является пользователь, человеком или компьютером.
История создания и кто создал
Впервые капча как явление, которое известно нам сейчас, появилось в 2000 году, имея первоначальное название тест Тьюринга. Этот тест был разработан в университете Карнеги-Меллона, подразумевался как мера безопасности для онлайн-ресурсов. На тот момент это было инновационное решение, так как одновременно являлось крайне простым для человека, и фактически невыполнимым для робота.
Виды капчи
Капча классифицируется на несколько видов исходя из своей сложности. Разберем подробней каждый вид и его особенности.
Графический вид
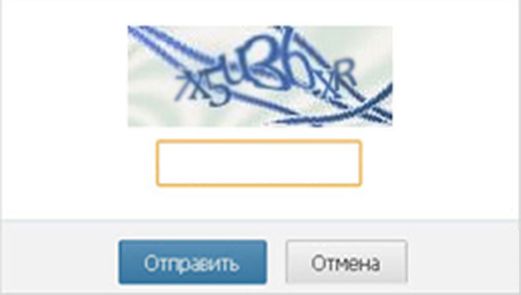
Он представляет собой картинку с последовательностью искаженных символов, среди которых могут так же встречаться спецсимволы, буквы и цифры.
Искажение может быть разнообразным, начиная от наклона картинки, заканчивая множеством линий, наложенных на текст.
Логический вид
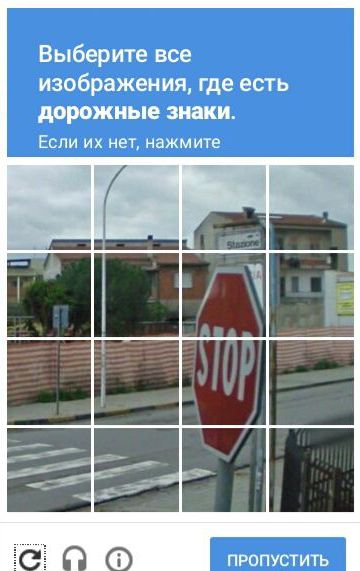
Ее цель проверить наличие логики у пользователя, результаты позволяют определить, тест проходит человек или компьютер.
Этот вид представлен разнообразием математических легких примеров, но в некоторых случаях это могут быть весьма сложные примеры (специализированные сайты). Так же к этому виду относится последовательный выбор одинаковых по смыслу картинок, выбор одной конкретной картинки.
Поведенческий вид
Как правило, это обычная галочка, которую очень легко поставить. Так же встречаются более интересные варианты, в виде поворота картинки в нужное положение.
Звуковой вид
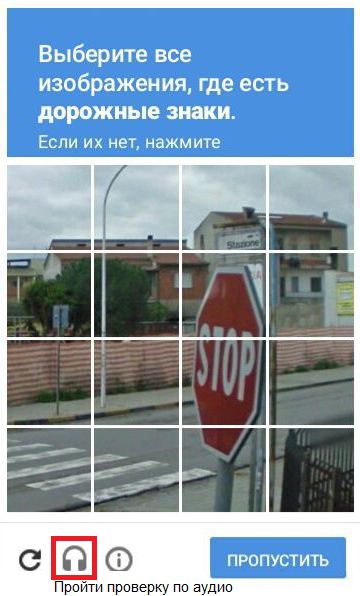
Данный вид это по сути все выше перечисленные виды капч, но если нажать на капче иконку “наушники или колонку звука” робот проговорит капчу которую нужно ввести. Это полезно для тех, кто плохо видит или не видит вообще.
Капча как ее обойти
Не бывает решения, которое смогло бы обеспечить 100% безопасность в долгосрочной перспективе. Что касается именно капчи, зачастую владельцы сайтов сами оставляют уязвимости на видном месте, которыми потом пользуются злоумышленники. К примеру, на некоторых ресурсах достаточно лишь просмотреть код страницы, чтобы обнаружить проверочный код и ввести его. Это запросто сможет сделать автоматизированная программа и попасть на сайт.
В некоторых случаях, владельцы используют общедоступную базу картинок, которую может скачать любой желающий. Злоумышленник просто использует метод подбора посредством бота, который будет подбирать код до тех пор, пока его попытки не увенчаются успехом.
Как установить капчу от Google на сайт
Весь код будет выглядеть вот так:
«); $Return = json_decode($Response); return $Return; > /*ПРОИЗВОДИМ ЗАПРОС НА GOOGLE СЕРВИС И ЗАПИСЫВАЕМ ОТВЕТ*/ $Return = getCaptcha($_POST[‘g-recaptcha-response’]); /*ВЫВОДИМ НА ЭКРАН ПОЛУЧЕННЫЙ ОТВЕТ*/ var_dump($Return); /*ЕСЛИ ЗАПРОС УДАЧНО ОТПРАВЛЕН И ЗНАЧЕНИЕ score БОЛЬШЕ 0,5 ВЫПОЛНЯЕМ КОД*/ if($Return->success == true $Return->score > 0.5) < echo «Succes!»; >else < echo «You are Robot»; >> ?> Document
grecaptcha.ready(function() < grecaptcha.execute(», ).then(function(token) < //console.log(token); document.getElementById(‘g-recaptcha-response’).value=token; >); >);
Один из кусочка кода, HTML форма с двумя полями в одно из которых будет использовано для капчи. Этому полю будет задан индификатор — «g-recaptcha-response«. Информация из формы будет отправляться через метод POST, обработка будет проводиться в этом же файле, исходя из чего в атрибуте action нужно поставить значение /.
Для установки капчи на сайт от Гугл нужно иметь или зарегистрировать почту gmail. Сама установка капчи на сайт не содержит сложностей и займет максимум 15 минут. Для того чтобы это сделать, необходимо зайти на официальный сайт с продуктом reCAPTCHA от Google. На сайте нужно войти в «Консоль администратора«:
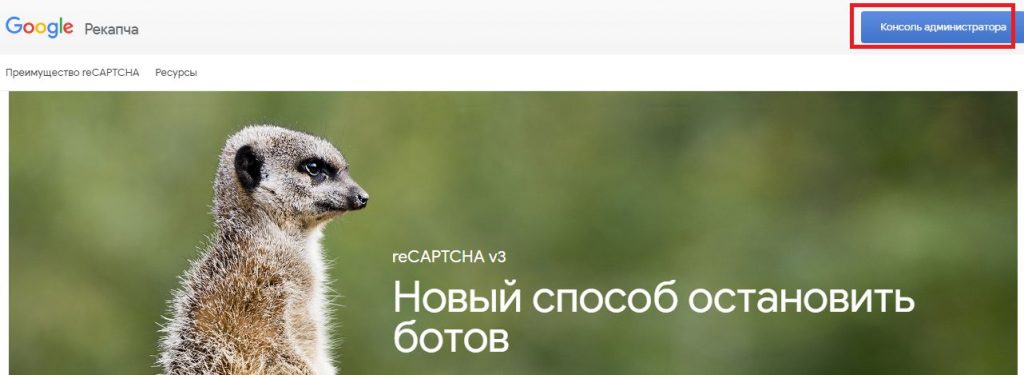
Далее нужно заполнить поля:
- одна созданная капча только для одно конкретного сайта, поэтому нужно написать название такое, чтобы потом, если понадобиться можно было легко ее найти;
- выбрать тип reCAPTCHA;
- добавить домен. В случаи использования локального сервера, то нужно прописывать localhost или название папки, если это OpenServer;
- принять условия Google;
- и нажать кнопку «Отправить«
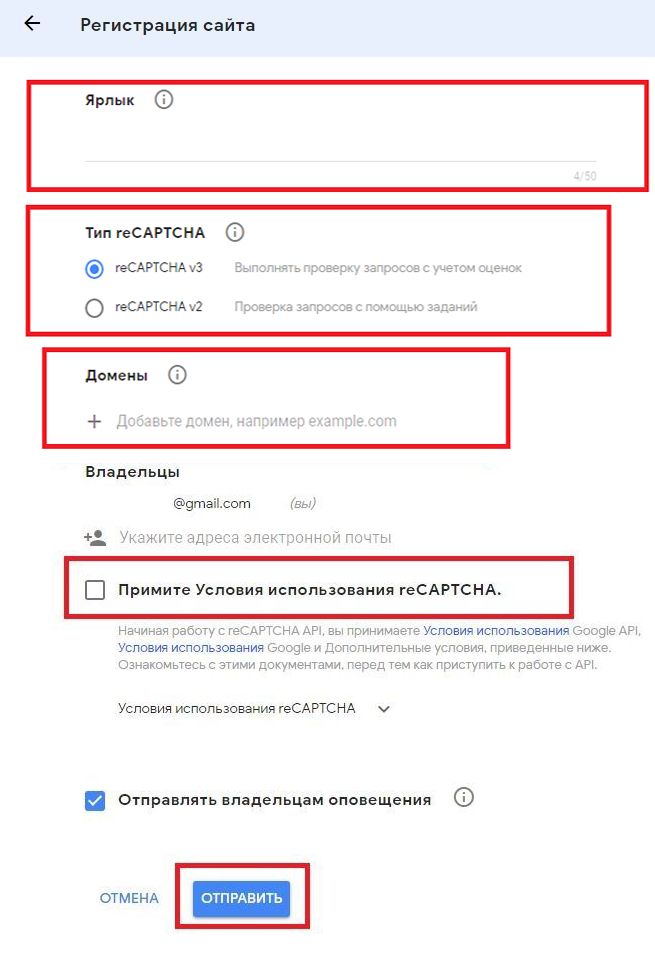
Внимание! Локальный сервер может некорректно работать с Google reCaptcha. Возможна проблема с аутентификацией пользователей.
Далее нужно «Скопировать ключ сайта» и «Скопировать секретный ключ«. Скопировав вставьте по очереди в код, который ниже. Для просмотра статистики нужно нажать на кнопку «Перейти в Google Аналитику«:
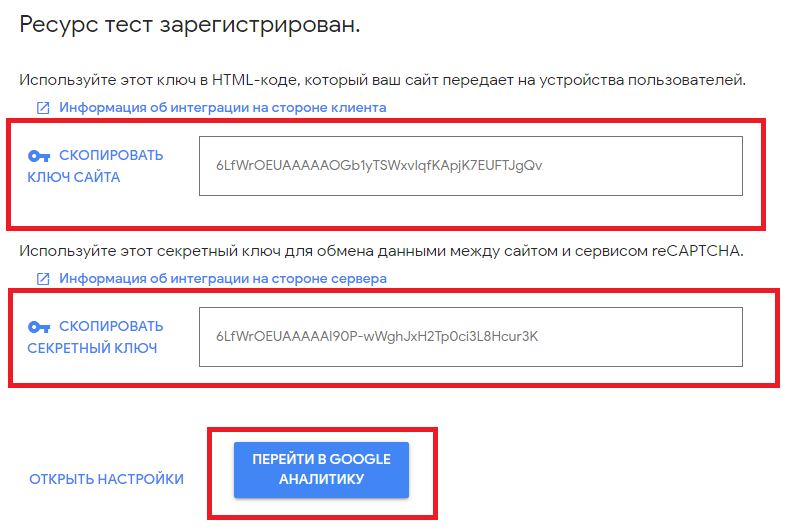
Скопировав первый и второй ключи, нужно вставить вот так в этот код:
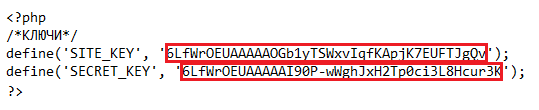
Этот код для упрощения работы с кодами. Заменяя в коде ключи на свои, вставляйте так, чтобы кавычки ( ‘ ) в начале и в конце не удалить! Копируем код с уже замененными на свои ключи и открываем код сайта на котором нужно установить капчу и вставляем этот код в код сайта в первую строку:
/КЛЮЧИ/ define(‘SITE_KEY’, ‘6LfWrOEUAAAAAOGb1yTSWxvIqfKApjK7EUFTJgQv’); define(‘SECRET_KEY’, ‘6LfWrOEUAAAAAI90P-wWghJxH2Tp0ci3L8Hcur3K’); ?>
Этот JavaScript код, который подключает reCAPTCHA и в нем заменены некоторые значения. Так как ключи от Google были прописаны в самом начале, то в коде нужно прописывать значение из константы где находятся ключи. Вот эти значения и замены и добавлен console.log(token), чтобы увидеть токен в консоли, который будет передаваться в качестве значения для поля — g-recaptcha-response:
grecaptcha.ready(function() < grecaptcha.execute(», ).then(function(token) < //console.log(token); document.getElementById(‘g-recaptcha-response’).value=token; >); >);
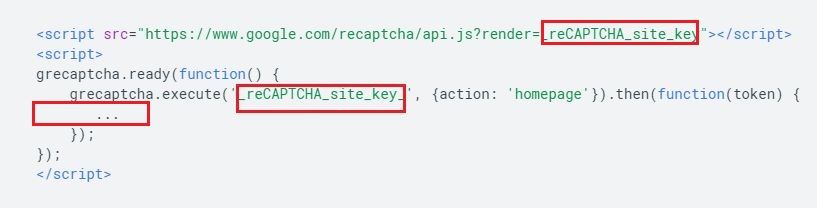
В самом начале в две созданные константы были внесены ключи и одна из констант была прописана в коде JavaScript.
Далее сделали, что проверка будет отправляться через POST и что данные из формы будут записаны. Теперь остался по сути последний шаг PHP код, в котором нужно прописать действие, которое будет давать запрос в Google и от которого будут приходить данные о этом запросе. Это действие нужно прописать в переменную. Опираясь на показатели Гугл, то данные которые приходят score ниже 0.5 – это значит бот, а если выше, то человек:
/ОБРАБОТКА ЗАПРОСА/ if($_POST)< /СОЗДАЕМ ФУНКЦИЮ КОТОРАЯ ДЕЛАЕТ ЗАПРОС НА GOOGLE СЕРВИС/ function getCaptcha($SecretKey) < $Response = file_get_contents(«https://www.google.com/recaptcha/api/siteverify?secret=».SECRET_KEY.»); $Return = json_decode($Response); return $Return; > /ПРОИЗВОДИМ ЗАПРОС НА GOOGLE СЕРВИС И ЗАПИСЫВАЕМ ОТВЕТ/ $Return = getCaptcha($_POST[‘g-recaptcha-response’]); /ВЫВОДИМ НА ЭКРАН ПОЛУЧЕННЫЙ ОТВЕТ/ var_dump($Return); /ЕСЛИ ЗАПРОС УДАЧНО ОТПРАВЛЕН И ЗНАЧЕНИЕ score БОЛЬШЕ 0,5 ВЫПОЛНЯЕМ КОД/ if($Return->success == true $Return->score > 0.5) < echo «Succes!»; >else < echo «You are Robot»; >>
Теперь можно «Перейти Google Аналитику» и смотреть статистику:
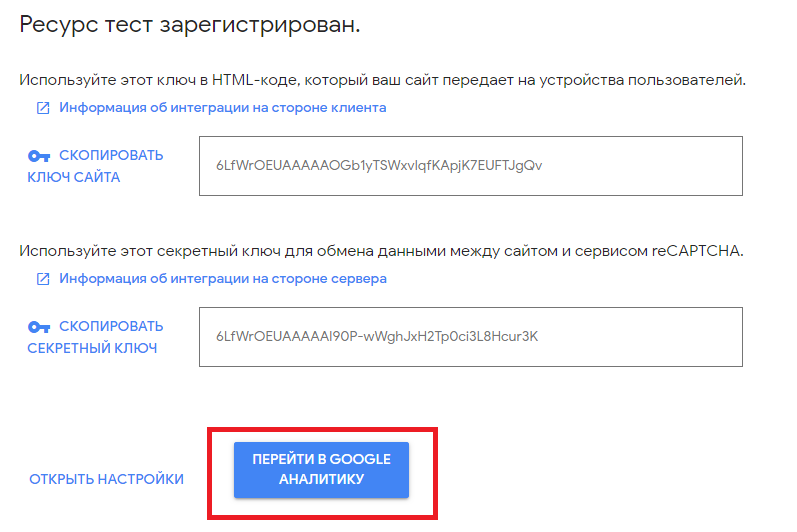
На этом интеграция капчи Google на сайт завершена.
Заработок на капчах, почему за ввод капчи платят и сколько можно заработать
С тех пор, как появилась сама капча, появился ряд ресурсов, которые платят пользователям за то, что они вводят капчу. Интересы у этих ресурсов самые разнообразные, они не разглашаются пользователю, который вводит капчу. Оплата такого труда крайне низкая, не стоит рассчитывать заработать хоть минимальную по средним меркам сумму. В целом, за 1000 сессий пользователь может получить максимум 70 рублей. Стоит понимать, чтобы ввести столько раз капчу, необходимо потратить 3-4 часа.
Помимо корыстных целей подобных ресурсов, есть и благородные. Очень многие занимаются оцифровкой старой литературы, а некоторые фрагменты невозможно оцифровать, в силу их испорченности. Эти фрагменты сканируются, и используются как капча, которую вводят пользователи. После того, как один фрагмент несколько пользователей ввели идентично, он считается оцифрованным.
Благодаря им в интернете все больше старой литературы, к которой имеет доступ большое количество пользователей. Это является определенным вкладом в развитие общества, в той или иной сфере.
Сервисы по заработку на капче
Существует большое количество различных сервисов, но мы рассмотрим два наиболее выдающихся.
2Captcha
Сервис предлагает работу буквально круглые сутки. Минимальная цена за 1000 вводов составляет 60 рублей. При этом минимальная цена вывода заработанных средств — 30 рублей. Стоит отметить, что вывод осуществляется фактически мгновенно, любым удобным для пользователя способом.
Kolotibablo
Фактически аналогичный ресурс, за тем исключением, что примерная стоимость 1000 сессий составляет 40 рублей. При этом минимальная сумма на вывод составляет 20 рублей. Преимуществом является то, что вывод возможен фактически любым способом, в том числе посредством вывода на кошелек криптовалютой.
В зависимости от количества работы, курса доллара и количества активных пользователей, стоимость может варьироваться.
RuCaptcha
Мало чем отличающийся ресурс от предыдущих вариантов. Отличие состоит в том, что здесь работы гораздо больше, так как для заказчиков предусмотрены более выгодные условия. Для исполнителей цена за 1000 сессий точно такая же, как и на других ресурсах — 30 рублей. Вывод предусмотрен в любой день недели, любым удобным способом.
Плюсы и минусы капчи
- самое легкое и надежное решение, в вопросах безопасности сайта, защиты от вредоносных ботов;
- большой спектр выбора вида капчи, позволяющий подобрать максимально подходящий.
- большой шанс оставить уязвимость, если владелец сайта не знает всех нюансов интеграции;
- некоторые боты способны проходить капчу, путем использования открытых баз данных и подбора вариантов.
В заключение можно подвести итог и сказать, что капча весьма нужная и полезная штука. Практически все крупные сайты ее используют. А Вы используете капчу на своем сайте?
Маркетолог, вебмастер, блогер с 2011 года. Люблю WordPress, Email маркетинг, Camtasia Studio, партнерские программы)) Создаю сайты и лендинги под ключ НЕДОРОГО. Обучаю созданию и продвижению (SEO) сайтов в поисковых системах. Мои контакты >>>
Чтобы написать эту статью, мы потратили много времени и сил. Мы очень старались и если статья оказалась полезной, пожалуйста оцените наш труд. Нажмите и поделитесь с друзьями в соц. сетях — это будет лучшей благодарностью для нас и мотивацией на будущее!
Источник: my-busines.ru
Что такое капча и как на ней можно заработать? Личный опыт получения дохода на капче

Многие из нас мечтают о дополнительном заработке в сети интернет. Кого-то соблазняет возможность совмещать заработок и пребывание дома, кто-то не может устроиться на работу и ищет возможность хоть как-то продержаться на плаву, а кому-то нужен дополнительный доход к пенсии или просто с пользой занять свободное время. Действительно, в интернете масса возможностей для заработка.
Вопрос только в том, чтобы найти максимально подходящий для себя. И здесь для меня лично важно соотношение между размером денежного вознаграждения и затраченными на это временем и силами.
А еще привлекательны виды заработка, которые не требуют первоначальных вложений, потому что вкладываться в сомнительные предприятия боязно и грустно. особенно, когда хоть раз на чем-то обжегся. Да и про лохотроны информация все время попадается на глаза. С другой стороны, если не пробовать, а только мечтать, что на тебя миллион свалится, точно ничего не получишь.
Важно, не в лотерейки играть, а найти реальную работу, тогда и денежки появятся. За что же взяться, если опыта в интернет-заработке никакого. Да и специальные навыки тоже близки к нулю. Один из способов, предлагаемых для подобной ситуации — заработок на капче.
Правда, отзывы про эту работу неоднозначные: кто-то пишет, что это откровенная ерунда, и реальные деньги так заработать невозможно, а кто-то совсем наоборот, говорит, что это легкий доход, чуть ли не в 30 тыс в месяц. В одном единодушны все — первоначальных вложений не требуется. Что ж, если заработать не удастся, то и не потеряю ничего (кроме времени), и опыт получу.
Для чего нужна капча
Капчу придумали программисты для защиты сайтов от автоматических программ (роботов, “ботов”). Такие программы могут рассылать рекламу, публиковать фальшивые отзывы и в целом испортить репутацию сайта. Капча — это быстрый тест, решить который под силу человеку. А автоматически он не распознается.
Чаще всего капча состоит из набора букв русского или латинского алфавита и(или) цифр, которые нужно ввести в специальное окошко. Бывают также слова, картинки и даже математические действия. В разных поисковых системах встречаются разные виды капчи. Например, Гугл разработал систему reCAPTCHA.
Вы наверное, замечали, что при входе на сайты появляется такая табличка с надписью «Я не робот». 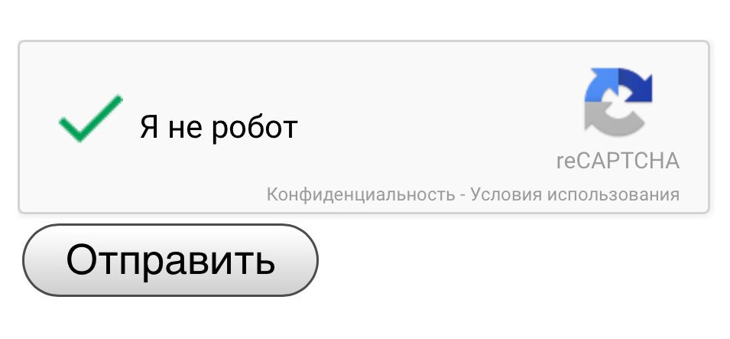 И там иногда достаточно поставить галочку и система вас пустит дальше, но иногда следом за этой табличкой появляется картинка, на которой нужно выбрать квадратики, в которых содержится фрагмент определенного изображения, например дорожный знак, или автомобиль, или название улицы, магазина.
И пока вы не введете правильное значение капчи, сайт для вас будет заблокирован. В Яндексе часто попадаются совсем несложные капчи, составленные из русских букв или слов, которые написаны слегка криWowато, с наложением друг на друга. Они довольно легко читаются.
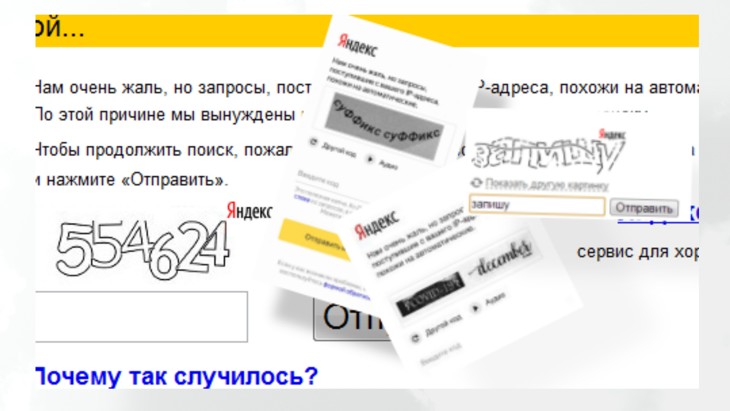 Бывают еще образные капчи, когда нужно найти похожую картинку или повернуть картинку в определенное положение. Логические капчи попадаются редко. В них требуется отгадать загадку или решить несложный математический пример и записать ответ. Все это больше похоже на игру.
И кто же за это реально будет платить деньги? И сколько?
Кто и зачем платит за разгадывание капчи?
В интернете работает множество специалистов, которые выполняют квалифицированную работу: веб-мастера, копирайтеры и т.д.. Постоянное введение капчи на различных серверах отнимает достаточно много времени. Чтобы избавить себя от этой рутины, они просто обращаются к специальным серверам, которые за определенную плату выполняют эту работу за них. Вот на этих специальных серверах и работают люди на вводе капчи. Любой желающий попробовать себя в этом заработке может зарегистрироваться на сайте, никаких особых ограничений для этого нет. “Работа” проходит автоматическую проверку, поэтому исполнитель моментально получается средства на счет после ее выполнения.
Выбор сайта для заработка на капче
Немного разобравшись, что к чему, я отправилась на просторы интернета в поисках сайтов, где можно поработать на вводе капчи. Предложений было довольно много. Поэтому пришлось внимательно почитать отзывы. В первых рядах оказались RuCaptcha, 2Captcha, MegaTypers, Kolotibablo.
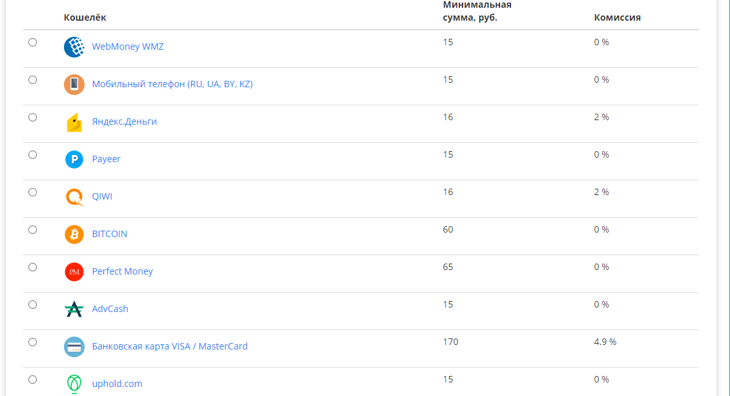
RuCaptcha.com – интерфейс простой и удобный, на русском языке, работать можно он-лайн на сайте или скачать к себе на компьютер специальную программу и работать через нее. Есть возможность работы с мобильного телефона.
 Ставка за капчу – от 0,01 до 0,35 рублей; за рекапчу (выбор по картинке) до 0,65 руб..Много вариантов вывода средств на разные электронные кошельки. И, что мне показалось привлекательным, можно вывести деньги на мобильный телефон.
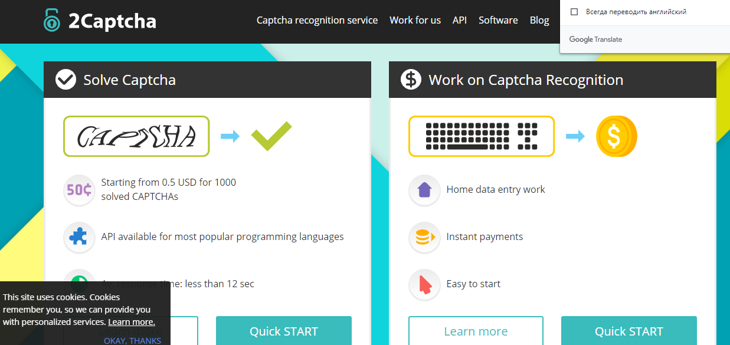
 2Captcha – как я поняла, это англоязычная версия сайта RuCaptcha. Есть возможность перевода на русский язык, но, в принципе, сайт для работы с иностранными ресурсами, поэтому и капчи все будут с английскими символами.
 MegaTypers megatypers.com тоже англоязычный сайт, но не связанный с RuCaptcha. Переводчика нет. Можно переводить через Гугл, но тут возможны неточности и ошибки. Оплата чуть выше, чем у русскоязычных сайтов.
При регистрации указывается почта с регистрацией не на российских источниках ( gmail подойдет), кошелек, а также код приглашения (Invitation Code). без которого зарегистрироваться нельзя. 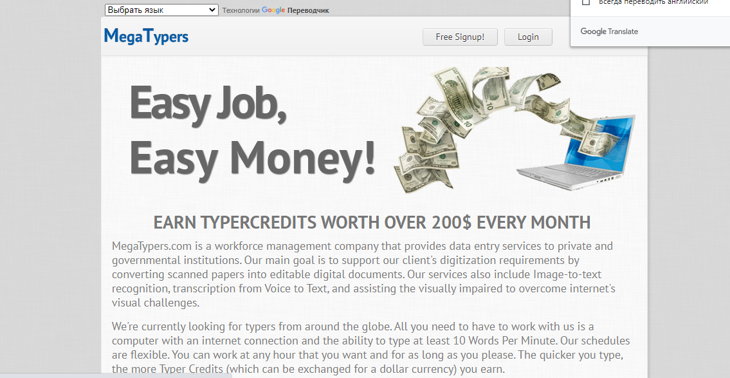 Kolotibablo — может это и покажется смешным, но мне не понравилось само название сайта. Не люблю я , когда вот таким бескультурным сленгом тащит. Поэтому и разбираться с ним я не стала.
В итоге, как “чайник”, практически не владеющий английским языком, я решила попробовать свои силы на сайте с русскоязычным интерфейсом RuCaptcha.
Мой эксперимент на RuCaptcha и Адвего
Итак, определившись с сайтом — работодателем, я зарегистрировалась на RuCaptcha как работник. Еще раз внимательно почитала условия работы и прошла обучение. Это тренажер, на котором вам покажут все виды капчи и дадут подсказки. А после обучения еще необходимо одолеть экзамен.
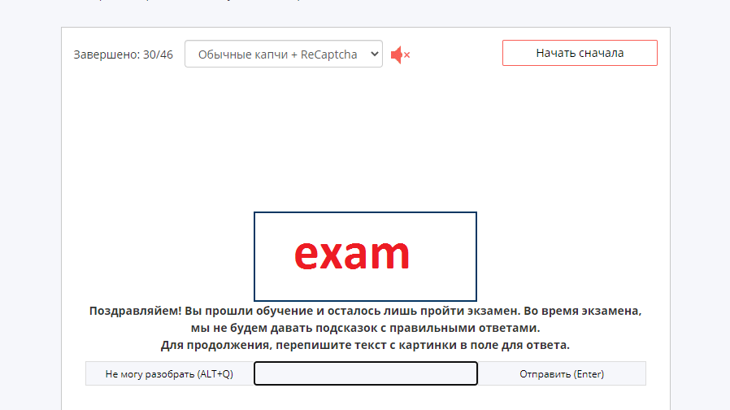 Впрочем, это оказалось совсем не трудно, даже для такого “чайника”, как я. Занималась я всем этим поздним вечером после основной работы, так что свеженькими ни мозг, ни глаза назвать нельзя, но все-таки после прохождения экзамена решила сразу и поработать хотя бы полчасика, посмотреть, что получается. И заработала 69 копеек!
На следующее утро я поднялась на час раньше, чем обычно, чтобы поработать на RuCaptcha до ухода на работу. На свежую голову дело пошло намного лучше. Да и капча появлялась в основном нетрудная, а цена, в основном, 0,023 руб., и самой дешевой капчи почти не попадалось. В итоге, за час заработала целых 3 руб. 34 коп.. А ошибок практически не допустила. Вдохновляющий успех!
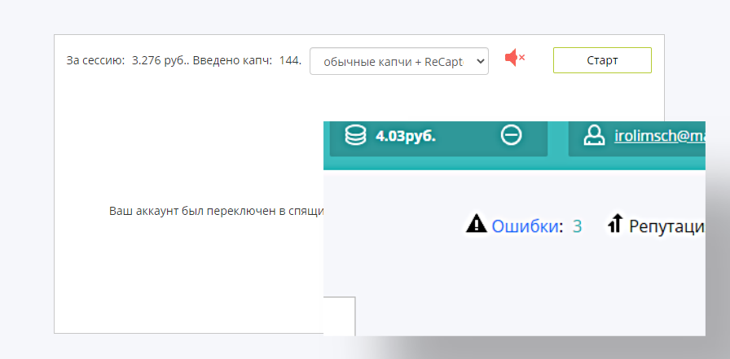 Кстати, при регистрации предлагают указать языки, которыми вы владеете. Я указала “русский» и “знаю английские буквы”. Но все равно попадались реКапчи, в которых условия прописаны на английском языке. Иногда удавалось догадаться, а если не получалось понять задание , либо пропускала, либо пользовалась переводчиком.
А простые капчи на английском я просто вводила по буквам, хотя зная язык и смысловое значение свойств процесс был бы легче. Итак, чтобы вывести средства, нужно заработать минимум 15 рублей. Значит это мой следующий рубеж. Достичь его мне удалось за шесть дней, работая по полчаса-часу в день. Из них два дня занималась капчей вечером после работы.
Получалось откровенно хуже, ошибок больше, много капчи пропускала, потому что просто не могла прочитать. Никакие очки не помогают, когда уже до этого 8 часов отсидела за монитором. С утра дело с распознаванием капчи шло намного лучше, только нужно на работу собираться, время ограниченно.
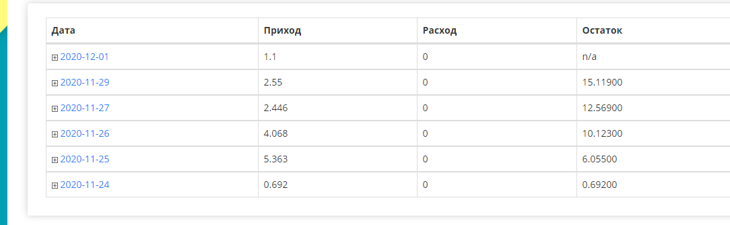 Конечно, заработок невелик. Но это и понятно. Капча онлайн появляется практически без перерыва, но я ввожу текст довольно медленно, особенно на английском. Если скачать бот, можно работать в два окна и разгадывать только рекапчу. Меня устроила работа онлайн в одно окно.
Набрав минимальную сумму, я заказала выплату на мобильный телефон. Еще я обнаружила, что предложения заработка на капче стали появляться и на биржах фриланса. Такой вариант работы я увидела, зайдя на биржу Адвего, чтобы проверить уникальность текста. После первого эксперимента с RuCaptcha я чувстWowала уверенно, что справлюсь с любой капчей.
И , несмотря на грозное предупреждение о системе штрафов за ошибки, решила попробовать подработать и здесь. 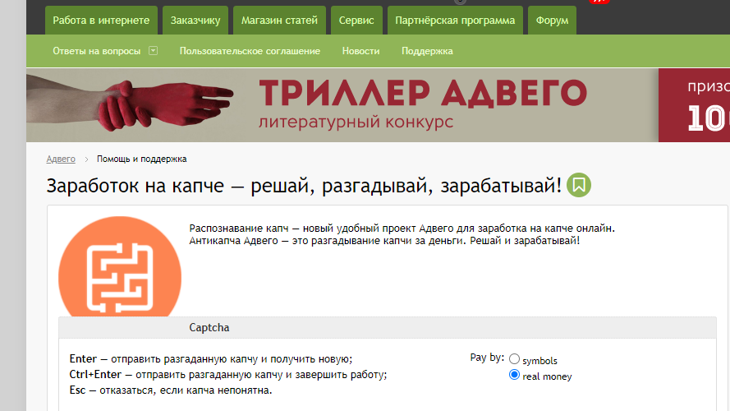 Меня заинтересовала возможность получить вознаграждение за разгадывания капчи в виде дополнительных символов для проверки текста. Но увы… За несколько дней мне ни разу не удалось получить капчу. И судя по отзывам, появляется там капча для работы очень редко.
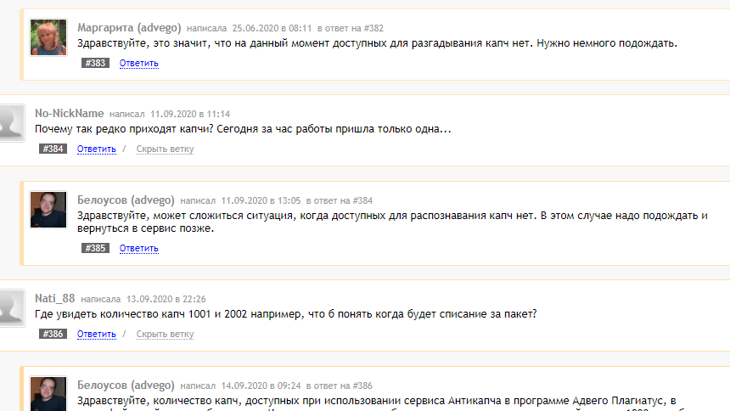 Так что с мечтой о дополнительных знаках на сервере Адвего пока пришлось распрощаться.
Основные выводы из моего эксперимента по заработку на капче
В разное время суток стоимость капчи разная. Заработать на капче не имея практически никаких навыков можно. Только «губу раскатывать» не стоит, заработок весьма скромный. Хотя, для пополнения счета мобильного телефона или тому подобных текущих расходов вполне неплох. Но если вы медленно набираете текст, или имеете проблемы со зрением, КПД будет очень низким.
Ввод капчи требует большой сосредоточенности и внимания, а значит быстро вызывает усталость, поэтому работать по 8-10 часов вряд ли получится. Но даже если получится. За час работы максимально мне удалось заработать 5 с небольшим рублей. Если бы я проработала с такой же интенсивностью 8 часов, то это всего 40 руб. А эффективность даже через час начинает падать.
Назвать это основным заработком конечно нельзя. А вот использовать работу на капче, как тренажер работы на клавиатуре, да еще не бесплатно, нормальный вариант.
Если вы не знаете, на чем зарабатывать в интернет, попробуйте капчу, опыт точно не бесполезный. Заработанные деньги легко и быстро вывести на мобильный телефон или любой электронный кошелек. Если мой опыт для вас оказался интересным, поделитесь ссылкой с друзьями. Есть вопросы — пишите в комментарии!

Понравилась статья? Поделись!
- Вконтакте
- Одноклассники
Как остановить приступ кашля репчатым луком и медом, простой рецепт с фото Как пользоваться облаком mail.ru для хранения и пересылки файлов больших объемов
Источник: iwborisovich.ru