
Этичный хакинг и тестирование на проникновение, информационная безопасность
Как добавить на сайт reCAPTCHA v3 для защиты от парсинга и спама
В этой заметке я покажу примеры кода для интеграции reCAPTCHA v3 на сайт для защиты от просмотра страницы ботами (парсинг), для защиты от автоматических действий на сайте и блокировки спама.
Документация по интеграции reCAPTCHA v3 на сайт довольно скудная и запутанная. Я пошагово покажу пример добавления reCAPTCHA v3 на сайт и объясню используемый код (PHP и JavaScript) чтобы при необходимости вы могли внести нужные вам изменения.
Причём поскольку я тоже (как и большинство других веб-мастеров) интегрирую reCAPTCHA v3 в уже готовый проект с обширным исходным кодом, то я для себя выбрал подход минимального вмешательства в уже существующий код веб-сайта. К примеру, при добавлении reCAPTCHA v3 для проверки сделанных запросов из форм, исходный код форм вообще не будет меняться — будет вставлен небольшой фрагмент JavaScript кода, добавляющий прослушивание событий и внесение необходимых изменений «на лету».
Вот как работают капчи и почему они становятся все сложнее
Google reCAPTCHA v3 отличается от предыдущей версии (которая по-прежнему доступна для использования) reCAPTCHA v2 тем, что от пользователя не требуется абсолютно никаких действий. То есть проверка проходит автоматически и незаметно. Благодаря такому подходу кроме привычно интеграции в формы (для отправки комментариев, обратной связи, доступа к сервису) reCAPTCHA v3 можно использовать и для защиты просмотра страниц от ботов.
Имеется ввиду следующий ситуация: пользователь запрашивает страницу, но перед показом выполняется проверка — не является ли этот пользователь ботом. Если пользователь не является человеком, то запрещаем ему показ страницы. Такой вариант, в принципе, можно реализовать и с reCAPTCHA v2, но можно быть уверенным, что увидев капчу для просмотра страницы (даже если нужно всего лишь один раз кликнуть мышкой), очень многие пользователи просто закроют вкладку браузера. Google reCAPTCHA v3 лишена этого недостатка, поскольку пользователю ничего не показывается и от него не требуются никаких действий.
Какие последствия блокировки доступа ботам к сайту
Хотя описанная ниже техника блокировки доступа к сайту всех ботов эффективно помогает предотвратить парсинг сайтов при полной незаметности нормальным пользователям, полная блокировка ботов имеет очень важные последствия. Поэтому рассмотрим что нужно помнить при блокировке доступа ботов к сайту.
Во-первых, описанная техника заблокирует не только плохих ботов, но и хороших — таких как поисковых обходчиков от Google и Yandex. Это приведёт к тому, что если не будут предприняты дополнительные меры (например, разрешение доступа к сайту с IP принадлежащим Google и Yandex в обход капчи), то в конце концов сайт выпадет из индекса поисковых систем.
Во-вторых, некоторыми партнёрскими программами запрещено показывать рекламу на страницах, для которых закрыт доступ ботов (таких ботов как Mediapartners-Google и AdsBot-Google* для Google AdSense и YandexDirect для Рекламной Сети Яндекса). Если на защищаемом сайте показывается реклама, то нужно обеспечить доступ к страницам в обход капчи — поскольку эти роботы сами по себе не способны пройти тест «на человека».
При этом проверка качества ботов для доступа в обход капчи ни в коем случае не должна основываться только на User Agent клиента, поскольку его можно легко подменить.
По причине такого важного влияния блокировки доступа ботам, в этой статье рассмотрено два варианта блокировки:
- блокировка к просмотру сайта
- и более мягкий вариант — блокировка отправки форм
Вы сможете выбрать наиболее подходящий для вас. Либо сочетать оба приёма: полную блокировку доступа настроить, например, для страниц авторизации, и обычную блокировку — на страницах обратной связи, формах комментирования и т.д.
Где получить ключи Google reCAPTCHA v3
Использование reCAPTCHA v3 является бесплатным. Вам достаточно указать домен и выбрать reCAPTCHA v3 или v2. В этой инструкции я буду рассматривать третью версию.
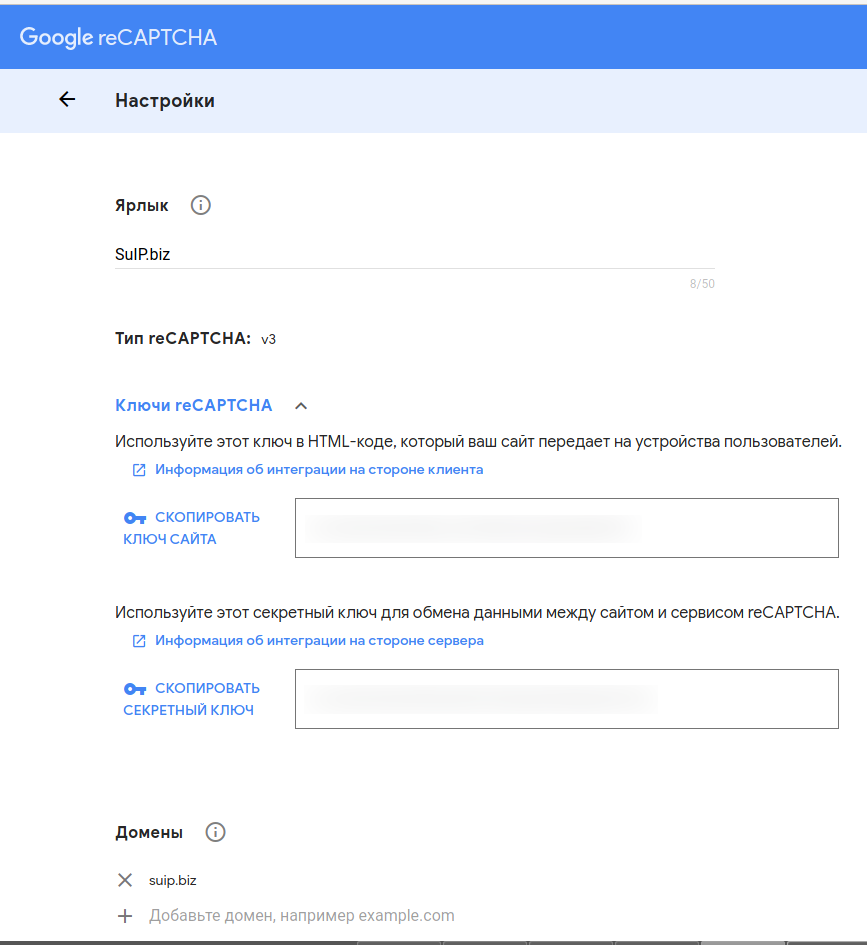
Кстати, там так интересно написано:
Вы обязуетесь уведомлять посетителей сайта о наличии проверки reCAPTCHA v3, а также о том, что им необходимо соблюдать Политику конфиденциальности и Условия использования Google. Эту систему можно применять только для борьбы со спамом и другими нарушениями. Ее запрещено использовать в других целях, например для определения кредитоспособности, работоспособности, финансового статуса или страховых возможностей.
Очень бы хотелось узнать, как с помощью reCAPTCHA v3 можно определять работоспособность и финансовый статус.
Впоследствии просматривать статистику, а также получить доступ к настройкам вы сможете со страницы https://www.google.com/recaptcha/admin.
Принципы работы reCAPTCHA v3
Первоначальный этап оценки пользователя (бот или человек) осуществляется исключительно средствами JavaScript. То есть боты без поддержки JavaScript отсеиваются уже на этом этапе. Кстати, видимо, в статистику запросов эти боты также не попадают.
Во время своей работы reCAPTCHA v3 собирает данные о взаимодействии с сайтом и формирует длинную строку — токен.
Этот токен нужно передать на сервер, обслуживающий сайт, и уже сервер с применением секретного ключа должен сделать запрос к сервису reCAPTCHA v3. Ответ будет иметь вероятностный характер — будет прислано число в диапазоне от 0 (бот) до 1 (человек). Вам самим нужно решить, какой порог является проходным для данного сайта.
Исходя из этой информации сервер должен принять решение — обрабатывать ли полученный от пользователя запрос (например, показать ли ему страницу, принять ли присланные из формы данные и т.д.).
Пример на PHP для включения reCAPTCHA v3
Мой вариант реализации состоит из двух фрагментов PHP кода. Первый лучше расположить в начале файла. Второй фрагмент нужно расположить так, чтобы выводимый им HTML находился ближе к концу исходного кода вашего сайта. Причём вам необязательно делать это с помощью PHP — вы можете вставить этот фрагмент другим образом — только в этом случае обратите внимание, что там экранированы одинарные кавычки — не забудьте отменить экранирование (убрать обратные слэши).
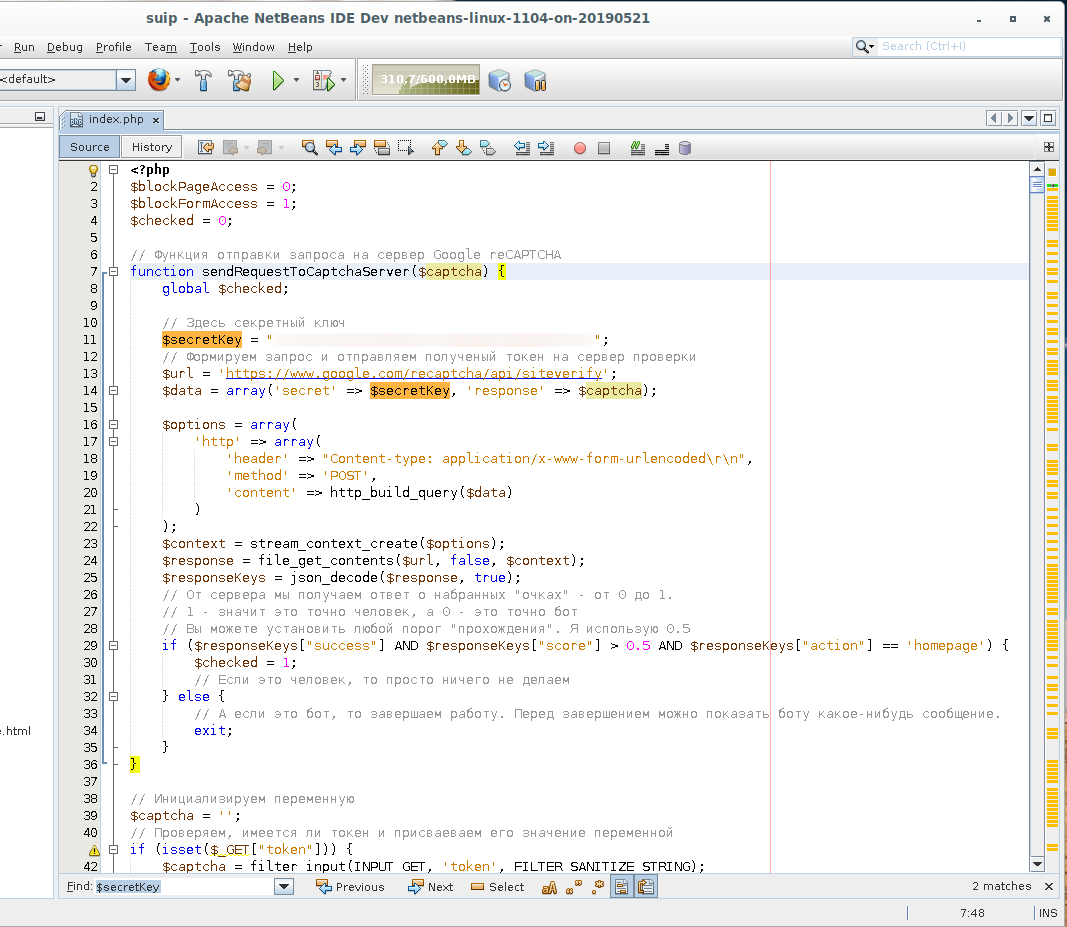
Прежде чем показать код (в который я также вставил много комментариев), начну с объяснения принципа работы. В самом начале делается проверка — есть ли у пользователя токен. Если нет, то вместо показа пользователю страницы сайта, выводится HTML/JavaScript код, который только получает токен и сразу же возвращает пользователя на индексную страницу (все GET запросы сохраняются, но к ним добавляется ещё одна переменная — token).
Затем вновь проверяется — есть ли у пользователя токен, если уже есть, то делается запрос к сервису reCAPTCHA v3. Если ответ положительный (это человек), то код завершает свою работу — передаётся управление основному коду сайта. Если ответ отрицательный (это бот), то код обрывает последующую обработку этого запроса — то есть немедленно останавливает работу и не передаёт управление основному коду сайта.
Первый фрагмент кода отвечает и за проверку ботов при доступе к сайту, и за проверку ботов при отправке форм.
$secretKey, ‘response’ => $captcha); $options = array( ‘http’ => array( ‘header’ => «Content-type: application/x-www-form-urlencodedrn», ‘method’ => ‘POST’, ‘content’ => http_build_query($data) ) ); $context = stream_context_create($options); // Запрос к серверу google.com/recaptcha и отлов ошибок set_error_handler( function ($severity, $message, $file, $line) < throw new ErrorException($message, $severity, $severity, $file, $line); >); try < $response = file_get_contents($url, false, $context); >catch (Exception $e) < echo $e->getMessage(); > restore_error_handler(); // $response = file_get_contents($url, false, $context); $responseKeys = json_decode($response, true); // От сервера мы получаем ответ о набранных «очках» — от 0 до 1. // 1 — значит это точно человек, а 0 — это точно бот // Вы можете установить любой порог «прохождения». Я использую 0.5 if ($responseKeys[«success»] AND $responseKeys[«score»] > 0.5 AND $responseKeys[«action»] == ‘homepage’) < $checked = 1; // Если это человек, то просто ничего не делаем >else < // А если это бот, то завершаем работу. Перед завершением можно показать боту какое-нибудь сообщение. exit; >> // Инициализируем переменную $captcha = »; // Проверяем, имеется ли токен и присваеваем его значение переменной if (isset($_GET[«token»])) < $captcha = filter_input(INPUT_GET, ‘token’, FILTER_SANITIZE_STRING); >elseif (isset($_POST[«token»])) < $captcha = filter_input(INPUT_POST, ‘token’, FILTER_SANITIZE_STRING); >// Этот раздел срабатывает только если включена блокировка ботов к страницам if ($blockPageAccess) < // Проверяем, является ли значение пустым if (!$captcha) < // Если токен отсутствует, значит нужно показать страницу получения токена // У первоначального запроса могут быть GET параметры — собираем их, чтобы передать конечной странице $get = »; foreach ($_GET as $key =>$value) < $get = $get . «; >// Выводим код получения токена echo ‘ Are you a human being? grecaptcha.ready(function () < grecaptcha.execute(‘ЗДЕСЬ КЛЮЧ САЙТА’, ).then(function (token) < //alert(token) window.location.replace(«?token=» + token + «‘ . $get . ‘»); >); >); ‘; // Больше никаких дел нет — отключаемся. Теперь пользователь придёт снова, но уже с токеном exit; > // Если же токен всё-таки прислан, то инициируем запрос к серверу. sendRequestToCaptchaServer($captcha); > // Этот раздел срабатывает, если нужно проверять запросы от форм. // Причём если включена проверка ботов при доступе к страницам, значит токен уже использован // для проверки и больше её делать не имеет смысла. // В любом случае, второй раз использовать тот же самый токен невозможно. if ($blockFormAccess AND ! $checked) < // Если в массиве $_POST больше чем ноль значений, значит имеет место отправка из формы. // В противном случае нам нечего делать. if (count($_POST) >0) < if (!$captcha) < // Если капча пустая, то завершаем работу. die(‘Ваш запрос не принят.’); >else < // Если же токен всё-таки прислан, то инициируем запрос к серверу. sendRequestToCaptchaServer($captcha); >> >
Обратите внимание на переменные:
$blockPageAccess = 0; $blockFormAccess = 1;
Первая включает проверку при доступе к страницам (по умолчанию отключено), вторая — проверку при отправке формы. Установите значения на нужную вам конфигурацию (они работают независимо друг от друга).
document.forms[0].addEventListener(‘submit’, function (evt) < evt.preventDefault(); grecaptcha.ready(function () < grecaptcha.execute(‘ЗДЕСЬ КЛЮЧ САЙТА’, ).then(function (token) < var el = document.createElement(«input»); el.type = «hidden»; el.name = «token»; el.value = token; document.forms[0].appendChild(el); document.forms[0].submit(); >); >); >) ‘; > ?>
Этот код нужен только если включена проверка ботов при отправке форм. Значение этого кода в том, что перед каждой отправкой формы к ней добавляется токен. Сам токен получается при отправке формы — при этом между нажатием на кнопку «Отправить» и самой отправкой не происходит дополнительной задержки.
Это чистый JavaScript без использования jQuery. Обратите внимание, как я обращаюсь к форме:
document.forms[0]
Дело в том, что у меня формы без имени и без идентификатора. Причём уникальная форма на каждой странице сайта, которых больше сотни. Благо на каждой странице форма только одна, поэтому я обращаюсь к ней по порядковому номеру. Вы можете отредактировать это под свои условия.
Не забудьте установить свои собственные ключи:
- в первом фрагменте нужно установить приватный ключ и два раза ключ сайта (в выводимом HTML/JavaScript коде)
- во втором фрагменте дважды нужно установить только ключ сайта — он также окажется в предназначенном для пользователя HTML/JavaScript
Официальная документация Google reCAPTCHA v3
Официальную информацию и инструкции вы найдёте на страницах:
- https://developers.google.com/recaptcha/docs/v3
- https://developers.google.com/recaptcha/docs/verify
Как это часто бывает с официальной документацией — на её основе невозможно ничего понять и невозможно что-либо настроить до рабочего состояния…
Самую важную информацию о реализации reCAPTCHA я позаимствовал из этой статьи:
При этом та инструкция содержит критическую логическую ошибку — для принятия решения используется присланное поле success. Но дело в том, что данное поле только говорит о том, являлся ли присланный токен верным токеном для данного сайта — о том, бот это или не бот, данное поле никак не сообщает. Настоящее значение, на которое нужно ориентироваться, это score. О нём чуть позже. То есть если в своей проверке использовать success, то даже явные боты, которые, может быть, набрали 0 очков, но которые сумели просто получить токен, будут успешно проходить проверку.
Тем не менее официальная документация имеет несколько познавательных фактов о reCAPTCHA — рассмотрим их.
Во-первых, там написано, что результат проверки с сервиса reCAPTCHA возвращается в виде объекта JSON. После конвертации в массив он имеет примерно такой вид:
Array ( [success] => 1 [challenge_ts] => 2019-05-28T15:39:16Z [hostname] => suip.biz [score] => 0.9 [action] => homepage )
Значение полей следующее:
reCAPTCHA v3 без взаимодействия с пользователем возвращает очки для каждого запроса. Эти очки основываются на взаимодействиях с вашим сайтом и дают вам возможность принять решение на их основе.
Ограничения токена
Каждый токен ответа пользователя reCAPTCHA является действительным в течении двух минут и может быть верифицирован только один раз (для предотвращения атак повторного воспроизведения (replay attacks)). Если вам нужен новый токен, то перезапустите верификацию reCAPTCHA.
После того, как вы получили токен ответа, вам нужно используя соответствующие API верифицировать его в течении двух минут с reCAPTCHA, чтобы убедиться, что он является действительным.
Размещение на вашем сайте
reCAPTCHA v3 никогда не будет прерывать ваших пользователей, поэтому вы можете запускать её когда хотите без негативных влияний. reCAPTCHA работает лучше когда она имеет большего всего контекста о взаимодействиях с вашим сайтом, что помогает видеть как легитимных, так и нарушающих условия пользователей. По этим причинам рекомендуется включать проверку reCAPTCHA на формах или действиях, а также в фоне страниц для анализа.
Примечание: вы можете выполнять reCAPTCHA так много раз, как вам хочется с различными действиями на той же странице.
Интерпретация очков
reCAPTCHA v3 возвращает очки (1.0 очень вероятно хорошее взаимодействие, 0.0 весьма вероятно бот). Основываясь на этих очках, вы можете предпринять различные действия в контексте вашего сайта. Каждый сайт отличается от других, но ниже несколько примеров, как сайты используют очки. Как примеры ниже, для лучшей защиты своего сайта выполняйте действия «за сценой» вместо блокировки трафика.
| homepage | Наблюдайте за полной картиной в вашей панели администратора: сколько из пришедших это пользователи, а сколько разного рода парсеры |
| login | При низком показатели очков, требуйте 2-факторную аутентификацию или верификацию по почте для предотвращения атака связанных с учётными данными |
| social | Отправляйте комментарии от пользователей с подозрением на ботов на модерацию, ограничьте для них количество безответных запросов в друзья |
| e-commerce | Давайте приоритет реальным покупателям и выявляйте запросы, которые могут оказаться ненастоящими |
reCAPTCHA обучается наблюдая за реальным трафиком на вашем сайте. По этой причине очки на стадии разработки и сразу после реализации могут отличаться от продакшена. Поскольку reCAPTCHA v3 никак себя не проявляет, вы можете сначала запускать reCAPTCHA не предпринимая никаких действий, а затем принять решение по порогах, анализируя получаемые результаты в консоли администратора. По умолчанию вы можете использовать порог 0.5.
Заключение
Этот код я писал под конкретные особенности моего сайта. Вполне возможно, что это же самое можно было сделать более изящно. Но, главные его достоинства:
- он работает
- требуется только вставить эти фрагменты — не нужно исправлять уже существующий код. Даже не нужно присваивать форме имя или идентификатор — если у вас их нет
- в случае необходимости можно отключить работу кода, установив значения переменных на нули — не нужно выполнять более глубокое редактирование
На самом деле, есть место для улучшений: например, в приведённой реализации каждый поступивший от пользователя запрос проверяется. Можно, например, после первой проверки сохранять на сервере на некоторое время одобренный IP адрес и допускать к сайту без проверок. Либо можно генерировать уникальный маркер и сохранять в кукиз пользователя и в базе данных на сервере, сделав этот маркер действительным, например, на 10 минут.
При установке полной проверки доступа можно добавить функцию для проверки IP по WHOIS и допуска к сайту без капчи IP принадлежащих Google и Яндекс — чтобы поисковые роботы могли продолжать сканировать сайт.
Связанные статьи:
- Для чего нужны SSL-сертификаты и как получить бесплатно валидный сертификат (50.9%)
- Бесплатные валидные SSL-сертификаты с автоматическим продлением (50.9%)
- Бесплатные SSL-сертификаты для IDN (кириллических) доменов и доменов третьего уровня (субдоменов) (50.9%)
- Как скачать файл с сервера (50%)
- Как запустить PHP скрипт без веб-сервера (49.1%)
- Уроки по XSS: Урок 2. Скрытая передача данных, перехват нажатия клавиш, изменение внешнего вида сайта, подцепление на BeEF, фишинг, подсказки обхода фильтров (RANDOM — 5.2%)
факультете информационной безопасности от GeekBrains? Комплексная годовая программа практического обучения с охватом всех основных тем, а также с дополнительными курсами в подарок. По итогам обучения выдаётся свидетельство установленного образца и сертификат. По этой ссылке специальная скидка на любые факультеты и курсы!
Источник: hackware.ru
Что такое капча, как она работает?
При входе на веб-сайт в Интернете или при вводе конфиденциальной информации вас иногда могут попросить установить флажок, сопоставить изображения или ввести случайную последовательность цифр и букв.

Это известно как капча. Это разработано, чтобы остановить нечеловеческое поведение онлайн. Но что это на самом деле означает? И может ли CAPTCHA с одним простым шагом, помеченным галочкой, действительно остановить ботов от выполнения действий в Интернете?
Давайте глубже рассмотрим, что такое CAPTCHA и как она используется для обеспечения безопасности во всем Интернете.
Что такое капча?
Итак, по сути, CAPTCHA, как мы ее называем, представляет собой автоматизированный тест для определения, является ли пользователь человеком или ботом. Бот может быть автоматизированным программным обеспечением, предназначенным для размещения спам-комментариев в Интернете, страницами входа в систему подбора паролей с паролями или, возможно, программным обеспечением, которое пытается автоматически собирать информацию с других веб-сайтов. Используя CAPTCHA, боты могут быть остановлены от выполнения автоматического поведения, подобного этому.

CAPTCHA действительно может быть чем угодно, при условии, что она может использовать какой-то тест, который может быть пройден только при размышлении, как человек. В прошлом наиболее распространенным типом CAPTCHA был набор перемешанных букв и цифр, которые пользователи вводили для прохождения теста.
Буквы были нарисованы практически неподходящим шрифтом, что затрудняло его чтение любым подбор по типу автоматизированного программного обеспечения. Это работало, но с ростом возможностей ИИ безопасность, которую он предлагал, была сомнительной с годами.

В наши дни самая распространенная CAPTCHA, которую вы видите в Интернете, — это Google, которая называется reCAPTCHA. Есть альтернативы, но мы можем использовать Google в качестве объяснения того, как все это работает.
Типы ReCAPTCHA и как они работают?
Google прошла через три основных варианта программного обеспечения reCAPTCHA. Давайте посмотрим, как каждая версия отличается друг от друга и как они работают, чтобы остановить ботов.
reCAPTCHA v1 — традиционный текстовый тест
Оригинальная версия reCAPTCHA v1 может показаться вам ностальгической, и это потому, что она больше не используется по уважительной причине. Этот метод потребует от пользователей вводить слова, читая и переписывая то, что они видели на экране. Текст всегда был труден для чтения, чтобы предотвратить его взлом ботом.

В конечном счете, этот уровень CAPTCHA не обеспечивал длительную защиту, и с такой расстраивающей системой он раздражал пользователей и терял трафик многих владельцев сайтов
По мере того, как мы вступали в эпоху мобильности и ослабления внимания, Google захотел создать лучшее решение, и, таким образом, reCAPTCHA v1 был отменен, а v2 родился.
reCAPTCHA v2 — флажок «Я не робот»
reCAPTCHA v2 был огромным шагом в правильном направлении. С reCAPTCHA v2 программное обеспечение Google будет учитывать ваши нажатия клавиш и то, как движется ваша мышь, чтобы определить, робот вы или нет.
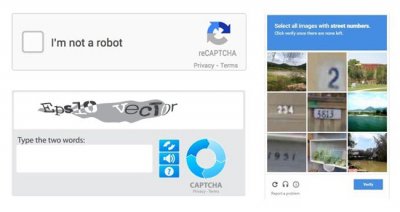
С каждым взаимодействием на веб-сайте с reCAPTCHA v2 программное обеспечение будет узнавать больше о том, что такое поведение человека, а что нет, делая его более точным по мере изучения. Если ваше поведение похоже на человека, вы просто нажмете на кнопку-флажок.
Если вы отмечены как подозрительные, вам будет предложено щелкнуть соответствующие фотографии на фотографии. Это тест, который дает конечному пользователю всего 55 секунд для решения. Для бота это может показаться сложным, и Google, похоже, поддерживает защиту сайтов от ботов. Тем не менее, поиск в Google покажет все виды исследований, тестов и программного обеспечения, которые утверждают, что они взломали систему с помощью бота.
Таким образом, reCAPTCHA v2 остановит ботов, замедлит ботов, возможно, до такой степени, что не стоит пытаться, но это не всегда может остановить мотивированного человека или организацию.
reCAPTCHA v3 — скрытая капча
reCAPTCHA 3 отличается от вышеупомянутых вариантов. Вместо того, чтобы выполнять тест, чтобы определить, является ли пользователь ботом, reCAPTCHA будет контролировать взаимодействие пользователя с веб-сайтом, чтобы дать этому пользователю оценку. В этом балле будут использоваться различные факторы, такие как то, как они перемещаются по сайту, или какие страницы они посещают первыми, и подкрепит это предыдущими данными.

Владелец веб-сайта может затем настроить reCAPTCHA v3, чтобы заблокировать или запретить доступ пользователя в зависимости от уровня его оценки. В качестве альтернативы, ее можно настроить так, чтобы действия были ограничены или ограничены в течение короткого времени, сообщения отправлялись в очереди модерирования или требовалась вторичная аутентификация.
Еще раз проводятся исследования, чтобы попытаться взломать reCAPTCHA v3. На этот раз, однако, исследователи стремятся создать ИИ, который может посещать веб-страницу и выполнять там как можно больше человеческих действий, чтобы пройти невидимые тесты CAPTCHA.
Так работает ли CAPTCHA на самом деле?
Пока что ясно одно — исследования показали, что CAPTCHA, или reCAPTCHA, не останавливает всю нечеловеческую деятельность. Тем не менее, она серьезно ограничивает трафик ботов и останавливает большинство из них на своих треках. Таким образом, в этом смысле мы можем сказать, что CAPTCHA работает, даже если она не имеет 100% успеха.
Возможно, ИИ станет умнее и сможет вести себя как человек, но в этом случае Google откажется от reCAPTCHA v4, или другие разработчики CAPTCHA выпустят что-то новое.
Это как бесконечная игра в кошки-мышки. В конечном счете, веб-сайт намного лучше, если у него есть CAPTCHA, и он может снизить активность ботов с тысяч до почти ничтожных количеств.
Источник: kaknastroit.com
Как убрать капчу ВКонтакте, которая постоянно появляется

Капча – это один из способов защиты от ботов. По каким причинам появляется Captcha ВК и как от нее избавиться, основные способы и описание обхода.
Что такое капча
Капча – это один из способов защиты от ботов. Появляется она во время выполнения каких-то сомнительных манипуляций. Сюда относится:
- отправка множества сообщений;
- страница была посещена с разных IP-адресов;
- подозрительные действия, которые похожи на автоматические;
- приглашение в друзья большого количества пользователей;
- частое неверное указание пароля;
- какая-либо активность, воспринимающаяся как действия ботов или робота.
При этом требуется произвести дополнительную проверку. Необходимо уточнить некоторые моменты:
- во время каких обстоятельств всплывают капчи;
- какое количество устройств применяется для входа на страницу ВК;
- сколько используется точек;
- вероятно, что применяется автоматически динамический IP-адрес;
- производятся ли действия, которые напоминают автоматические.
Капча – это вполне нормальная защита от роботов. Она установлена Вконтакте специально, чтобы снизить их активность и не допустить работу разных вредоносных приложений. Но нужно обязательно изучить активность пользователя и отыскать возможную причину, почему при входе в соцсеть она просит ввести капчу.

Почему появляется капча ВКонтакте
Чтобы убрать Captcha, нужно понять, почему в социальной сети был «наказан» аккаунт. Коды чаще всего предлагается вводить людям, совершающим множество одинаковых манипуляций за короткое время.
Были определены следующие причины появления капчи:
- Много добавляемых фото. Если зарегистрирована собственная группа ВК, куда каждый день загружается множество фото, то, вероятно, пользователь уже сталкивался с вводом капчи при загрузке изображений.
- Злоупотребление опцией «добавить в друзья». К примеру, если решили раскрутить страничку, и каждый день входите в социальную сеть, чтобы добавить друзей, то через 4-6 попыток система попросит ввести код с картинки. Это требуется, чтобы боты не раскручивали автоматически собственные страницы.
- Captcha появляется во время публикации одинаковых постов на стены других аккаунтов.
- Большое количество лайков. Если ставить сердечки везде, где попало, то система посчитает, что это попыткой накрутки страниц. Поэтому периодически нужно будет вводить изображение картинок.
Но как бы разработчики ВК не боролись со спамом и ботами, это не все время может помочь. Есть много сервисов, которые созданы для разгадывания капчи.
Чтобы избежать неприятностей, нужно учесть требования, которые предъявляет соцсеть ВК. Если требуется повысить количество действий, рассчитанных на добавление в друзья, приглашение подписчиков — поразмыслите над применением программ, позволяющим автоматически вводить капчу.

Неправильно введенный пароль, как частая причина капчи
Частая причина – неверно введенный пароль много раз. Система это принимает за робота, который занимается подбором кода. Потому в целях безопасности устанавливают Captcha.
По факту, ее невозможно обойти. Если нужно попасть в аккаунт, так или иначе, надо верно указать капчу. Иного выхода не существует.
Естественно, не все время можно тут же правильно вписать код. Но число попыток не ограничено, через время его можно распознать. В другой раз нужно быть внимательным, и стараться правильно вводить пароль. В этом случае получится избежать проблем.
Если не выходит его сразу указать верно, в качестве альтернативы, можно закрыть ВК, чуть выждать и войти опять на сайт. Введите пароль, если он верный, то система пропустит в аккаунт.
Так, чтобы избавиться от капчу, нужно соблюдать ряд правил:
- не стоит делать действий, кажущихся автоматическими;
- пытайтесь ввести пароль с одного раза;
- не нужно приглашать множество друзей и ставить много лайков;
- не стоит заниматься рассылкой сообщений и спамить.

Как убрать капчу в ВКонтакте
Проверка на бота, где нужно поставить галочку — посторонний ресурс. Вконтакте им просто пользуется, но он работает ненадежно, потому после проверки ничего не происходит. Чтобы решить проблему, можно воспользоваться следующими способами:
- Если пытаетесь восстановить аккаунт со смартфона, попробуйте это сделать с ПК. Вероятно, на компьютере или ноутбуке капчу не будет. Если отсутствует доступ к ПК, можно открыть полноценную версию сайта и со смартфона (с помощью браузера). Но будет мелкое изображение, поэтому нужно увеличивать его вручную.
- Также на смартфоне можно попытаться удалить приложение ВКонтакте и поставить его опять.
- Если проблема появилась в браузере (на ПК, смартфоне), войдите в другой браузер (рекомендуется Chrome или Firefox). Либо решить проблемы с установленным (почистить кук файлы, выключить расширения, в частности от блокировки рекламы) и попытаться заново.
Как обойти капчу ВКонтакте
Если капча после входа вдруг начала часто всплывать, войдите в настройки страницы ВК. После зайдите в меню «Безопасность», выберите «Показать историю активности».
Далее откроется окно, показывающее историю посещений аккаунта и IP-адрес, с которого была открыта страница. Если указан адрес, который не соответствует устройству пользователя – возможно, страницу взломали. При этом кликните «Закончить все сеансы» и тут же поменяйте пароль.
Вероятности на всплытие капчи меньше, если страничка привязана к телефонному номеру. При этом номер обязан привязываться только к одному аккаунту.
Если страничка не была взломана, а система все равно продолжает показывать всплывающие окна с непонятными надписями, воспользуйтесь сервисами, которые разгадывают капчу. Нужно зарегистрироваться на каком-то из ресурсов и положить на баланс определенную сумму, чтобы капча больше не появлялась.
На этих сайтах реальные пользователи работают за деньги, указывая капчу. А после оплаты их услуг выдается ключ, позволяющий забыть о капче.
Лучшие сервисы автоматического распознавания капчи
Сервисы определения капчи без вмешательства пользователя распознают коды, которые нужно ввести. Они могут работать в автоматическом или ручном режиме.
RuCaptcha
Работает с любыми разновидностями проверок на бота, потому можно не переживать, если неожиданно появится непонятная капча от Google, в которой необходимо указать какие-то транспортные средства и или что-то подобное, сервис RuCaptcha сможет с этим справиться.
В другом же он напоминает остальные сервисы. Такое же API, синхронизация практически с любым ресурсом, но главное преимущество – множество исполнителей работают одновременно. Многие пользователи знают, как зарабатывать на вводе капче, при этом они автоматически помогают людям, которым требуется постоянно ее указывать.
Плюсы и минусы
Установлена единая система для исполнителей и заказчиков
Находится фиксированная ставка по оплате в любое время суток, даже в час пик, когда система перегружена
Скорость определения капчи немного ниже, в отличие от других сервисов по причине большой нагрузки

Anti Captcha
Это востребованный ресурс, предлагающий услуги по автоматическому определению капчи. Система характеризуется удобством работы с API, множеством исполнителей и доступными тарифами.
Сайт популярен в интернете, а поэтому приблизительное время ввода кода составляет не более 12 сек. Так, пользователю практически не нужно ожидать разгадки его ребуса.
Плюсы и минусы
Многообразие вариантов распознавания
Множество способов пополнения и доступные тарифы
В редких случаях сложные капчу не разгадываются

DeathByCaptcha
Эффективность разгадывания этого сервиса составляет приблизительно 90%, можно даже получать полную точность, если купить PRO-пакет.
Этот ресурс работает уже продолжительное время. Его создатели применяют гибридную систему разгадывания, она основана на разгадывании капч с помощью работающих пользователей и благодаря искусственному интеллекту. Тарифы этого ресурса чуть выше средних, однако, сервис работает с любыми видами символов, в том числе на китайском и японском языках.
Плюсы и минусы
Привлекательный интерфейс
Гибридный способ разгадывания
Завышенные тарифы
На ресурсе указано, что время разгадывания задачи до 15 секунд, однако этот период иногда занимает по полуминуты

| Наименование | Описание | Рейтинг |
| RuCaptcha | Сервис считается одним из наиболее продвинутых и популярных среди других ресурсов, хотя он относительно молодой, в отличие от остальных. Разработчики этого сайта первыми смогли придумать, как можно обойти ReCaptcha V2. Эта разработка стала спасением для ресурсов парсинга, что благоприятно сказалось на репутации этого сервиса. | ★★★★★ |
| Anticaptcha | В ресурсе установлена простая интеграция API, он быстро обрабатывает запросы пользователей и имеет неограниченное количество загрузок, запускающихся одновременно. За счет этого сервис является надежным и проверенным, зарекомендовавшим себя с положительной стороны. | ★★★★ ★ |
| DeathByCaptcha | Это старейший из всех существующих ресурсов, он стартовал в 2008 г. Его часто сравнивают с конкурирующими сервисами Anticaptcha и RuCaptcha. На сайте тоже без пополнения счета не получится активировать доступ к API. Разработчики гарантируют точность решения задачи в пределах 90%, причем это занимает не более 15 секунд. | ★★★ ★★ |
Какой выбрать сервис – нужно решить самостоятельно. У всех свои плюсы и минусы. Необходимо отметить только одно: все ресурсы работают уже продолжительное время. Можно не переживать, что пользователя обманут, украдут средства или отправят какие-то вредоносные программы на компьютер. Этого точно не произойдет, в отличие от некоторых иных сайтов.
Источник: tarifkin.ru