
Видов фишинговых писем множество, но есть характерные черты, по которым вы можете определить сообщения от мошенников:
Письмо о блокировке банковского счетаНекоторые фишинговые письма уведомляют о том, что ваш банковский счёт временно заблокирован из-за подозрительной активности. Если вы получили электронное письмо о блокировке от банка, в котором у вас нет счёта — удаляйте его, не раздумывая. Сложнее отличить фишинговые письма от банков, с которыми вы работаете. Чтобы проверить подлинность электронного письма, воспользуйтесь перечисленными выше методами, если же проверить не получается, обратитесь в банк напрямую по телефону, указанному на официальном сайте, не переход по ссылкам и не отвечая на письмо.
Мошенничество с двухфакторной аутентификацией. Двухфакторная аутентификация (2FA) давно стала привычным явлением, и вы, вероятно, получали письма с просьбой подтвердить данные для входа с помощью шестизначного цифрового кода. Мошенники тоже знают, насколько распространена двухфакторная аутентификация, и эта служба, призванная защищать ваши личные данные, может быть использована в преступных целях. Если вы получили электронное письмо с просьбой войти в учетную запись для подтверждения личности, воспользуйтесь перечисленными выше критериями для проверки подлинности сообщения
Что такое фишинг и фишинговая атака
С особой осторожностью относитесь к просьбам пройти двухфакторную аутентификацию для учетной записи, которой вы давно не пользовались.
Мошенничество с возвратом налогов.Деньги — основной магнит для мошенников. На это и рассчитывают киберпреступники, отправляя вам фальшивые электронные письма от налоговой службы
Будьте осторожны, если письмо информирует о получении вами непредвиденной прибыли; с особым подозрением следует относиться к письмам, отправленным от имени налоговой службы, поскольку это госучреждение связывается с налогоплательщиками только посредством обычной почты. Фишинг с возвратом налогов может нанести серьезный вред, поскольку обычно от вас требуют предоставить номер СНИЛС, ИНН, а также информацию о банковском счете.
Как работает фишинг в Сети
В профессиональной интерпретации фишинг (phishing attack) – это разновидность кибератак, где злоумышленники представляются юрлицами, представителями бизнеса либо какими-то специалистами. Под прикрытием разных причин и через чётко выстроенную схему организации действий жертвы они обманывают и собирают конфиденциальные сведения.
Преимущественно работа фишинговых интернет-атак выстраивается на базе электронных рассылок с задействованием специально сформированных писем. В тексте, редко в видеоролике мошенник посредством аргументированного убеждения склоняет пользователей к предоставлению конфиденциальных сведений.
Цели фишеров (исполнители атаки) крайне разнообразные – начиная от простого получения файлов с ПК, заканчивая многосложными методами овладения реквизитами и паролями банковских карт. В любом случае злоумышленник точно знает, что ему требуется, поэтому работа ведётся именно в данном направлении.
Что такое фишинг и фишинговая атака
Фишинг в интернете является комбинацией из психологических манипуляций и использования человеческих ошибок или недостаточной компьютерной грамотности. Тут отсутствуют подходы, реализующие в злонамеренных целях недостатки в программном обеспечении либо аппаратные баги. Этот аспект определяет принадлежность фишинга к категории социально-инженерного воздействия!
Обычно здесь осуществляются схемы двух типов:
Результатом данных мероприятий в 94,73% является хищение денег. Причём жертвы часто выявляют пропажу слишком поздно. Уже бывает невозможно вернуть средства, отменить операции или быстро заблокировать серии транзакций.
Анализ тела письма
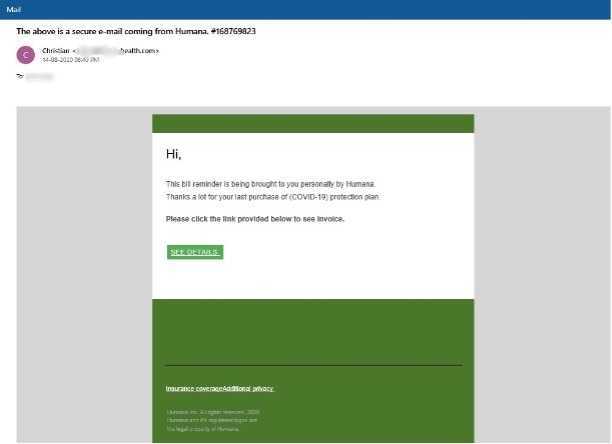
Фишинговое письмо на тему COVID-19
Спамер представляется поставщиком услуг медицинского страхования. Письмо содержит информацию о счете на оплату страховки на случай заболевания COVID-19, которую жертва якобы заказала недавно.
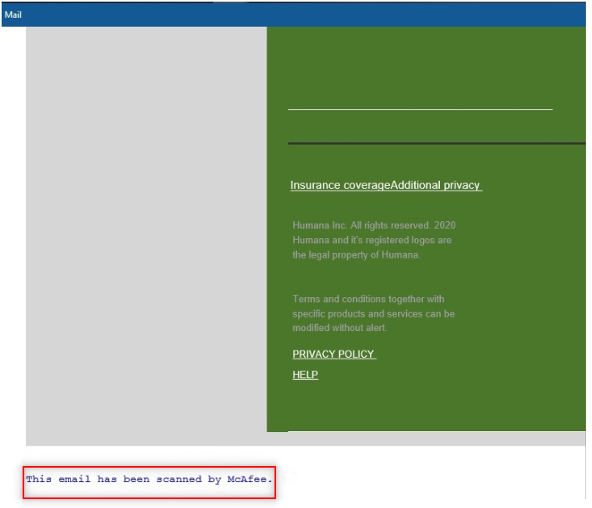
Фишинговое письмо на тему COVID-19 (продолжение)
Кроме того, в конце сообщения имеется строка «Это письмо было проверено McAfee». Благодаря этому письмо выглядит безопасным.
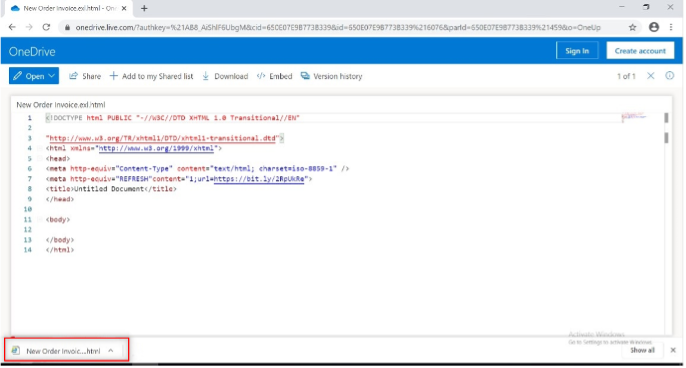
Однако если мы наведем курсор мыши на кнопку «Подробнее» (See Details), то увидим ссылку на сервис OneDrive. Вместо того чтобы нажать эту ссылку, скопируем ее и откроем в браузере.
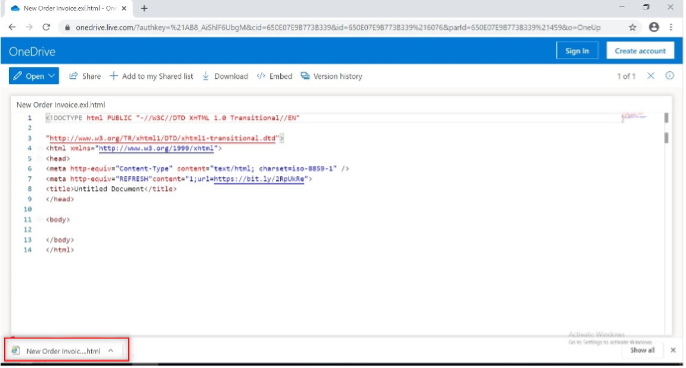
Скачанный по ссылке OneDrive файл HTML
Независимый переход по ссылкам из спама и фишинговых писем () лучше выполнять в изолированной среде. Если у тебя нет такой среды, поставь виртуалку или воспользуйся сервисом кросс‑браузерного тестирования, например Browserling.
Ссылка ведет на HTML-страницу, которая редиректит нас на другой сайт:
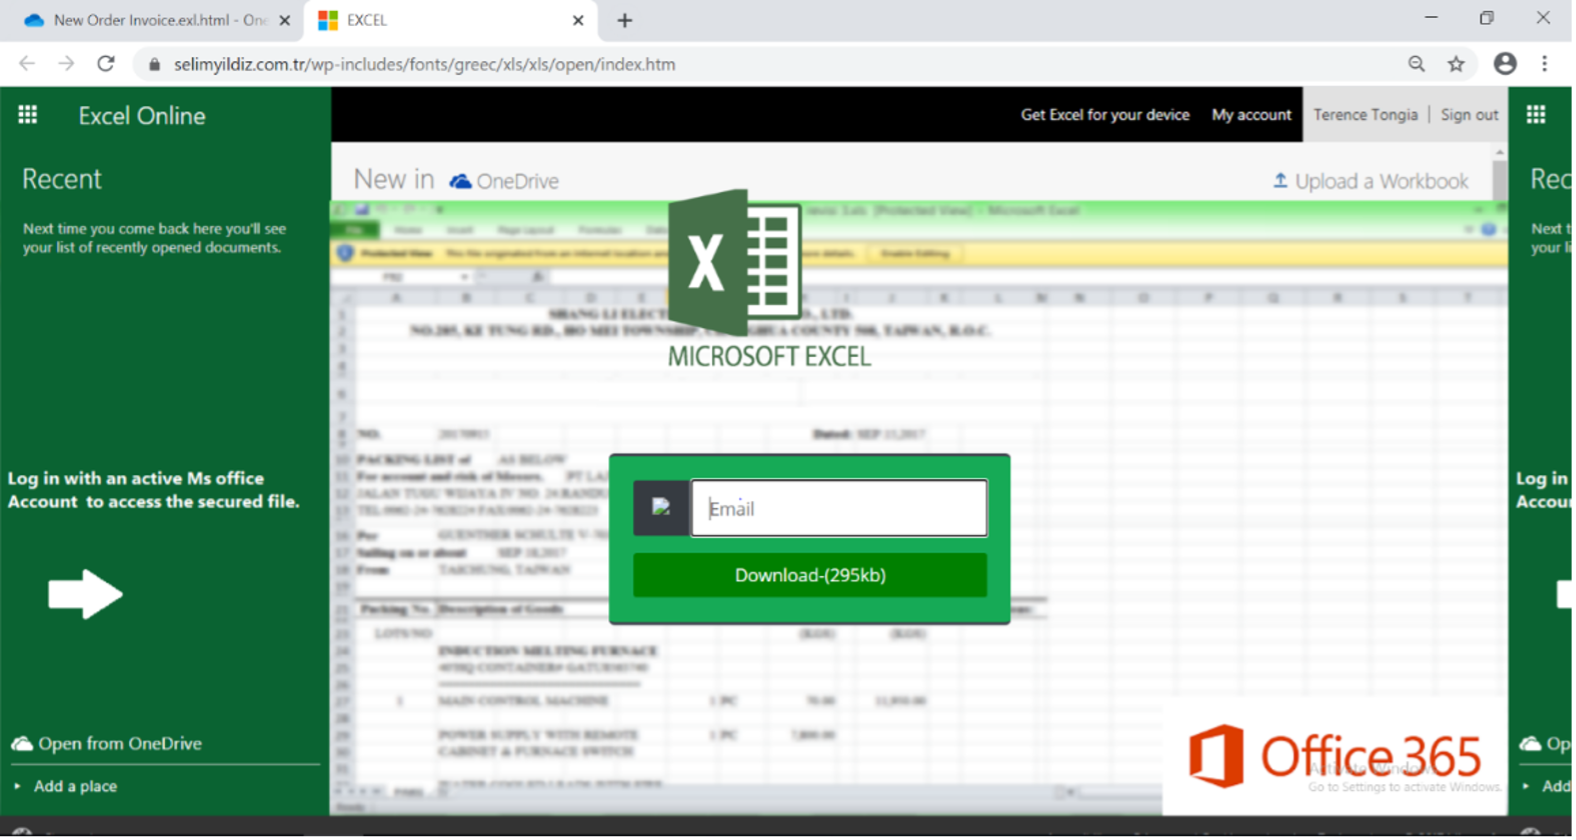
Фальшивая страница входа в Office 365
Эта веб‑страница похожа на страницу онлайн‑приложения Microsoft Excel с запросом доступа к Office 365 для скачивания документа.
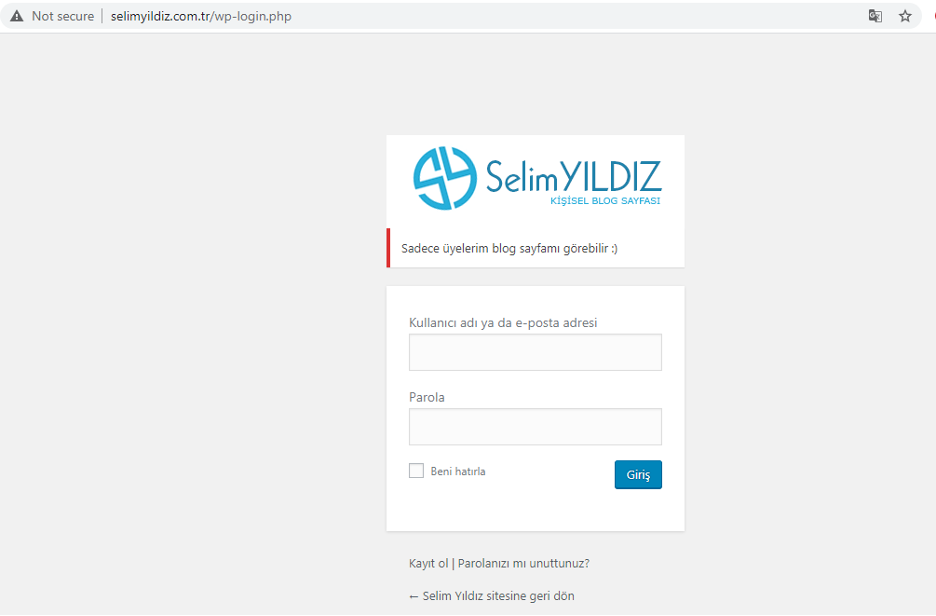
Панель администратора WordPress сайта selimyildiz.com.tr
Чтобы проверить подлинность страницы, сократим URL до уровня домена и выполним загрузку. Домен переадресует нас на страницу входа в панель администрирования сайта под управлением WordPress. Собственно, уже на этом этапе становится очевидным, что мы имеем дело с фишингом.
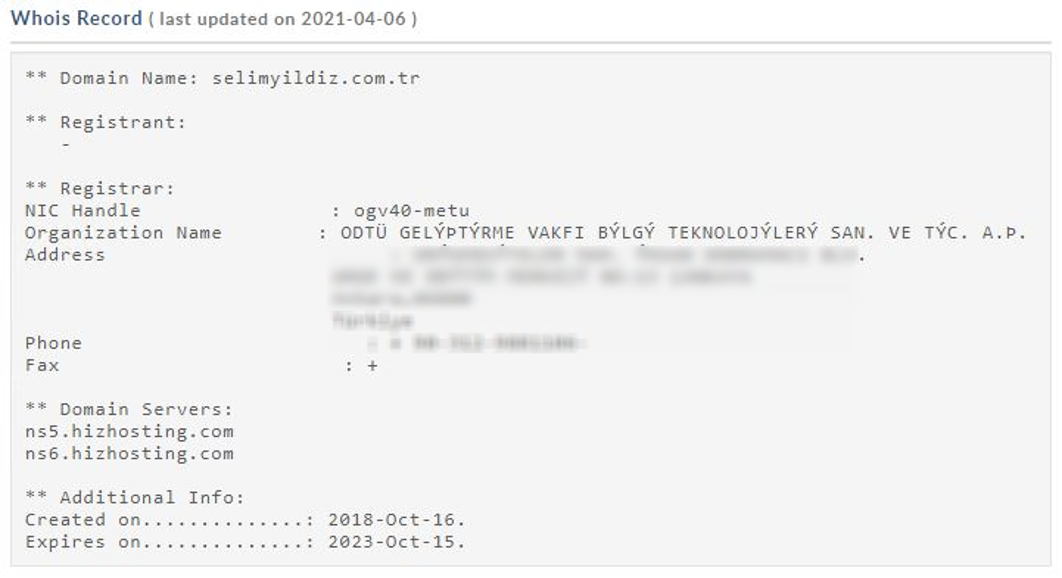
Информация whois о сайте selimyildiz.com.tr
Согласно данным службы whois, домен не был зарегистрирован Microsoft и соответствует публичному IP-адресу 2.56.152.159, который также не принадлежит Microsoft. Эти данные явно свидетельствуют о том, что открытый по ссылке сайт создан мошенниками.
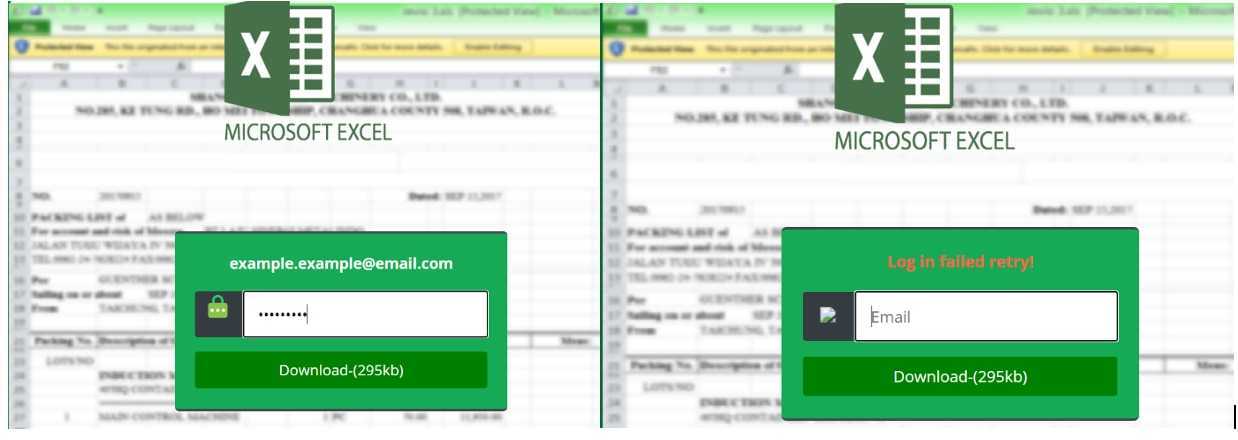
Попытка входа с произвольными реквизитами для аутентификации
Для проверки поведения сайта вернемся на страницу входа, введем произвольный логин и пароль и попытаемся скачать счет. Как и ожидалось, страница выдает ошибку, а указанные данные из формы благополучно ушли злоумышленникам.
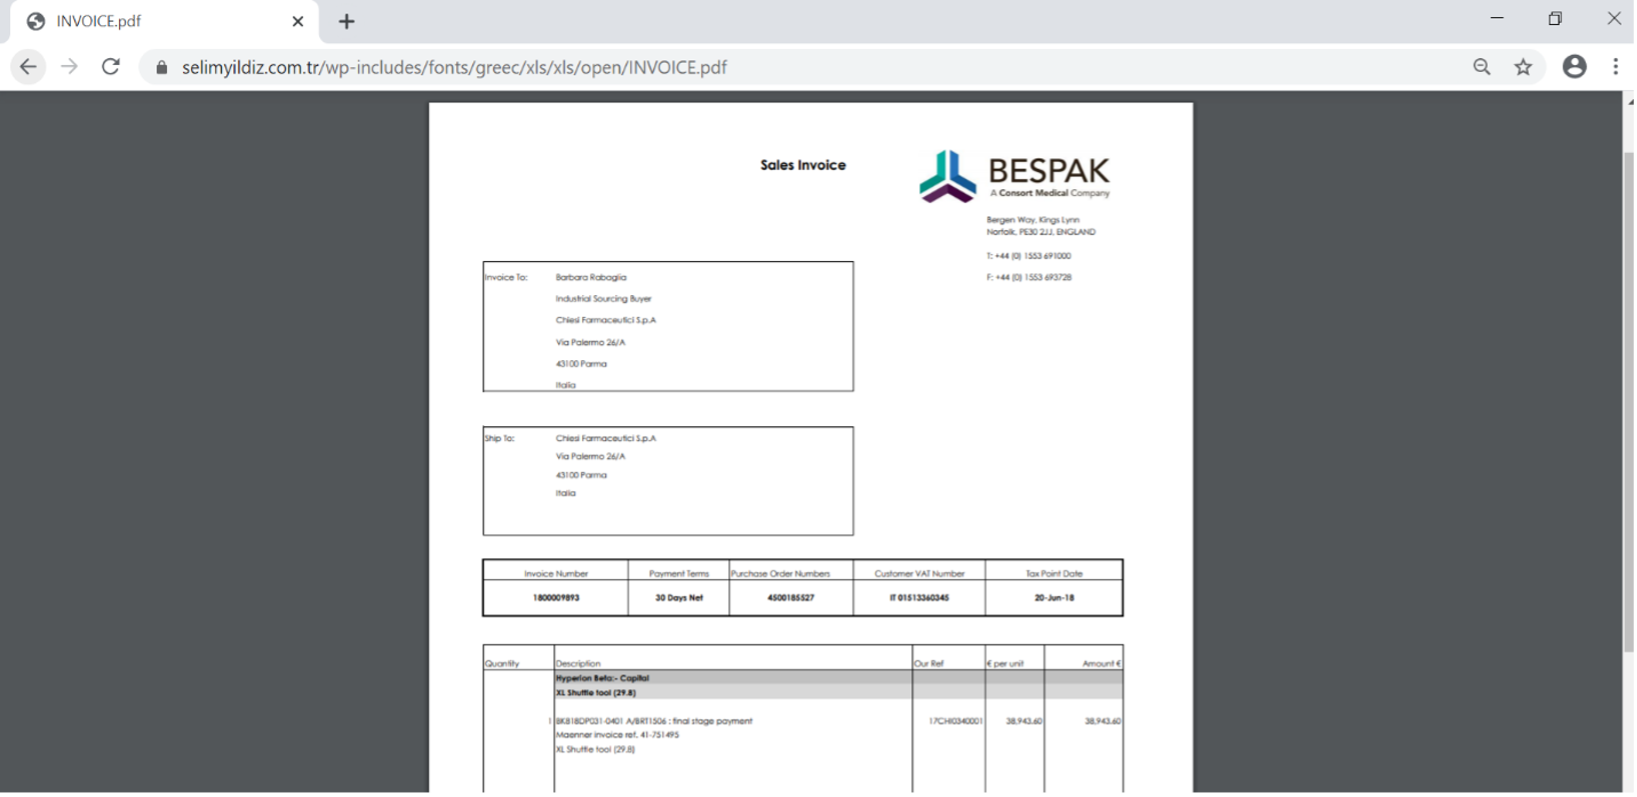
Фальшивый счет для привлечения внимания
Итак, теперь мы знаем, что это поддельный сайт. Что делать дальше? Чтобы проверить функцию аутентификации, вновь введем произвольные реквизиты. Теперь они приняты! На этот раз браузер открывает в формате PDF счет, который выглядит подлинным, отправленным некой медицинской компанией.
Однако к тому времени, когда жертва поймет, что это фальшивый счет, ее логин и пароль будут уже похищены.

Голосовой фишинг
Вишинг (vishing) — разговор по телефону, который может разделить вашу жизнь на «до» и «после». Схема такая: преступник звонит жертве, давит на нее и создает повышенное чувство срочности, чтобы человек сообщил конфиденциальные данные.
Последние годы злоумышленники часто представляются сотрудниками банков и предлагают оформить кредит с выгодным процентом или угрожают блокировкой карты, а позже требуют сообщить смс-код или оформить подозрительный перевод.
К слову, согласно данным от «Лаборатории Касперского» за 2022 год вызовы с неизвестных номеров с подозрением на мошенничество поступали 41% россиян.
Почему это работает? Мошенники виртуозно давят на доверие. Они знают не только ваше имя, но фамилию и отчество, ваш банк, а некоторые «специалисты» еще и цифры карты назовут. Но немногие знают, что первые восемь цифр узнать не так уж и сложно.
Например, первая цифра в номере пластиковой карты означает код платежной системы (карты Visa начинаются на цифру «4», а Mastercard — на «5»). Вторая, третья и четвертая цифры — номер банка, который выпустил пластиковую карту. Пятая и шестая цифра указывают на дополнительную информацию об организации, а седьмая и восьмая цифры в номере — обозначение программы банка, по которой он выдал карточку.
Как понять, что вам позвонил мошенник
Банки никогда не звонят сами и не спрашивают по телефону у клиентов:
- полный номер карточки;
- срок ее действия;
- CVC/CVV;
- кодовое слово, код из СМС-сообщения;
- логин и пароль к личному кабинету на сайте или в приложении.
Эти данные должны знать только вы и ни при каких обстоятельствах никому нельзя их сообщать.
Как фишинг может навредить вашему бизнесу
Помните нигерийского принца, который спамил всех и просил помочь ему вывести свое наследство из Нигерии? Так вот, эти ребята никуда не пропали и даже перевели свой «бизнес» на другой уровень. Последние несколько лет они активно атакуют коммерческие структуры. Так, например, на их удочку попался один из моих приятелей, владелец небольшой консалтинговой компании в Европе.
Через несколько дней с моим приятелем связался его корейский подрядчик, чтобы уточнить, почему не было оплаты по договору.
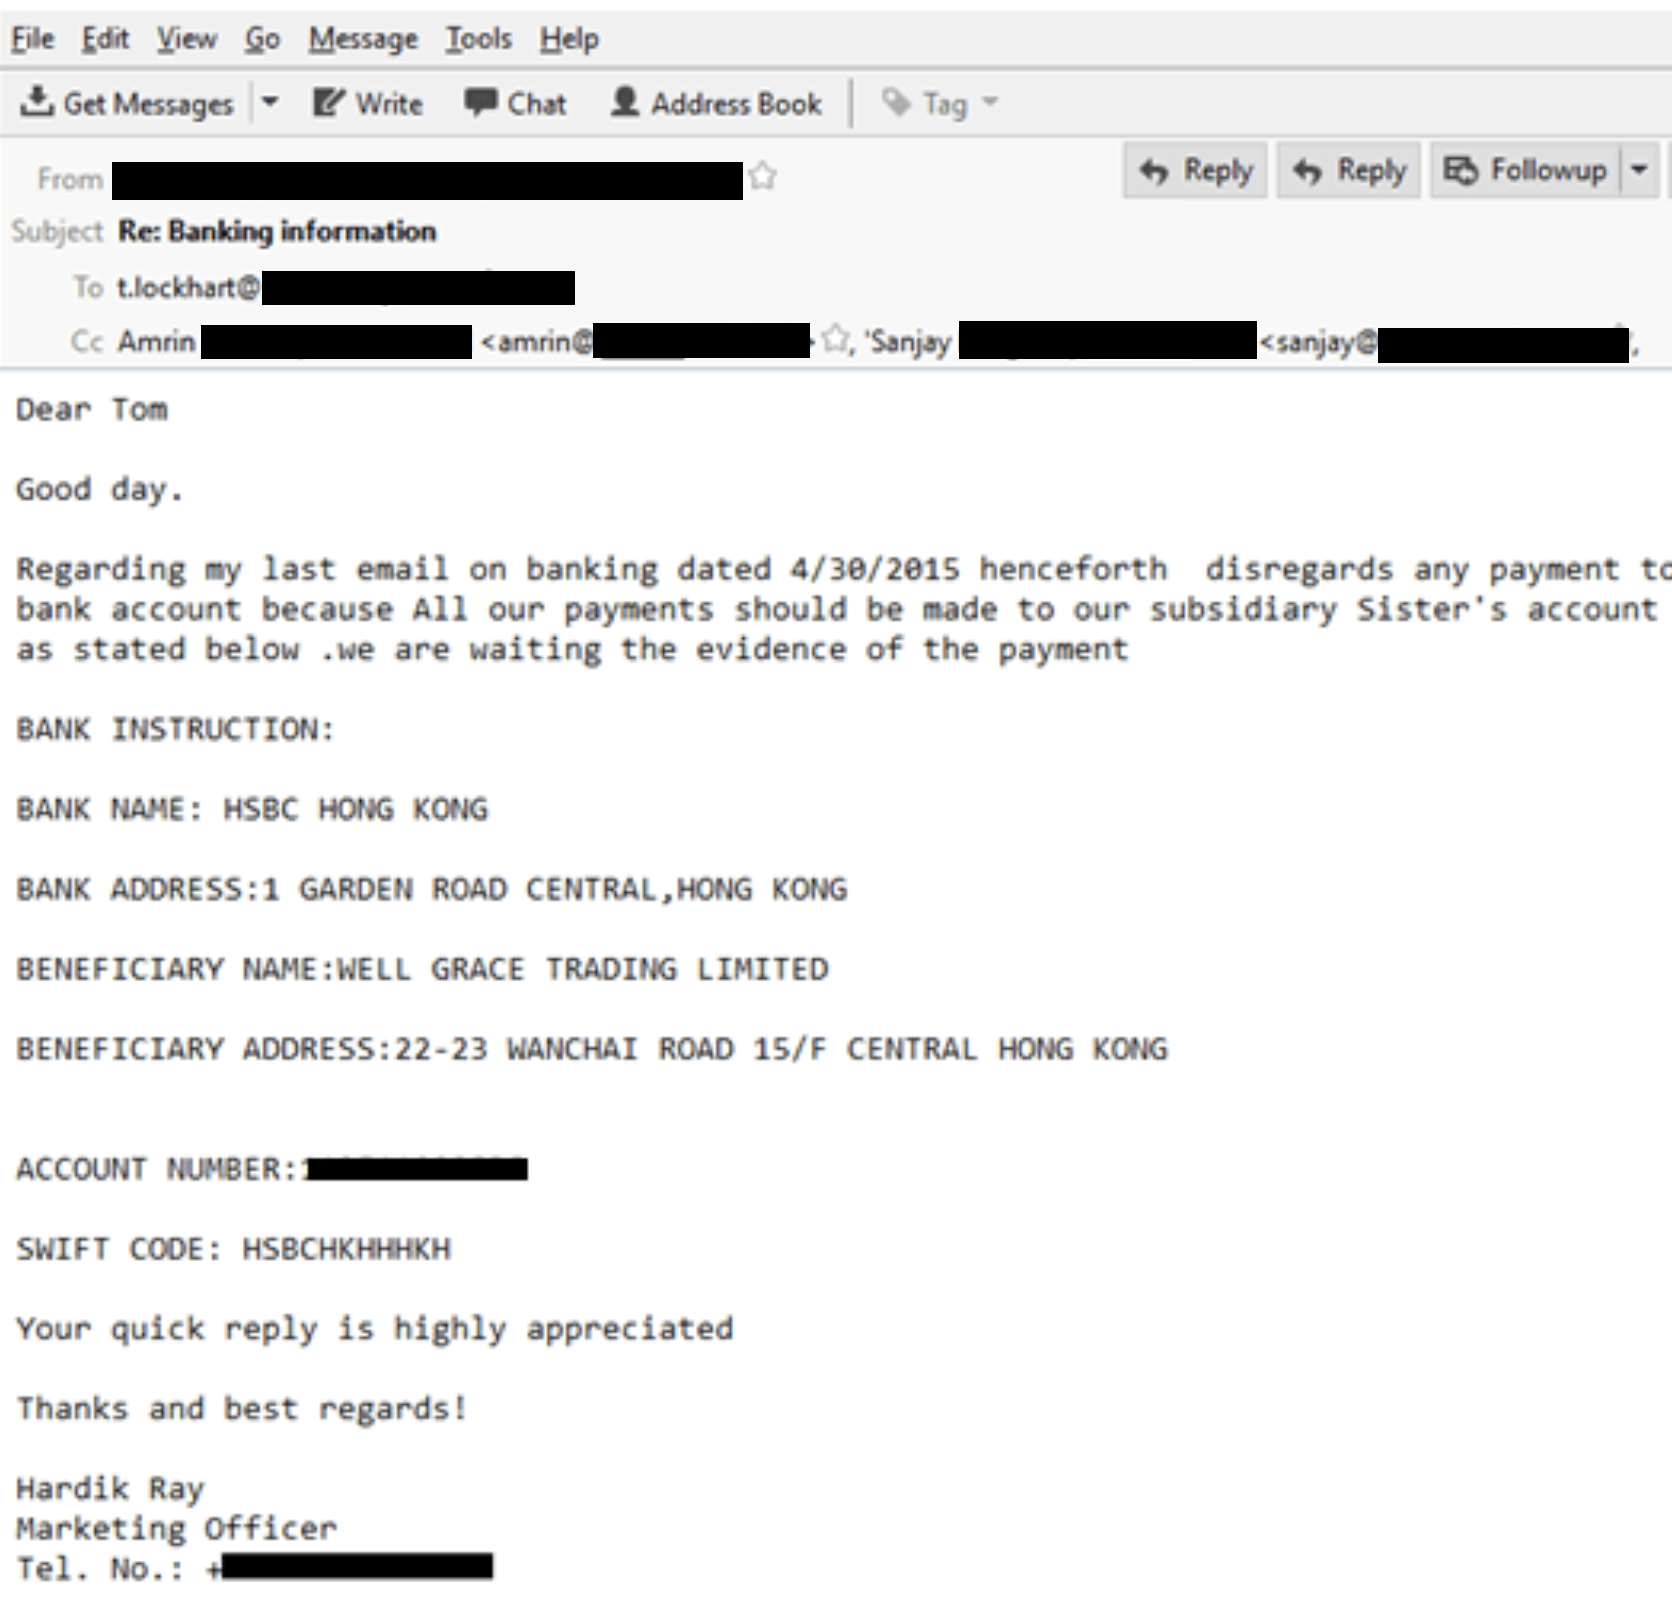
Пример поддельного письма с банковскими данными мошенников
Компания обратилась в полицию, но те развели руками и обещали связаться с отделением в Гонконге, куда были переведены деньги. Банк не смог предоставить никакой информации, сославшись на банковскую тайну. После этого приятель связался со мной и попросил посоветовать что-нибудь или хотя бы объяснить, как такое могло произойти.
Запускаем рассылку и развиваем атаку
Существуют общедоступные инструменты для распространения писем — самые известные из них GoPhish и PhishKiller, но в последнее время мы используем фишинговый модуль, встроенный в разработанную нами обучающую платформу. Работает не хуже и заодно таким образом мы демонстрируем потенциальным заказчикам одну из ее функций.
Затем мы проверяем данные, собранные с фишингового портала, на валидность. Для этого берем несколько десятков случайных пар логин-пароль и с их помощью пытаемся авторизоваться в доступных снаружи сервисах — почте, чатах, VPN.
Странно, но даже если люди в какой-то момент осознают, что попались на удочку, они не всегда сразу меняют пароль. Более того, к нам регулярно приходят ответные письма с жалобами на неработающую авторизацию на фишинговом портале.
Такие кейсы особенно опасны, так как доверчивого сотрудника достаточно просто уговорить установить «диагностическую утилиту», с помощью которой злоумышленник получит удаленный доступ к компьютеру.
Фишинг в России
В сентябре 2019 года эксперты проекта ОНФ «За права заемщиков» назвали пять мошеннических схем, которые чаще всего применялись в 2019 году. На первом месте (34% упоминаний) оказался фишинг, цель которого — получить доступ к логинам и паролям пользователя. Классический пример фишинга — вредоносные ссылки. К его разновидностям также относятся реклама на видеохостингах, обещающая оплату за участие в опросах, и звонки от имени банков.
Сообщается, что всего авторы рейтинга проанализировали около 50 тысяч сообщений граждан и более 20 тысяч публикаций в СМИ и других открытых источниках.
В 2020 году во время пандемии коронавируса количество краж с банковских карт пользователей выросло в шесть раз, сообщала компания Group-IB, которая специализируется на предотвращении кибератак. По словам экспертов, мошенники заманивают пользователей на фишинговые сайты, где покупатели вводят платежные данные. Злоумышленники используют эти данные для обращения к публичным p2p-сервисам банков и перевода денег на свои счета.
Что такое фарминг
Классический фишинг со ссылками на сомнительные ресурсы постепенно становится менее эффективным. Опытные пользователи веб-сервисов обычно уже осведомлены об опасности, которую может нести ссылка на подозрительный сайт и проявляют осмотрительность, получив странное письмо или уведомление. Заманить жертву в свои сети становится все труднее.
В качестве ответа на снижение результативности традиционных атак злоумышленниками был придуман фарминг — скрытое перенаправление на мошеннические сайты.
Суть фарминга состоит в том, что на первом этапе в компьютер жертвы тем или иным образом внедряется троянская программа. Она зачастую не распознается антивирусами, ничем себя не проявляет и ждет своего часа. Вредонос активируется лишь тогда, когда пользователь самостоятельно, без всякого внешнего воздействия, решает зайти на интересующую преступников страницу в интернете.
Чаще всего это сервисы онлайн-банкинга, платежные системы и прочие ресурсы, осуществляющие денежные транзакции. Здесь-то и происходит процесс подмены: вместо проверенного, часто посещаемого сайта хозяин зараженного компьютера попадает на фишинговый, где, ничего не подозревая, указывает нужные хакерам данные. Делается это с помощью изменения кэша DNS на локальном компьютере или сетевом оборудовании. Такой вид мошенничества особенно опасен из-за трудности его обнаружения.
Механизмы фишинга
Главный вектор атаки фишинга направлен на самое слабое звено любой современной системы безопасности – на человека. Далеко не всегда клиент банка точно знает, какой адрес является правильным: mybank.account.com или account.mybank.com? Злоумышленники могут использовать и тот факт, что в некоторых шрифтах строчная i и прописная L выглядят одинаково (I = l). Такие способы позволяют обмануть человека с помощью похожей на настоящую ссылки в электронном письме, при этом даже наведение курсора мыши на такую ссылку (с целью увидеть настоящий адрес) не помогает. В арсенале злоумышленников есть и другие средства от банальной подмены в локальной базе IP-адресов реального адреса на поддельный (в ОС Windows XP, например, для этого достаточно отредактировать файл hosts) до фарминга.
Ещё один вид мошенничества – подмена веб-страницы локально, «на лету». Специальный троян, заразивший компьютер пользователя, может добавлять в отображаемый браузером сайт дополнительные поля, отсутствующие на оригинальной странице. Например, номер кредитной карты. Конечно, для успешного проведения такой атаки надо знать банк или платёжную систему, которыми пользуется жертва. Именно поэтому тематические базы электронных адресов пользуются большой популярностью и являются на чёрном рынке ликвидным товаром.
Нежелающие нести дополнительные расходы фишеры просто направляют свои атаки на наиболее популярные сервисы – аукционы, платёжные системы, крупные банки – в надежде, что случайный получатель спамового письма имеет там учётную запись. К сожалению, надежды злоумышленников зачастую оправдываются.
Сводка с полей
2020 год был отмечен ростом онлайн-продажи в связи с пандемией Covid 2019, это, в свою очередь, послужило новой волной для мошенников, применяющих фишинг-атаки для незаконного заработка.
Например, вендор Check Point в одном из своих отчетов сообщает, что только в ноябре 2020 года — количество фишинговых кампаний увеличилось более чем в 2.5 раза по сравнению с октябрем 2020 года.
Безусловно, это связано с мировыми распродажами, такими как: Черная пятница , Киберпонедельник и т.д. Предлагаю рассмотреть одну из фишинговых кампаний более подробно.
Разбор атаки
Тема письма: Cyber Monday | Only 24 Hours Left!
На первый взгляд, мы получили легитимную рассылку, приглашающую нас осуществить покупки украшений на сайте Pandora. Но замечаем несоответствие:
Именно эта массовая фишинг-атака была адресована пользователям из США, Англии и Болгарии, но в целом такой подход используется по всему миру. Какие шаги можно предпринять, чтобы ваши покупки на новогодние праздники не закончились обманом ?
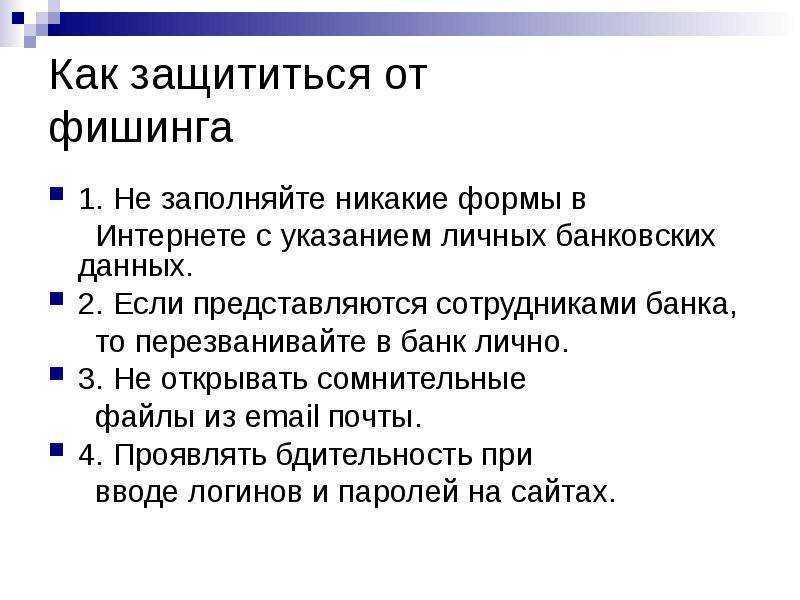
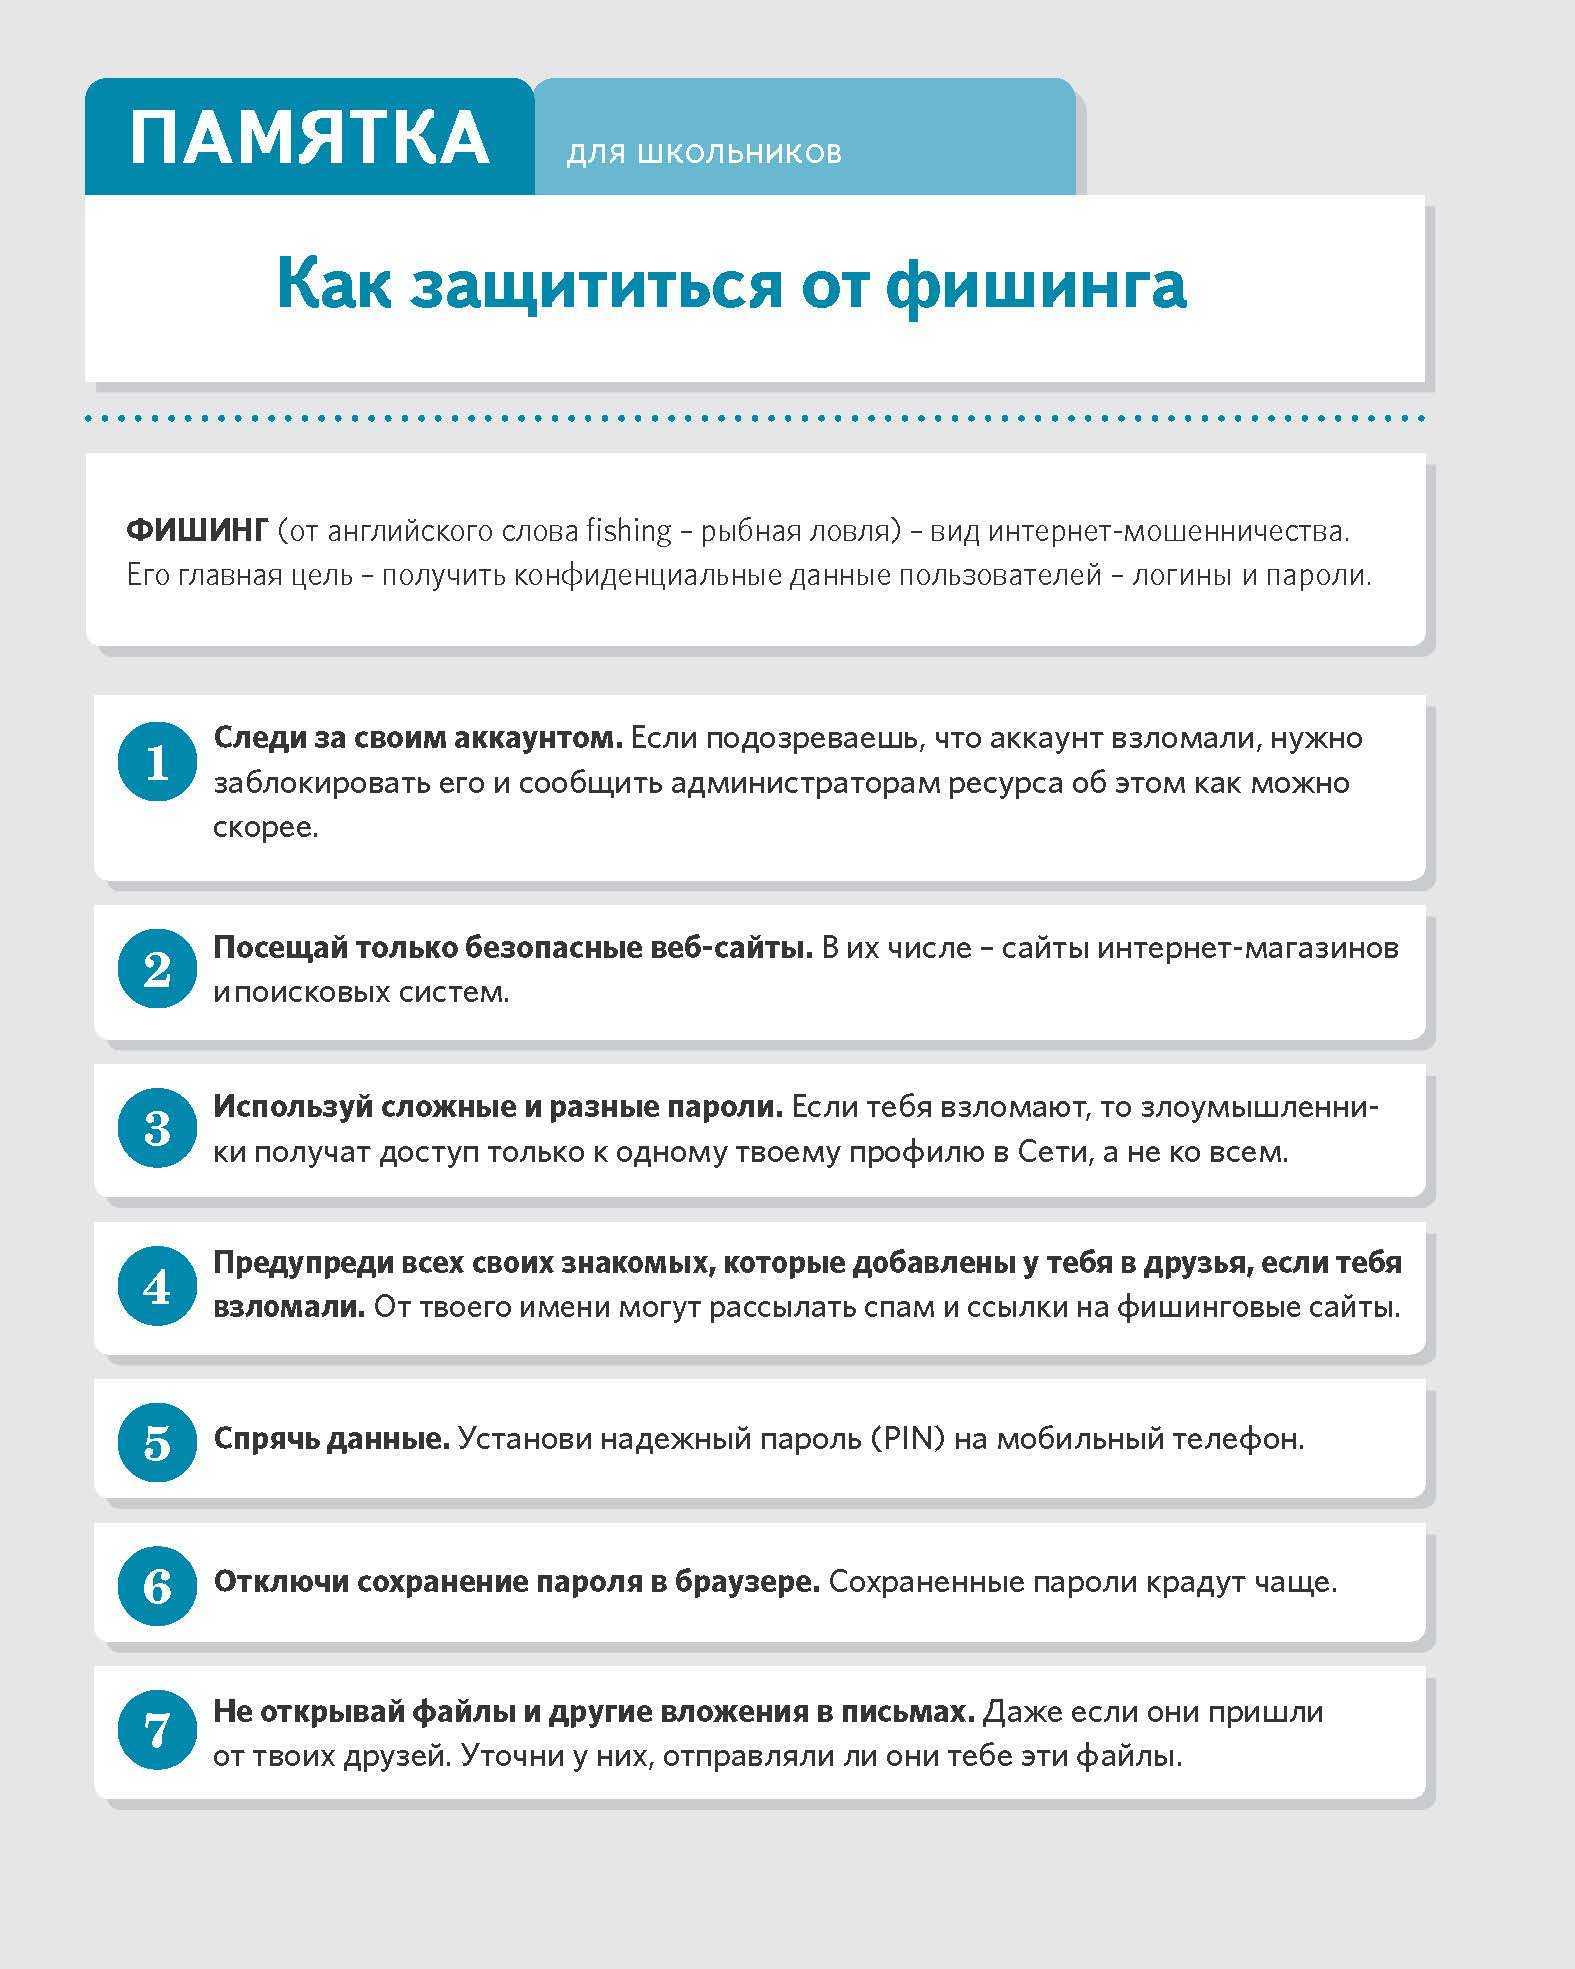
Бесплатный сыр бывает только в мышеловке. При покупке того или иного товара нужно объективно оценивать его стоимость, например, если вам предлагают новый Iphone со скидкой 80%, скорее всего, это обман.
Не используйте одни и те же учетные данные. Многие пользователи регистрируются с одним логином и паролем, если злоумышленник получает ваши аутентификационные данные, он имеет доступ ко всем вашим сервисам.
Будьте осторожны при получении письма о смене пароля. Данный подход активно используется для изъятия ваших персональных данных (логин , пароль ). Рекомендуется в случае необходимости смены пароля делать процедуру непосредственно с самого сайта, потому что в полученном письме вы можете быть перенаправлены на фейковый ресурс.
Социальная инженерия важна
Обращайте внимание на стиль написания полученного письма (синтаксические и орфографические ошибки и прочее).
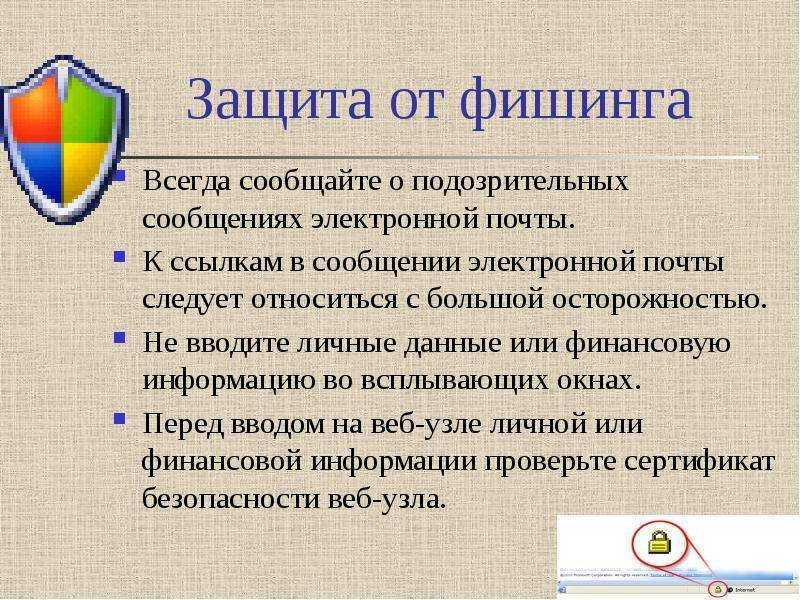
HTTPS наше всё. Когда вы переходите на различные ресурсы, обращайте внимание на протокол, который они используют. На сегодняшний день уже более 80% сайтов перешли на шифрованное соединение (HTTPS), если вдруг вам предлагают вводить данные вашей банковской карты и на сайте авторизации используется HTTP — первый сигнал о том, чтобы вы ничего не вводили и покинули ресурс.
Что значит антифишинг?
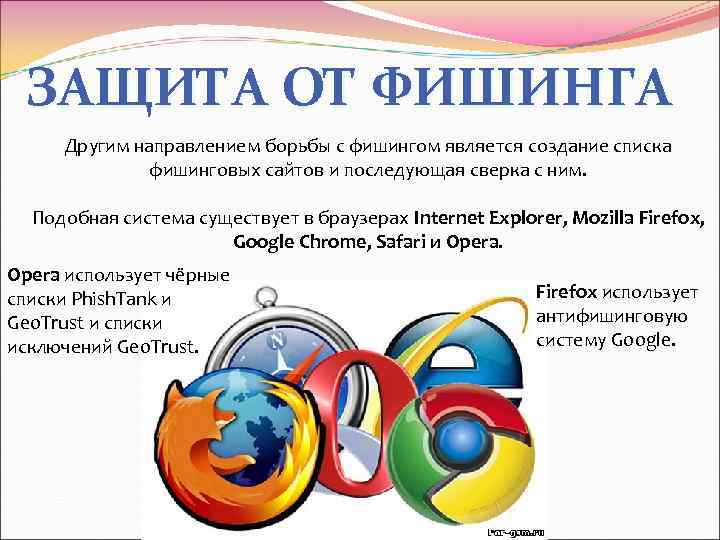
Функция Антифишинг позволяет сравнивать URL-адреса с базой данных известных фишинговых сайтов. Если найдено соответствие, соединение с URL-адресом прекращается, и появляется сообщение с предупреждением об опасности.
Что относится к фишингом атакам?
Фишинг – это тип кибер-преступления, при котором преступники выдают себя за надежный источник в Интернете, чтобы вынудить жертву передать им личную информацию (например, имя пользователя, пароль номер банковской карты и пр.).
Что такое голосовой фишинг?
Письма, которые якобы отправлены из банка, могут сообщать пользователям о необходимости позвонить по определённому номеру для решения проблем с их банковскими счетами. Эта техника называется вишинг (голосовой фишинг).
Что такое фишинг?
Фишинг – это совокупность методов, позволяющих обмануть пользователя и заставить его раскрыть свой пароль, номер кредитной карты и другую конфиденциальную информацию. Чаще всего злоумышленники выдают себя за представителей известных организаций в электронных письмах или телефонных звонках.
Как называется сайт визуально идентичный официальному но созданный с целью совершения мошеннических действий?
Как называется сайт, визуально идентичный официальному, но созданный с целью совершения мошеннических действий? Сайты-двойники — это фишинговые клоны веб-сайтов, которые полностью копируют дизайн оригинала. Иногда кроме дизайна копируется функционал веб-сайта, например, вход в личный кабинет.
Что является наиболее явным признаком фишинговой атаки?
Наиболее распространенной формой фишинга является массовая рассылка, когда кто-то отправляет электронное письмо, выдавая себя за другого, и пытается обмануть получателя, предлагая выполнить действия, обычно подразумевающие вход на веб-сайт или загрузку вредоносного программного обеспечения.
Что происходит при фишинговой атаке?
При фишинговой атаке злоумышленники пытаются обманом получить у вас чувствительную информацию. Их цель — украсть логины и пароли, данные кредитных карт и чувствительную корпоративную информацию. Также злоумышленники могут заразить компьютеры вредоносными программами.
Что делают фишеры?
Этот вид мошенничества так и называется — фишинг. То есть рыбалка, ловля на крючок. Обычно преступники сначала цепляют человека за живое: запугивают потерей денег или завлекают супервыгодой, пробуждают любопытство или сочувствие. Затем выманивают личные данные, реквизиты счета или карты.
Как понять что сайт фишинговый?
Вы можете узнать, является ли сайт фишинговым, проверив домен в адресной строке и сравнив его с изначальным адресом домена. Фишинговые сайты очень часто используют похожие домены для обмана пользователей. Например, ваш домен выглядит так: mywixsite.com. Домен фишингового сайта может выглядеть так mywi ixsite.com.
Как работает фишинг сайт?
В текст письма или сообщения они добавляют ссылку, которая вместо обещанных викторин и видео ведет на фишинговый сайт. Его создают специально для этой аферы, чтобы собирать личные и платежные данные пользователей. В некоторых случаях при переходе по ссылке загружается вирус, который ворует данные с вашего устройства.
Как устроен фишинг?
Как работает фишинг Обычно для фишинга используются электронные письма или реклама, а также поддельные сайты, имитирующие ресурсы, которые уже знакомы посетителям. Например, мошенники могут отправить вам письмо, имитирующее письмо из вашего банка с просьбой подтвердить номер вашего счета.
Чем направленный фишинг отличается от обычного?
Распространение атак направленного фишинга связанно с их эффективностью и слабой возможности традиционных решений по безопасности противостоять им. В то время как обычная фишинговая атака рассылается массово, атаки направленного фишинга (spear phishing) проводятся против конкретных субъектов.
Что такое фишинг и скимминг?
Фишинг и скимминг — это виды мошенничества с платежными картами. Фишинг — кража любых персональных данных, владение которыми позволяет преступникам получать выгоду. Это серии и номера паспортов, реквизиты банковских карт и счетов, пароли для входа в электронную почту, платежную систему и аккаунты в социальных сетях.
Какая цель фишинговой атаки?
Цель фишинга — получение ценных данных пользователей, которые могут быть проданы или использованы для вредоносных целей, таких как вымогательство, похищение денег или личных данных.
Что происходит при фишинге?
Фишинг (англ. phishing, от fishing — рыбная ловля, выуживание и password — пароль) — вид интернет-мошенничества, цель которого — получить идентификационные данные пользователей. Сюда относятся кражи паролей, номеров кредитных карт, банковских счетов и другой конфиденциальной информации.
Что используется в фишинге?
Чаще всего фишинг представляет собой массовые рассылки писем и уведомлений от имени известных брендов, банков, платежных систем, почтовых сервисов, социальных сетей. Такие письма, как правило, содержат логотип, сообщение и прямую ссылку на сайт, внешне неотличимый от настоящего.
Что указывает на фишинг?
Фишинг (phishing) — это вид мошенничества, который направлен на выуживание у вас (от созвучия с fishing — «рыбалка») паролей, логинов и важных, например, платежных, данных.
Источник: toptitle.ru
Эффективные методы борьбы с фишинговыми атаками. Часть I.
Заимствованное слово фишинг (phishing) образовано от английского password – пароль и fishing – рыбная ловля, выуживание. Цель этого вида интернет-мошенничества – обманный увод пользователя на поддельный сайт с тем, чтобы в дальнейшем украсть его личную информацию (логины, пароли, адреса электронной почты и т.п.) или, например, заразить компьютер пользователя, перенаправленного на подложный сайт трояном.
Заражённый компьютер может активно использоваться в ботнет-сетях для рассылки спама, организации DDOS-атак, а так же для сбора данных о пользователя и отправки их злоумышленнику. Спектр применения «выуженной» у пользователя информации достаточно широк.
В последние годы активное распространение Интернет-мошенничеств привело к формированию т.н. чёрных рынков со своими заказчиками и исполнителями. Последние отчёты аналитиков говорят о наличии в современном мире сложной вирусной «экосистемы». Так, основная масса вирусов и троянских программ создавалась в 2008 году с целью последующей продажи. Причём, если по количеству создаваемого вредоносного ПО мировым лидером в 2008 году стал Китай, то по сложности и «инновационности» программ на первом месте оказались российские хакеры и вирусописатели.
Механизмы фишинга
Главный вектор атаки фишинга направлен на самое слабое звено любой современной системы безопасности – на человека. Далеко не всегда клиент банка точно знает, какой адрес является правильным: mybank.account.com или account.mybank.com? Злоумышленники могут использовать и тот факт, что в некоторых шрифтах строчная i и прописная L выглядят одинаково (I = l). Такие способы позволяют обмануть человека с помощью похожей на настоящую ссылки в электронном письме, при этом даже наведение курсора мыши на такую ссылку (с целью увидеть настоящий адрес) не помогает. В арсенале злоумышленников есть и другие средства от банальной подмены в локальной базе IP-адресов реального адреса на поддельный (в ОС Windows XP, например, для этого достаточно отредактировать файл hosts) до фарминга.
Ещё один вид мошенничества – подмена веб-страницы локально, «на лету». Специальный троян, заразивший компьютер пользователя, может добавлять в отображаемый браузером сайт дополнительные поля, отсутствующие на оригинальной странице. Например, номер кредитной карты. Конечно, для успешного проведения такой атаки надо знать банк или платёжную систему, которыми пользуется жертва. Именно поэтому тематические базы электронных адресов пользуются большой популярностью и являются на чёрном рынке ликвидным товаром.
Нежелающие нести дополнительные расходы фишеры просто направляют свои атаки на наиболее популярные сервисы – аукционы, платёжные системы, крупные банки – в надежде, что случайный получатель спамового письма имеет там учётную запись. К сожалению, надежды злоумышленников зачастую оправдываются.
Традиционные методы противодействия
Возникшие с появлением фишинга угрозы потребовали внедрения адекватных мер защиты. В рамках данной статьи будут рассмотрены как уже широко распространённые способы противодействия фишингу, так и новые эффективные методы.
Разделение это весьма условно: к традиционным отнесём хорошо известные (в том числе и самим злоумышленникам) способы противодействия фишингу и проанализируем их эффективность в первой части данной статьи.
Уникальный дизайн сайта
Суть этого метода такова: клиент, например, банка при заключении договора выбирает одно из предложенных изображений. В дальнейшем при входе на сайт банка ему будет показываться именно это изображение. В случае если пользователь его не видит или видит другое, он должен покинуть поддельный сайт и немедленно сообщить об этом службе безопасности. Предполагается, что злоумышленники, не присутствовавшие при подписании договора, априори не смогут угадать правильное изображение и обмануть клиента.
Однако, на практике этот способ не выдерживает критики. Во-первых, для того, чтобы показать пользователю его картинку, его сначала надо «узнать», т.е. идентифицировать, например, по логину, который он ввёл на первой странице сайта банка. Злоумышленнику не составляет труда подготовить поддельный сайт, чтобы узнать эту информацию, а для самого пользователя – эмулировать ошибку связи. Теперь достаточно обратиться на реальный сервер, ввести украденный логин и подсмотреть правильное изображение.
Другой вариант – выдать клиенту фальшивое предупреждение об истечении срока действия его изображения и предложить выбрать новое .
Одноразовые пароли
Классические пароли являются многоразовыми: пользователь вводит один и тот же пароль каждый раз при прохождении процедуры аутентификации, не меняя его порой годами. Перехваченный злоумышленником этот пароль может неоднократно использоваться им без ведома хозяина.
В отличие от классического одноразовый пароль используются только один раз. При каждом запросе на предоставление доступа пользователь вводит новый пароль.
Для этого используются, в частности, специальные пластиковые карточки с нанесённым защитным слоем. Клиент банка каждый раз стирает очередную полоску и вводит нужный одноразовый пароль. Всего на карточку стандартного размера помещается около 100 паролей, что при интенсивном использовании услуг телебанкинга требует регулярной замены носителя.
Более удобными, но дорогими, представляются специальные устройства – генераторы одноразовых паролей. Они могут иметь разный внешний вид и принцип действия. В основном различают два типа генерации – по времени, когда текущий одноразовый пароль отображается на экране и периодически (например, раз в две минуты) меняется или по событию, когда новое значение генерируется каждый раз при нажатии пользователем на кнопку устройства.
Являясь более безопасным, чем классическая парольная аутентификация, такой метод, тем не менее, оставляет злоумышленнику определённые шансы на успех. Например, аутентификация с использованием одноразовых паролей не защищена от атаки «человек посередине» – man in the middle.
Суть этой атаки состоит во вклинивании в информационный обмен между пользователем и сервером, когда злоумышленник «представляется» пользователю сервером и наоборот. Вся информация от пользователя передаётся серверу, в частности и введённый им одноразовый пароль, но уже от имени злоумышленника. Сервер, получив правильный пароль, разрешает доступ к закрытой информации. Не вызывая подозрений, злоумышленник может позволить пользователю поработать, например, со своим счётом, пересылая ему всю информацию от сервера и обратно, но при завершении пользователем своего сеанса работы не разрывать связь с сервером, а совершить нужные транзакции якобы от имени пользователя.
Чтобы не терять время в ожидании завершения сеанса пользователя злоумышленник может просто имитировать ошибку связи и не позволять работать со своим счётом. В зависимости от используемого метода генерации перехваченный одноразовый пароль будет действовать либо в течение короткого времени, либо только для первого сеанса связи, но в любом случае это даёт злоумышленнику успешно провести кражу данных или денег пользователя.
На практике аутентификация с использованием одноразовых паролей сама по себе не используется, для повышения безопасности применяется установление защищённого соединения ещё до аутентификации, например, с использованием протокола SSL.
Односторонняя аутентификация
Использование протокола безопасных соединений SSL (Secure Sockets Layer) обеспечивает защищённый обмен данными между веб-сервером и пользователями. Данный протокол, разработанный в 1996 году компанией Netscape, на сегодня стал одним из самых популярных методов обеспечения защищённого обмена данными в сети Интернет. Протокол SSL, использующий ассиметричный криптографический алгоритм RSA интегрирован в большинство браузеров и веб-серверов, а для реализации защищённого соединения с использованием российской криптографии потребуется дополнительное программное обеспечение, как на сервере, так и на каждом клиентском рабочем месте.
Несмотря на тот факт, что протокол позволяет аутентифицировать не только сервер, но и пользователя, на практике чаще всего применяется только односторонняя аутентификация. Для установления SSL-соединения необходимо, чтобы сервер имел цифровой сертификат, используемый для аутентификации, Сертификат обычно выдаётся и заверяется некоей третьей доверенной стороной, в роли которой выступают удостоверяющие центры (УЦ) или центры сертификации (в западной терминологии), например, компании Thawte, Verisign и др. Роль УЦ заключается в том, чтобы подтверждать подлинность веб-сайтов различных компаний, позволяя пользователям, «поверив» одному единственному удостоверяющему центру, автоматически иметь возможность проверять подлинность тех сайтов, владельцы которых обращались к этому же УЦ.
Список доверенных удостоверяющих центров обычно хранится в реестре операционной системы или в настройках браузера. Именно эти списки и подвергаются атакам со стороны злоумышленника. Действительно, выдав фишинговому сайту сертификат от поддельного удостоверяющего центра и добавив этот УЦ в доверенные, можно не вызывая никаких подозрений у пользователя успешно осуществить атаку.
Конечно, такой способ потребует от фишера больше действий и соответственно затрат, но пользователи, к сожалению, зачастую сами помогают в краже своих данных, не желая разбираться в тонкостях и особенностях использования цифровых сертификатов. В силу привычки или некомпетентности нередко мы нажимаем кнопку «Да», не особо вчитываясь в сообщения браузера об отсутствии доверия к организации, выдавшей сертификат.
К слову можно отметить, что очень похожий способ используют некоторые средства по контролю SSL-трафика. Дело в том, что в последнее время участились случаи, когда сайты, заражённые троянскими программами, и сами трояны используют протокол SSL с тем, чтобы миновать шлюзовые системы фильтрации трафика – ведь шифрованную информацию ни антивирусное ядро, ни система защиты от утечки данных проверить не в состоянии. Вклинивание в обмен между веб-сервером и пользовательским компьютером позволяет таким решениям заменить сертификат веб-сервера на выданный, например, корпоративным УЦ и без видимых изменений в работе пользователя сканировать трафик пользователя при использовании протокола SSL.
URL-фильтрация
В корпоративной среде фильтрация сайтов используется для ограничения нецелевого использования сети Интернет сотрудниками и как защита от фишерских атак. Во многих антивирусных средствах защиты данный способ борьбы с поддельными сайтами вообще является единственным.
Выявлением фишерских сайтов и внесением их в чёрные листы занимаются многие компании от производителей антивирусных решений до банков, платёжных систем и правоохранительных органов. В частности, создаются специальные организации для борьбы с фишерами, такие как Anti Phishing Work Group (APWG).
Совместные мероприятия заинтересованных сторон в тесном сотрудничестве с регистраторами и хостинговыми компаниями позволяют оперативно закрывать поддельные сайты. Согласно отчёту самой APWG за первую половину 2008 года было выявлено 47,324 фишинговых сайтов.
Совместные усилия направлены на максимально быстрое обновление чёрных списков и блокирование работы сайтов злоумышленников. Нельзя не отметить определённые успехи в этом направлении – среднее время жизни фишерского сайта составляет всего 49.5 часов. В том же отчёте, однако, приведены и средние потери пользователей и компаний в результате работы фишерского сайта, они составляют не менее $300 в час. Несложные умножения позволяют сделать вывод о высокой доходности этого вида чёрного бизнеса.
Вполне вероятно, что далеко не все производители средств антивирусной защиты могут похвастаться столь высокой оперативностью в обновлении баз, к тому же многие пользователи не используют никаких средств защиты на своих компьютерах или водят номера кредитных карт и другую конфиденциальную информацию со случайных рабочих мест. Ну и, наконец, не следует забывать, что приведённые данные являются усреднёнными, что означает, что реальные атаки могут наносить существенно больший урон конкретному пользователю или компании, возможно, ставя их на грань банкротства.
Источник: www.aladdin-rd.ru