
В мире криптовалют на каждом шагу происходят мошенничества, от которых страдают тысячи пользователей, и вы можете оказаться в их числе. В первой части этой мини-серии мы говорили о том как вести себя в мире криптовалют, а также о таких важных инструментах, как TokenSniffer и BscScan/Etherscan, которые можно использовать для проверки подлинности токена и избежать скам-ловушек.
Если вы еще не читали первую часть этой статьи, советуем сначала прочитать ее, так как в ней содержится много полезной информации. Найти первую часть можно здесь.
Во второй части мы более подробно рассмотрим инструменты, идеи и стратегии, которые вы можете применить для обнаружения и предотвращения скама при покупке новых токенов на биржах DEX, такие как PancakeSwap и UniSwap.
Скам-токены
При поиске новой криптовалюты для покупки в первую очередь Вы должны понимать, что появление новых токенов – в своем большинстве это скам, если Вы не убедитесь в обратном, так как подавляющее большинство новых токенов с малой капитализацией, скорее всего, будут скамом. Поэтому безопаснее всего просто принять аксиому, утверждающую, что до 99% новых токенов являются скамом, и что большинство проектов – это просто средство для выкачивания денег из вашего кошелька.
Что такое токен? ПРОСТЫМ ЯЗЫКОМ — В какие токены лучше инвестировать? Криптовалюта для новичков
Запуск новых криптовалют всегда заманчив, но может быть чрезвычайно опасен для криптопользователей. Быстрая и легкая нажива – вот причина, по которой некоторые разработчики и криптомошенники так часто выпускают новые токены и монеты. Это легкая добыча, которая приносит огромную прибыль.
Поэтому ВСЕГДА тщательно проверяйте проекты, прежде чем начинать с ними работать!
Дополнительные инструменты для проверки проектов

Контракт токена, он же “смарт-контракт” – это, по сути, “правила” работы токена, и скамеры могут вписать в них всевозможные ловушки, например, функции Mint или ограничение возможности продажи Ханипот(honeypots).
Отличным инструментом для проверки является BSCheck – это бесплатный и простой в использовании сайт, просто вставьте адрес контракта токена на их веб-сайте, и он проведет проверку состояния запрашиваемого контракта и предупредит вас о любых потенциальных проблемах.

BSCheck ищет такие распространенные скамы и проблемы, как:
- Ханипот (Honeypot code): Сканер определит возможность продажи только на определенные кошельки (dev wallets).
- Владелец контракта (Contract owner): Если владелец контракта все еще существует, то он может изменить код в любое время. Отказ от права собственности на контракт – это распространенный способ показать, что владелец не замышляет ничего коварного.
- Информация о кошельке разработчика (Developer wallet info): Сколько токенов принадлежит разработчикам и членам команды? Это важно, потому что, если они владеют большинством процентов токенов, то теоретически они могут “разграбить” проект, выбросив свои токены в продажу.
ПРИМЕЧАНИЕ: Если разработчики и члены команды владеют большой долей токенов, это не всегда означает, что это скам, но этот факт нельзя игнорировать.
Проверка контракта вручную
Зайдите на сайт BscScan или Etherscan и проверьте исходный код контракта

Первое, что вам необходимо проверить, это “Compiler Version” – большинство мошенников используют более старую версию компилятора, обычно это v0.5.17 (для токенов BEP-20).
Обратите внимание, что со временем это может измениться, просто имейте в виду, что скамеры могут использовать более старые версии компилятора. Более того, если токен сделан на новейшей или более новой версии компилятора, это еще не значит, что это не скам!
Как вы можете видеть на рисунке выше, PUG_DADDY использовал версию 0.6.12, но это оказалось скамом.
На момент написания этой статьи самый последний компилятор Solidity Compiler, который используют токены ETH и BSC, – v.0.8.10
Скам-токены очень часто имеют версии v.0.5.17 (100% вероятность скама) и v.0.6.12 (вероятность скама 90%) – это самые распространенные версии, встречающиеся в скам-проектах. Если вы видите токен с этими версиями компилятора, избегайте его!
Ручной поиск по Контракту
При поиске по контракту вам нужно ввести следующее:
Функция mint() позволяет владельцу контракта создавать новые токены, когда он захочет. Имейте в виду, что это может понадобиться для некоторых легальных проектов, в которых, например, есть вознаграждения или возможность заниматься высокодоходным “фермерством”- фармингом.

- “selfdestruct” (это менее распространенная функция, которая, вероятно, не будет использоваться в будущих версиях Solidity).
“Самоуничтожение”(selfdestruct) позволяет уничтожить контракт, а затем заменить его другим, совершенно другим контрактом. Это означает, что разработчик может создать действительно завлекательный контракт с функцией самоуничтожения, а затем в любой момент заменить его совершенно другим контрактом, который и будет являться ханипотом (honeypot) или Рагпулом (rug pull).
Что такое JWT токен?
Эта статья посвящена детальному разбору JWT и его возможностей. Мы изучим структуру токена и построим его с нуля. Затем рассмотрим наиболее распространенные способы использования.
7 авг. 2021 · 10 минуты на чтение
Во время разработки сервиса с пользователям типичной задачей является реализация авторизации.
Когда у вас один сервис, все довольно просто:
- Пользователь отправляет логин и пароль сервису.
- Сервис генерирует случайную строку по какому-то алгоритму.
- Сервис отдает эту строку клиенту и запоминает кому он ее отдал.
- При последующих запросах клиент отправляет куку сервису. Например, клиент хочет получить инфомрацию о себе.
- Сервис знает, что эту строку он отдал такому-то клиенту, поэтому отправляет клиенту его персональные данные.
Эта строка обычно хранится в куках браузера, а потому называется авторизационной кукой.
Все было отлично, пока не пришли микросервисы. Допустим у нас есть сервер авторизации, который находится на домене auth.foo.com, и парочка других сервисов. Один из ваших сервисов находится на домене blog.foo.com.
Когда пользователь авторизуется на сервере авторизации, то кука будет записана для домена auth.foo.com. Сервис blog.foo.com уже не будет иметь доступ к этой куке.
Это можно исправить, если хранить куку в LocalStorage браузера. Тогда возникает другая проблема. У сервиса blog.foo.com нет возможности проверить куку, так как он ее не выдавал. Сервису необходимо сделать запрос на сервер авторизации, чтобы проверить существование куки и кому она принадлежит. Это создает нагрузку на сервер авторизации.
Решением всех этих проблемы является JWT токен (JSON Web Token), который возлагает задачу по обработке аутентификационных данных на сами микросервисы, а следовательно позволяет избежать различных ошибок авторизации, увеличить производительность и улучшить масштабируемость приложения.
Однако неправильное использование JWT может негативно сказаться на безопасности приложения. Разберем примеры использования JWT, разберем распространенные ошибки в реализации схем аутентификации с применением JWT, рассмотрим основные виды атак на эти схемы и дадим рекомендации по их предотвращению.
Спонсор поста
Формат JWT
Бывают и исключения, когда в JWT отсутствует подпись. Подобный случай будет рассмотрен далее.
Header
Значение поля typ зачастую игнорируется приложениями, однако стандарт не рекомендует отказываться от него для обеспечения обратной совместимости.
Поле alg обязательно для заполнения. В приведенном случае был применен алгоритм HS256 (HMAC-SHA256), в котором для генерации и проверки подписи используется единый секретный ключ.
Для подписи JWT могут применяться и алгоритмы асимметричного шифрования, например RS256 (RSA-SHA256). Стандарт допускает использование и других алгоритмов, включая HS512, RS512, ES256, ES512, none и др.
Использование алгоритма none указывает на то, что токен не был подписан. В подобном токене отсутствует часть с подписью, и установить его подлинность невозможно.
Закодируем этот JSON в base64 и получим: eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9
Payload
Полезна нагрузка — это любые данные, которые вы хотите передать в токене. Стандарт предусматривает несколько зарезервированных полей:
- iss — (issuer) издатель токена
- sub — (subject) “тема”, назначение токена
- aud — (audience) аудитория, получатели токена
- exp — (expire time) срок действия токена
- nbf — (not before) срок, до которого токен не действителен
- iat — (issued at) время создания токена
- jti — (JWT id) идентификатор токена
Все эти claims не являются обязательными, но их использование не по назначению может привести к коллизиям.
Любые другие данные можно передавать по договоренности между сторонами, использующими токен. Например, payload может выглядеть так:
Поскольку набор полей в части полезной нагрузки произвольный, приложение может хранить в этой части практически любые данные. Например, для ускорения работы приложения в полезной нагрузке могут храниться Ф.И.О. пользователя, чтобы не запрашивать эти сведения каждый раз из базы данных.
Payload не шифруется при использовании токена, поэтому не стоит передавать в нем чувствительные данные. Например, паспортные данные.
Размер payload не ограничен, но не стоит передавать в нем много данных. Из-за размера токена могут начаться проблемы с производительностью.
Закодируем наш payload в base64 и получим вторую часть токена: eyJpc3MiOiJBdXRoIFNlcnZlciIsInN1YiI6ImF1dGgiLCJleHAiOjE1MDU0Njc3NTY4NjksImlhdCI6MTUwNTQ2NzE1MjA2OSwidXNlciI6MX0 .
У нас уже есть 2/3 токена, осталось сгенерировать подпись.
Signature
Подпись генерируется следующим образом: Закодированные заголовок и полезная нагрузка объединяются с точкой («.») в качестве разделителя. Затем эта строка хешируется указанным в header алгоритмом. Результат работы алгоритма хеширования и есть подпись.
В нашем примере токен будет выглядеть так: eyJhbGciOiJIUzI1NiIsInR5cCI6IkpXVCJ9.eyJpc3MiOiJBdXRoIFNlcnZlciIsInN1YiI6ImF1dGgiLCJleHAiOjE1MDU0Njc3NTY4NjksImlhdCI6MTUwNTQ2NzE1MjA2OSwidXNlciI6MX0.9VPGwNXYfXnNFWH3VsKwhFJ0MazwmNvjSSRZ1vf3ZUU
Другие сервисы знают пароль, которым авторизационный сервис подписывает токены. Или у них есть публичный ключ, которым они могут проверить подпись. Поэтому если кто-то попытается изменить данные в токене, то он станет не валидным. Например, если вы храните в токене роль пользователя, а злоумышленник попробует подставить туда “admin”, то он не сможет сгенерировать новую подпись для поддельного токена.
Официальный сайт jwt.io предлагает два алгоритма хэширования: HS256 и RS256. Но можно использовать любой алгоритм с приватным ключом.
Аутентификация
Схема аутентификации с использованием JWT предельно проста.
Пользователь вводит свои учетные данные в приложении или доверенном сервисе аутентификации. При успешной аутентификации сервис предоставляет пользователю токен, содержащий сведения об этом пользователе.
При последующих обращениях токен передается приложению в запросах от пользователя: в cookie, заголовках запроса, POST или GET параметрах и т. д.
Получив токен, приложение сперва проверяет его подпись. Убедившись, что подпись действительна, приложение извлекает из части полезной нагрузки сведения о пользователе и на их основе авторизует его.
Можно реализовать всю эту схему вручную, а можно использовать одну из библиотек указанных на jwt.io.
Преимущества JWT
Перечислим преимущества использования JWT в сравнении с классической схемой аутентификации, использующей сессии.
Во-первых, подход с использованием токенов позволяет не хранить информацию обо всех выданных токенах, как при классической схеме. Когда пользователь обращается к приложению, он передает ему свой токен. Приложению остается только проверить подпись и извлечь необходимые поля из полезной нагрузки.
Во-вторых, приложению вообще не обязательно заниматься выдачей и валидацией токенов самостоятельно , зачастую для этих целей используется отдельный сервис аутентификации.
В-третьих, при использовании отдельного сервиса аутентификации становится возможным организовать единую точку входа в различные сервисы с одними и теми же учетными данными (SSO). Единожды пройдя процедуру аутентификации, пользователь сможет получить доступ со своим токеном к тем ресурсам, которые доверяют этому сервису аутентификации.
В-четвертых, как было указано ранее, приложение может хранить в части полезной нагрузки практически любые данные, что при грамотной архитектуре приложения может существенно увеличить производительность.
Благодаря перечисленным факторам схема аутентификации с использованием JWT широко используется в различных корпоративных приложениях. Особенно популярна эта схема в тех приложениях, которые реализуют парадигмы микросервисной архитектуры: при таком подходе каждый сервис получает необходимые ему сведения о пользователе непосредственно из токена, а не тратит время на получение этой информации из базы данных.
Уязвимости JWT
В этом разделе будут рассмотрены основные атаки на JWT и даны рекомендации по их предотвращению.
Перехват токена
Перехват пользовательского токена может привести к ряду неприятных последствий.
Во-первых, так как JWT передается в открытом виде, для получения хранящихся в части полезной нагрузки исходных данных достаточно применить к этой части функцию base64UrlDecode. То есть злоумышленник, перехвативший токен, сможет извлечь хранящиеся в токене данные о пользователе.
В соответствии с лучшими практиками для предотвращения подобной угрозы рекомендуется:
- использовать при передаче токенов защищенное соединение;
- не передавать в токенах чувствительные пользовательские данные, ограничившись обезличенными идентификаторами.
Во-вторых, злоумышленник, перехвативший токен, сможет его переиспользовать и получить доступ к приложению от лица пользователя, чей JWT был перехвачен.
Здесь рекомендации будут следующие:
- как и в первом случае, использовать защищенное соединение при передаче токенов;
- ограничить время жизни JWT и использовать механизм refresh tokens.
Refresh tokens
В современных схемах аутентификации, основанных на JWT, после прохождения аутентификации пользователь получает два токена:
- access token — JWT, на основе которого приложение идентифицирует и авторизует пользователя;
- refresh token — токен произвольного формата, служащий для обновления access token.
Access token при таком подходе имеет сильно ограниченное время жизни (например, одну минуту). Refresh token же имеет длительное время жизни (день, неделя, месяц), но он одноразовый и служит исключительно для обновления access token пользователя.
Схема аутентификации в таком случае выглядит следующим образом:
- пользователь проходит процедуру аутентификации и получает от сервера access token и refresh token;
- при обращении к ресурсу пользователь передает в запросе свой access token, на основе которого сервер идентифицирует и авторизует клиента;
- при истечении access token клиент передает в запросе свой refresh token и получает от сервера новые access token и refresh token;
- при истечении refresh token пользователь заново проходит процедуру аутентификации.
Подбор ключа симметричного алгоритма подписи
При использовании симметричных алгоритмов для подписи JWT (HS256, HS512 и др.) злоумышленник может попытаться подобрать ключевую фразу.
Подобрав ее, злоумышленник получит возможность манипулировать JWT-токенами так, как это делает само приложение, а следовательно сможет получить доступ к системе от лица любого зарегистрированного в ней пользователя.
В нашем примере из первой части статьи для подписи JWT в качестве ключевой фразы была использована строка password. Она простая, короткая и содержится во всех основных словарях для перебора паролей. Злоумышленнику не составит труда подобрать эту ключевую фразу с использованием программ John the Ripper или hashcat.
Рекомендации для защиты от атаки в этом случае такие:
- использовать ключевые фразы большой длины, состоящие из больших и малых букв латинского алфавита, цифр и спецсимволов, и хранить их в строгой конфиденциальности;
- обеспечить периодическую смену ключевой фразы. Это снизит удобство использования для пользователей (поскольку время от времени им придется проходить процедуру аутентификации заново), но поможет избежать компрометации ключевой информации.
Использование алгоритма none
Как было упомянуто в первой части статьи, использование в заголовке JWT алгоритма none указывает на то, что токен не был подписан. В подобном токене отсутствует часть с подписью, и установить его подлинность становится невозможно.
Рассмотрим подобную атаку на нашем примере. Наш токен в незакодированном виде выглядит следующим образом
header: < «typ»: «JWT», «alg»: «HS256» >payload: < «id»: «1337», «username»: «bizone», «iat»: 1594209600, «role»: «user» >signature: ZvkYYnyM929FM4NW9_hSis7_x3_9rymsDAx9yuOcc1I
Предположим, мы хотим, чтобы приложение считало нас администратором. Для этого необходимо установить значение admin в поле role полезной нагрузки. Но при внесении в токен этого изменения подпись токена станет невалидной, и приложение не примет такой JWT.
Для обхода защитного механизма мы можем попытаться изменить значение поля alg в заголовке токена на none. Наш токен примет следующий вид:
header: < «typ»: «JWT», «alg»: «none» > payload: < «id»: «1337», «username»: «bizone», «iat»: 1594209600, «role»: «admin» >
Поскольку мы используем алгоритм none, подпись отсутствует. В закодированном виде наш JWT будет выглядеть так: eyJ0eXAiOiJKV1QiLCJhbGciOiJub25lIn0.eyJpZCI6IjEzMzciLCJ1c2VybmFtZSI6ImJpem9uZSIsImlhdCI6MTU5NDIwOTYwMCwicm9sZSI6ImFkbWluIn0
Этот токен мы и передадим на сервер. Уязвимое приложение, проверив заголовок JWT и обнаружив в нем alg: none, примет этот токен без всяких проверок, как если бы он был легитимным, в результате чего мы получим привилегии администратора.
Чтобы защититься от такой атаки:
- необходимо вести на стороне приложения белый список разрешенных алгоритмов подписи и отбрасывать все токены с алгоритмом подписи, отличным от разрешенного на сервере;
- желательно работать строго с одним алгоритмом, например HS256 или RS256.
Изменение алгоритма подписи
При использовании асимметричных алгоритмов подпись токена осуществляется с использованием приватного ключа сервиса, а проверка подписи — с использованием публичного ключа сервиса.
Некоторые реализации библиотек для работы с JWT содержат логические ошибки, заключающиеся в том, что при получении токена, подписанного с использованием симметричного алгоритма (например, HS256), для проверки подписи в качестве ключевой фразы будет использован публичный ключ сервиса. Поскольку публичный ключ сервиса не засекречен, злоумышленник может легко получить его и использовать для подписи собственных токенов.
Для рассмотрения примера этого варианта атаки нам понадобится новый JWT:
header: < «alg»: «RS256», «typ»: «JWT» >payload: < «id»: «1337», «username»: «bizone», «iat»: 1594209600, «role»: «user» >signature: YLOVSKef-paSnnM8P2JLaU2FiS8TbhYqjewLmgRJfCj1Q6rVehAHQ-lABnKoRjlEmHZX-rufHEocDxGUYiGMjMexUQ3zt-WqZITvozJ4pkvbV-mJ1nKj64NmqaR9ZkBWtmF-PHJX50eYjgo9rzLKbVOKYOUa5rDkJPHP3U0aaBXFP39zsGdOTuELv436WXypIZBeRq2yA_mDH13TvzegWCK5sjD4Gh177bCq57tBYjhGIQrDypVe4cWBPlvwFlmG8tdpWGu0uFp0GcbTAfLUlbTSuGROj88BY0XeUs0iqmGlEICES3uqNx7vEmdT5k_AmL436SLedE0VHcyxve5ypQ
В кодированном виде он будет выглядеть следующим образом: eyJhbGciOiJSUzI1NiIsInR5cCI6IkpXVCJ9.eyJpZCI6IjEzMzciLCJ1c2VybmFtZSI6ImJpem9uZSIsImlhdCI6MTU5NDIwOTYwMCwicm9sZSI6InVzZXIifQ.YLOVSKef-paSnnM8P2JLaU2FiS8TbhYqjewLmgRJfCj1Q6rVehAHQ-lABnKoRjlEmHZX-rufHEocDxGUYiGMjMexUQ3zt-WqZITvozJ4pkvbV-mJ1nKj64NmqaR9ZkBWtmF-PHJX50eYjgo9rzLKbVOKYOUa5rDkJPHP3U0aaBXFP39zsGdOTuELv436WXypIZBeRq2yA_mDH13TvzegWCK5sjD4Gh177bCq57tBYjhGIQrDypVe4cWBPlvwFlmG8tdpWGu0uFp0GcbTAfLUlbTSuGROj88BY0XeUs0iqmGlEICES3uqNx7vEmdT5k_AmL436SLedE0VHcyxve5ypQ
Поскольку в этом случае мы используем для подписи алгоритм RS256, нам понадобятся публичный и приватный ключи.
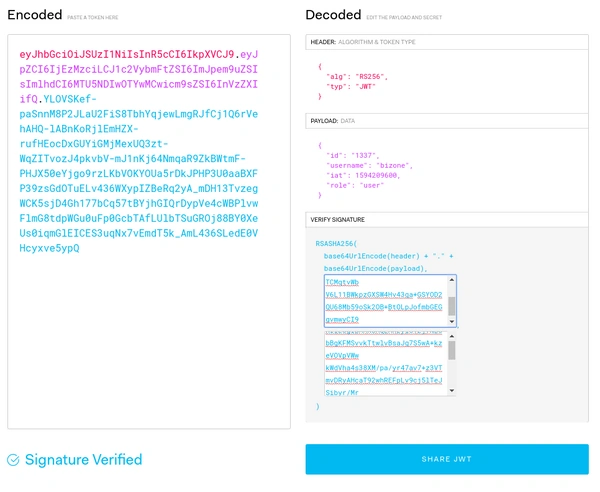
Как и в предыдущем примере, модифицируем токен:
header: < «typ»: «JWT», «alg»: «HS256» >payload:
В кодированном виде заголовок и зполезная нагрузка будут выглядеть следующим образом:
eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9.eyJpZCI6IjEzMzciLCJ1c2VybmFtZSI6ImJpem9uZSIsImlhdCI6MTU5NDIwOTYwMCwicm9sZSI6ImFkbWluIn0
Остается только подсчитать подпись с использованием публичного ключа сервиса.
Для начала переводим ключ в hex-представление:
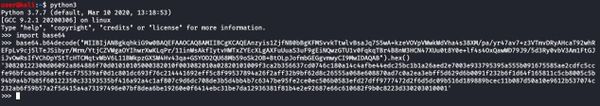
Затем генерируем подпись с использованием openSSL:
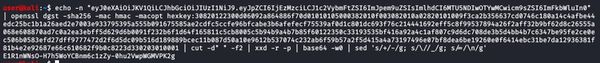
Полученное значение E1R1nWNsO-H7h5WoYCBnm6c1zZy-0hu2VwpWGMVPK2g добавляем к уже имеющейся строке, и наш токен принимает следующий вид: eyJ0eXAiOiJKV1QiLCJhbGciOiJIUzI1NiJ9.eyJpZCI6IjEzMzciLCJ1c2VybmFtZSI6ImJpem9uZSIsImlhdCI6MTU5NDIwOTYwMCwicm9sZSI6ImFkbWluIn0.E1R1nWNsO-H7h5WoYCBnm6c1zZy-0hu2VwpWGMVPK2g
Подставляем в поле secret на jwt.io наш публичный ключ, и JWT успешно проходит проверку. Не забудьте поставить галочку secret base64 encoded.
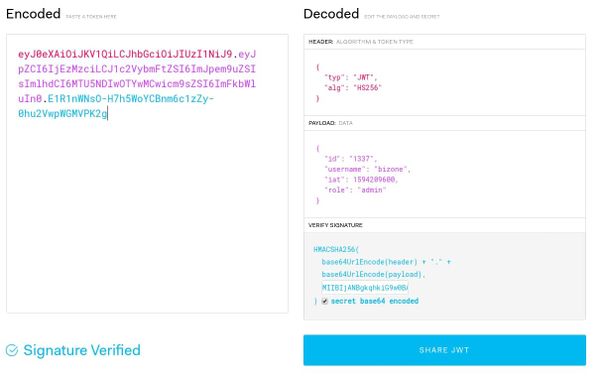
Для предотвращения такой атаки рекомендуется:
- работать только с одним алгоритмом, например HS256 или RS256;
- выбирать хорошо известные и проверенные библиотеки для работы с JWT, которые с меньшей вероятностью содержат логические ошибки в процедурах проверки токенов.
Заключение
JSON Web Tokens — популярная и удобная технология. При правильном использовании JWT избавляет от распространенных ошибок недостаточной авторизации, позволяет просто и удобно распределить информационные потоки между сервисами, организовать единую точку входа в различные сервисы с одними и теми же учетными данными и даже повысить производительность сервиса.
Вместе с тем при неправильном использовании JWT можно подвергнуть свою систему существенным рискам, вплоть до компрометации учетных записей абсолютно всех пользователей системы.
Итак, для безопасного использования JWT следует:
- использовать защищенное соединение при передаче токенов;
- не передавать в токенах чувствительные пользовательские данные;
- ограничить время жизни JWT и использовать механизм refresh tokens;
- использовать ключевые фразы большой длины;
- обеспечить периодическую смену ключевой фразы;
- вести на стороне приложения белый список разрешенных алгоритмов подписи;
- в идеальном случае работать строго с одним алгоритмом подписи;
- выбирать хорошо известные и проверенные библиотеки для работы с JWT;
- всегда валидировать и санитизировать полученные от пользователя данные.
После беглого знакомства с JSON web tokens может сложиться впечатление, что они встроены в современные механизмы авторизации и аутентификации, такие как OAuth или OpenID. Однако это не совсем так. JSON токены действительно используются в этих системах, но не являются их частью. Более того, сфера их использование гораздо шире авторизации.
В отдельной статье вы можете посмотреть на реализацию JWT аунтентификации
Источник: struchkov.dev
Что такое токен
По данным CoinMarketCap, на рынке представлено свыше 8 тысяч криптовалют и токенов. Инвестор обязан знать, что это не одно и то же, хотя активы имеют схожие черты. Поэтому дальше расскажем, что такое токен и чем он отличается от криптовалюты.
Токен – что это такое простым языком?
Предприятия в традиционной финансовой системе выпускают ценные бумаги, чтобы продать их и получить деньги для развития. Взамен держателям акций предоставляют ряд привилегий (участие в голосовании либо получение дивидендов). В криптовалютной индустрии токены играют похожую роль.
Каково значение слова «токен»? Это цифровой актив, выпускаемый организацией на блокчейне как главное платежное средство внутри проекта. Он представляет собой инструмент, который разрешает пользователям участвовать в развитии сети, предоставляет доступ к продуктам, услугам. Токен считается заменителем ценных бумаг в веб-мире. Он необходим для ICO – криптовалютного краудфандинга (привлечения инвестиций для развития проекта).
Внутри проекта token выступает главным драйвером сети. Например, токен одноименной DEX-биржи Uniswap (UNI) дается пользователям как вознаграждение за добавление активов в пулы ликвидности. А вот Civic (CVC) выплачивается за получение виртуальных аттестатов и аутентификацию на блокчейне.
Отличие токена от криптовалюты (монеты)
Токен отличается от монеты способом эмиссии. Так, криптовалюта децентрализована, ее выпуск происходит на разных компьютерах. А вот token выпускает одна, ряд компаний или физлицо, актив подлежит их контролю. Встречаются и исключения, но, как правило, транзакции с участием токенов контролируются, поскольку операции часто порождают обязательства.
Второе значимое отличие заключается в том, что у актива нет собственного блокчейна. Если Bitcoin, Ethereum и другие монеты функционируют на основе собственных blockchain, то токены работают на чужих платформах. Это такой себе «паразит» на теле криптовалюты. Часто используются блокчейны Ethereum, TRON, Binance Smart Chain, Waves и другие.
Поэтому даже пользователи с минимальными знаниями могут создать собственные токены. Комиссия сети при отправке активов удерживается в нативной монете. К примеру, если отправляете стейблкоин USDT на блокчейне Ethereum, то комиссионные взимаются в криптовалюте ETH.
Третье отличие – факторы, влияющие на цену. Так, стоимость криптовалют (монет) регулирует рынок. А вот на цену токенов влияет привязка к другим активам, выпуск дополнительных tokens, спрос и предложение.
Виды токенов
Часто встречаются токены таких видов:
- Utility – предоставляют пользователям доступ к продуктам либо услугам компании. Они изначально не считаются инвестицией и часто распродаются на ICO. С увеличением спроса на продукты либо услуги компании может расти цена внутренней валюты. Это означает, что утилитарные активы в итоге способны стать долгосрочной инвестицией.
- Security – цифровые аналоги ценных бумаг, которые удостоверяют собственность и дают владельцам право на реализацию инвестиционных интересов (право на акции, часть прибыли, дивиденды и так далее). Они покупаются с целью заработать. Предусмотренные права прописываются в смарт-контракте. Использование security-токенов происходит согласно правовым нормам финансовых регуляторов разных стран (к примеру, SEC или FINMA).
- Asset-backed – цифровые контракты, обеспеченные реально существующими ликвидными активами (акциями, нефтью, золотом, товарами, услугами). Компания, выпустившая их, имеет юридически подтвержденное обязательство выполнить доставку товара или выплатить его стоимость в обмен на виртуальные средства платежа.
- Governance – разрешают посредством голосования участвовать в принятии решений, касающихся проекта.
- Debt – выступают аналогом краткосрочных займов, выдаваемых инвесторами в пользу проектов. Компании получают дополнительные финансы, а владельцы токенов – проценты.
- Non-fungible – уникальные и неделимые криптоактивы. Остальные монеты взаимозаменяемы, то есть с одинаковой ценностью и атрибутами. К примеру, возможно обменять один Bitcoin на другой. Тогда в кошельке будет тот же BTC. Что такое NFT токен простыми словами для чайников? С НФТ по-другому – они специально созданы, чтобы перенести в блокчейн неповторимые предметы: музыку, картины, фотографии, видео, элементы игр. Каждый создан в единственном числе. NFT токен содержит идентифицирующую информацию, записанную в смарт-контракт. Эти сведения делают актив отличным от другого, поэтому равноценная замена невозможна. НФТ токены не делятся на части, как билеты на концерт. Ведь часть билета невозможно использовать по назначению.
Как получить токены?
Как правило, приходится покупать цифровые средства. Покупка возможна на этапе первичной продажи – ICO. В это время цена еще невелика, но нет никаких гарантий, помимо идеи создателей проекта. Большинство токенов, выходящих на ICO, терпят фиаско, и только единицы становятся популярными, приносят пользователям прибыль.
Чтобы понять, насколько перспективен проект, стоит изучить информацию в White Paper и Roadmap. В «Белой книге» указываются технические характеристики, инвестиционные преимущества, участники проекта и их идеи. В «Дорожной карте» отображаются главные этапы и задачи стартапа во временной последовательности. Возможно использовать специальные платформы, которые представляют оценку и статистику – ICORating, ICODrops, ICOHolder.
Более безопасный способ – покупка токенов на биржах либо в онлайн-обменниках. Появление на таких площадках подтверждает рыночное признание проекта. Стоит отметить, что на биржах представлено гораздо больше токенов. Но придется пройти регистрацию и верификацию, потратить время, чтобы разобраться в интерфейсе, перевести деньги и только потом купить криптоактив. Обменники предлагают сделать оперативный и простой обмен, но работают только с популярными токенами.
Если ищете онлайн-обменники для покупки криптовалютных средств, воспользуйтесь мониторингом ExchangeSumo. Здесь собраны надежные сервисы по всевозможным направлениям. К примеру, по этой ссылке найдете сайты для обмена Сбербанк RUB на Chainlink (LINK). Выберите сервис из таблицы и нажмите по строке с его названием.
Мониторинг перенаправит на сайт обменного пункта, где останется оформить заявку, совершить оплату. Не забудьте вернуться на ExchangeSumo, чтобы получить кешбэк (если выбранный обменник помечен в таблице соответствующим значком).
Токены возможно получить и во время бесплатной раздачи. К примеру, Uniswap раздала 400 UNI каждому пользователю, совершившему минимум 1 сделку на бирже до конкретной даты. Для поиска аирдропов возможно использовать специальные сервисы – Airdrops.io либо Airdropking.io.
Как заработать на токенах?
Что делать с токеном, чтобы заработать? Простейший способ – купить и положить token на кошелек пока цена не вырастет. Но ждать роста придется месяцы либо годы. Главное условие – использовать надежный кошелек, где будут храниться и обрабатываться ключи, формироваться транзакции.
Не обязательно держать токены в бездействии, их возможно отправить «на работу». Сегодня популярным становится такой вид заработка, как фарминг (доходное фермерство или yield farming). Он предполагает получение прибыли за добавление токенов в пулы ликвидности или предоставление займов другим участникам DeFi-проектов.
Чтобы фармить первым способом (добавить токены в пул ликвидности), нужно:
- Выбрать площадку и пару, в которой будет поставляться ликвидность.
- Подключить бумажник к DEX-платформе.
- Разрешить smart-контракту выполнять транзакции.
- Депонировать токены в пул.
- Получать финансовое вознаграждение.
Процедура кредитования выглядит следующим образом:
- Пользователь подбирает DEX-платформу с функцией выдачи кредитов.
- Кредитор отправляет токены в смарт-контракт.
- Другой участник берет заем, внося залог в монетах.
- Кредитору начисляются проценты за пользование деньгами.
В выборе площадки для фарма помогут такие сервисы, как DeFiPrime, DeFi Pulse, DappRadar. Обратите внимание на Curve Finance, Uniswap, SushiSwap, Compound, Aave и другие платформы. Здесь работает классическое правило: чем выше ожидаемая доходность, тем выше риски.
Что означает сжигание токенов?
Национальные валюты пребывают под контролем Центральных банков. Они в ручном режиме управляют стоимостью, количеством денег, их оборотом. Для этого регулируются темпы эмиссии, задается базовая ставка, выпускаются долговые ценные бумаги и так далее.
В мире криптовалют такой регулятор отсутствует. Механизм выпуска монет определяется заранее и фиксируется в алгоритме консенсуса. Например, в блокчейне Биткоина новые коины появляются раз в 10 минут, каждые 4 года скорость эмиссии сокращается вдвое (происходит халвинг), а эмиссия ограничена 21 миллионом BTC. Но у большинства криптовалют и токенов нет ограничений по выпуску – в них может быть создано сколько угодно монет. Поэтому некоторые разработчики решаются сжечь часть из них.
Что значит сжигать токены или монеты? Так называют вывод некого количества криптоактивов из обращения. В процессе сжигания они переводятся на «адрес пожирателя» – безвозвратный публичный кошелек без приватных ключей. Хранилище доступно для просмотра каждому пользователю, но оно постоянно заморожено, поэтому использование средств невозможно. Это все равно что уничтожить токены либо монеты.
Сжигая tokens, разработчики сокращают предложение. Если спрос сохраняется или растет, это создает дефляционный механизм – токенов становится меньше, их стоимость поднимается.
Сжигание требуется и для других целей. Например, при транзакции в Ripple уничтожается от 0,00001 XRP (чем больше сделок проводит человек, тем выше комиссия). Это предотвращает замедление сети криптовалюты из-за спам-операций. Иногда средства сжигаются, чтобы исправить ошибки разработчиков. Так, в 2019 году эмитент USDT случайно выпустил 5 миллиардов стейблкоинов и сразу удалил их.
Также к сжиганию прибегают организаторы ICO – они уничтожают нераспроданные токены, чтобы повысить ценность купленных активов.
Помните, что сжигание не защищает от неожиданностей на криптовалютном рынке. Событие не перевешивает десятки других факторов, влияющих на курс токена, и не приводит к резкому росту цены. Но это работающий механизм для стимулирования долгосрочного спроса.
- Загрузка .
- Направления
- Избранное
- Популярные
Источник: exchangesumo.com