
07 декабря 2020 Начинающие вебмастера при выборе хостинга часто сталкиваются с определением — защита от DDoS-атак. В этой статье мы подробно разберем, что представляют из себя ДДоС-атаки, чем они опасны для владельцев бизнеса и как защитить от них свой сайт. Начнем!
Определение DDoS
DDoS-атака (Distributed Denial of Service) — это специальная хакерская атака с большого числа компьютеров на вычислительную систему. Главная цель подобной атаки — вывести проект из строя, чтобы клиенты не смогли получить доступ к нужным системным ресурсам. В современном мире ДДоС-атаки очень популярны, потому что они могут привести к отказу в работе практически любой системы. Поэтому очень важно выбирать хостинг, на котором будет предоставляться защита от DDoS.
Типы DDoS-атак
Существует несколько видов ДДоС-атак. Самые известные и распространенные из них:
- HTTP-флуд и ping-флуд.
- Smurf-атака (ICMP-флуд).
- Атака Fraggle (UDP-флуд).
- SYN-флуд.
Ниже мы подробнее расскажем о каждой.
DDoS-атака: организация, защита и истории
HTTP-флуд и ping-флуд
Ping-флуд — один из видов атаки, целью которого является отказ в обслуживании сетевого оборудования. Его главная особенность — возможность проведения атаки с помощью программного обеспечения, которое входит в состав обычных версий операционных систем. Является самым простым и примитивным типом атаки. Осуществить ее можно исключительно в том случае, если канал нападающего хакера значительно шире канала компьютера-жертвы. То есть, такой метод неэффективен против сервера с широкой полосой пропускания.
Для ДДоС-атаки на сервер чаще всего используют HTTP-флуд. Суть этого способа заключается в том, что злоумышленник посылает маленький по объему HTTP-пакет, однако такой, чтобы сервер ответил на него пакетом, размер которого во много раз больше. При таких условиях появляется большая вероятность насытить полосу пропускания жертвы.
Smurf-атака (ICMP-флуд)
Smurf-атака или ICMP-флуд — удаленная сетевая атака, осуществляемая программно по каналам связи. При ней хакеры отправляют широковещательные сетевые запросы от имени целевой системы. Транспортом служат ICMP-пакеты, рассчитанные для передачи служебной информации. Является одним из самых тяжелых и вредоносных видов DDoS, потому что у атакуемого оборудования практически не остается шансов избежать отказа в обслуживании.
Атака Fraggle (UDP-флуд)
Атака Fraggle — это разновидность Smurf-атаки, при которой злоумышленник вместо ICMP пакетов отправляет пакеты UDP. Именно отсюда пошло второе название такой атаки — UDP-флуд. Схема работы атаки Fraggle достаточно прост: на 7 порт потерпевшего отправляются echo-команды по широковещательному запросу. Echo — это команда Unix, которая служит для отображения строки текста.
Далее заменяется ip-адрес хакера на ip-адрес устройства потерпевшего, который в скором времени получает большое число ответных сообщений. В итоге происходит насыщение полосы пропускания, и наступает отказ в обслуживании.
SYN-флуд
SYN-флуд — еще один вид сетевых атак. Ее смысл кроется в отправке большого числа SYN-запросов в достаточно короткий срок. Злоумышленник, отправляя фиктивные запросы, может потратить все ресурсы системы, которые предназначались для установления соединения.
Причины ДДоС-атак
Стать жертвой атаки может стать любой владелец сайта. Причинами DDoS могут служить:
- Личная неприязнь. К сожалению, это частная причина атак как на небольшие проекты, так и на серьезные коммерческие и правительственные организации. Например, в тысяча девятьсот девяносто девятом году веб-узлы ФРБ были подвергнуты атаке и находились в недоступном состоянии на протяжении нескольких недель. Основанием для атаки стал рейд ФБР против хакеров.
- Развлечение. Многие молодые хакеры, которые только начинают изучать DDoS, пробуют осуществлять атаки просто ради опыта и удовольствия — им нравится наблюдать на размерами своих разрушений после состоявшегося нападения.
- Политический протест. Например, одной из самых знаменитых ДДоС-атак с целью протеста по политическим причинам стала акция в поддержку Памятника Воину-освободителю в Эстонии в две тысячи седьмом году.
- Конкуренция. Бывает, что недобросовестные компании целенаправленно заказывают у хакеров атаки на своих конкурентов, чтобы вывести их проекты из строя.
- Вымогательство или шантаж. В таком случае злоумышленники заранее связываются с владельцами сайтов и шантажируют их тем, что навредят их ресурсам.
Признаки ДДоС
Стандартные симптомы DDoS:
- частичная потеря работоспособности веб-ресурса по определенным временным интервалам;
- полный выход из строя (сервер выдает ошибку);
- медленная работа сайта.
Однако эти признаки не являются 100% гарантией того, что ваш проект атакуют. Возможно, проблема заключается в плохой оптимизации, слишком высоком трафике или слабом хостинге. Наиболее достоверную информацию можно узнать из логов сервера. Лог — это специальный файл, где хранятся данные о поступающих запросах. Обращайте внимание на следующие признаки:
- если с одного IP-адреса поступает подозрительно много запросов;
- одинаковые запросы, как-будто пользователь без остановки обновляет одну и ту же страницу;
- поступают запросы на несуществующие страницы.
Эти признаки также не всегда гарантируют ДДоС-атаку, однако нельзя исключать ее вероятность и следует обратить внимание на подозрительные запросы.
Как защититься от DDoS
Основные методы защиты от ДДоС:
- Выбирайте хостинг с защитой от DDoS. Например, наш хостинг предоставляет возможность выбрать дата-центр (ДЦ): DataPro или DataCenter. В ДЦ DataPro (Москва) мы предоставляем защиту от большинства атак, кроме http-flood. В ДЦ DataCenter (Нидерланды) присутствует базовая защита от ДДоС.
- Старайтесь устранять уязвимости в своих системах: регулярно проводите диагностику и исправляйте ошибки.
- Используйте специальное оборудование для отражения атак. Например, DefensePro, SecureSphere, Периметр и другое.
- Распределяйте и дублируйте все важные системы таким образом, чтобы не они прекращали обслуживание пользователей в случае нападения.
- Блокируйте трафик, который идет от атакующих машин.
- Воздействуйте на злоумышленников организационно-правовыми средствами.
Заключение
Таким образом, выбирайте надежных хостинг-провайдеров и регулярно проверяйте свои проекты. Например, на наших выделенных серверах по запросу возможно подключение защиты от атак от лидеров отрасли Servicepipe и DDoS-Guard. Если у вас остались вопросы, задавайте их в комментариях. Спасибо, что дочитали!


Похожие статьи
Как выбрать VPS 14 декабря 2020
Многие владельцы сайтов рано или поздно сталкиваются с вопросом: как выбрать виртуальный выделенный сервер (VPS/VDS).
Что такое VPN 22 декабря 2020
VPN (с английского Virtual Private Network) — переводится как виртуальная частная сеть.
Что такое DNS 11 января 2021
DNS (Domain Name System) — в переводе с английского значит система доменных имен.
Источник: eurobyte.ru
Как провести DDos-атаку на веб-сайт с помощью Cmd с компьютера под управлением Windows

DDos определяется как » Distributed Denail of Service Attack «. В этом руководстве объясняется, что такое DDosing и как временно взломать сайт, используя метод DDos.
Это очень распространенная новость, когда вы слышите, что сайт взломан группой или сайт упал и т.д. и т.п. Задумывались ли вы когда-нибудь, как хакерская группа выводит сайт из строя или знаете ли вы точный метод взлома сайта? На самом деле существует несколько методов, которые используют хакерские группы. Однако, используя технологию распределенной атаки на отказ в обслуживании, любой небольшой сайт может быть разрушен очень легко.
DDos — Distributed Denail of Service Attack
Каждый веб-сервер имеет свою собственную способность обрабатывать запросы в определенное время. DDos может произойти, когда веб-сервер или система получает так много запросов в одно время, что не может их обработать, тогда система зависает или автоматически отключается. В результате веб-сайт терпит крах или временно не работает.
Когда сайт становится жертвой DDos-атаки, он теряет всю выделенную ему пропускную способность, что приводит к временному отказу сервера сайта. Перегрузка сети или наводнение веб-сервера огромным количеством запросов за один раз приводит к отключению передачи данных между сервером и пользователем. Таким образом, сайт переходит в состояние временного простоя или сталкивается с проблемой недоступности сервера из-за DDos-атаки на сайт. Пока системный администратор не проанализирует все запросы, невозможно отфильтровать запросы злоумышленников.
Существует несколько способовдля DDos веб-сайта. Я упоминаю здесь DDos из командной строки вручную и автоматический DDos с помощью бесплатных инструментов.
Метод #1: Как DDos-атаковать сайт вручную с помощью командной строки Windows
- Выберите небольшой сайт, который вы хотите DDos-атаковать.
- Найдите IP-адрес сайта. Чтобы найти IP-адрес конкретного сайта, просто используйте следующую команду:
ping www.example.com -t
IP-адрес выглядит как xxx.xxx.xxx.xxx
- Теперь введите следующую команду:
ping [ip address] -t -l 65500
- Запустите команду на несколько часов. Если возможно, используйте несколько компьютеров для одновременного выполнения одной и той же команды.
- Теперь, когда вы зайдете на сайт через 2 или 3 часа, вы увидите сообщение «сайт временно не работает» или «сервер недоступен». Примечание: У вас должно быть интернет соединение с неограниченной пропускной способностью. В противном случае вы потеряете всю пропускную способность интернета для выполнения задания.
Метод #2: DDos-атака сайта с помощью LOIC автоматически
Для того чтобы замедлить работу сайта или полностью отключить его, вам понадобится инструмент под названием LOIC (Low Orbit Ion Canon). Давайте посмотрим, как провести DDos-атаку на сайт с помощью низкоорбитальной ионной пушки.
- Скачайте программу по следующей ссылке:
http://sourceforge.net/projects/loic/
- После того, как вы скачаете программу, извлеките ее на рабочий стол Windows.
- Перейдите на сайт: Дважды щелкните по иконке программы, чтобы открыть ее. LOIC является портативным программным обеспечением и не требует установки.
- Теперь введите адрес веб-сайта.который вы выбираете в поле ‘целевой URL’.
- В поле IP необязательно указывать IP целевого сайта. Вы можете получить IP-адрес сайта с помощью команды ping из Windows.
- Нажмите кнопку ‘lock on’, которая находится рядом с текстовым полем.
- В разделе ‘Атака’ не изменяйте таймаут, HTTP-подсайт, полосу скорости.
- Под ‘TCP/UDP Message’, введите все, что вы хотите правильно.
- В поле ‘Port’ измените значение порта целевого сайта. В большинстве случаев должно работать значение ’80’.
- В поле ‘Метод’ из выпадающего списка выберите опцию UDP.
- Снимите флажок «Ждать ответа».
- Измените значение потока до 20, если у вас хороший компьютер. В противном случае оставьте значение 10.
- Нажмите кнопку «IIMA CHARGIN MAH LAZER». Запустите программу хотя бы на час. Затем посетите сайт, на который вы нацелились, и вы должны увидеть там проблему «Service Unavailable». Это способ DDos-атаки на сайт и временного прекращения его работы.
Метод #3: Как использовать Google Spreadsheet для DDos веб-сайта
Google всегда использует краулер feedfetcher для захвата изображения, а затем отображает кэш-изображение. Google использует ту же технику с помощью Google Spreadsheet для кэширования и отображения любого изображения, которое находится внутри значения =image(«»). Например, если я помещу функцию =image(«https://www.techperiod.com/wp-content/uploads/2016/01/LOIC.png») в электронную таблицу, она получит изображение и отобразит его.
Используя запрос со случайными параметрами, можно попросить feedfetcher crawler просмотреть один и тот же файл несколько раз. Если я использую ссылку на большой файл pdf, Google feedfetcher crawler ничего не получит. Но он многократно просматривает сайт, что приводит к потере пропускной способности/трафика. Поскольку он ничего не извлекает, нет опасений потерять пропускную способность.
В этом случае функция электронной таблицы должна быть примерно такой:
Таким образом, используя один ноутбук, любой может создать сайт и отправить 250 ГБ трафика в течение 45 минут.
Отказ от ответственности: Этот учебник предназначен только для учебных целей, и это руководство не просит читателей разрушить какой-либо сайт; этот учебник основан на том, как сделать DDos на сайте. Однако большинство надежных хостинг-провайдеров сегодня предоставляют автоматическую защиту от DDos-атак.
YouTube видео: Как провести DDos-атаку на веб-сайт с помощью Cmd с компьютера под управлением Windows
Вопросы и ответы по теме: “Как провести DDos-атаку на веб-сайт с помощью Cmd с компьютера под управлением Windows”
Как DDoS сайт?
Как происходит DDoS-атакаЗлоумышленники удаленно управляют ботами и вынуждают их атаковать выбранный сайт. Зараженные компьютеры и смартфоны выполняют вредоносные сетевые запросы, в результате чего сервер не выдерживает нагрузки и перестает работать на несколько часов или дней.
Какой протокол используется для DDoS-атаки?
Для этого используются протоколы TCP, UDP. Атаки на 4 уровень OSI встречаются часто. Их цель — конечные серверы и интернет-сервисы. Последствия DDoS-атаки на 4 уровень: нарушение работы сетевого оборудования из-за достигнутых пределов по ширине канала или количеству допустимых подключений.
Чем отличается DDoS от DoS?
Ключевые различия DoS от DDoS заключаются в способе технической реализации. DoS-атаки идут от одного источника, а DDoS проводится с двух и более устройств. Распределенные атаки сложнее обнаружить и остановить. Злоумышленник может использовать ботнет, чтобы многократно усилить атаку и нанести больший вред.
Что грозит за DDoS атаку?
В ситуации взлома сервера, повлекшего за собой уничтожение, распространение, изменение информационных данных, DDoS атака рассматривается с позиций Статьи 272 УК РФ и предусматривает штраф, исправительные работы, либо заключение исполнителя под стражу.
Как атакуют сайты?
Атаки на сайты — совершение противоправных действий, направленных на получение конкурентных преимуществ путем взлома, заражения вредоносным кодом, блокирования доступа (с дальнейшем требованием выкупа), кражи конфиденциальных данных, вывода из строя программного обеспечения, в отношении сетевых ресурсов (веб-сайтов).
Сколько стоит заказать DDoS?
Сколько стоитОдин из сервисов по заказу DDoS-атак предлагает самый дешевый тариф — 10$ в месяц, а за 350$ в месяц (или ≈ 900 ₽/день) можно получить неограниченное количество атак мощностью до 320 Gbps.
Источник: gud-pc.com
15 лучших бесплатных онлайн-инструментов для DDoS-атак

Распределенная атака типа «отказ в обслуживании» (DDoS) — это разновидность атаки «отказ в обслуживании» (DoS), которая переполняет целевую сеть, веб-сайт и сервер фальшивым трафиком, чтобы нарушить нормальный трафик. Как правило, атаки являются случайными, и цель автоматически выбирается онлайн-инструментом DDoS-атаки, но онлайн-атака DDoS также может быть специально нацелена на конкретную сеть, веб-сайт и сервер. Вся информация, представленная в этом блоге, носит исключительно образовательный характер, мы не поддерживаем какую-либо незаконную деятельность вредоносных программ в Интернете. DDoS-атаки являются незаконными в большинстве стран мира, и в США лицо, признанное виновным, может быть заключено в тюрьму на срок до 10 лет.
Лучший бесплатный онлайн-инструмент для DDoS-атак
DDoS-атаку можно использовать как во благо, так и во вред. В основном он используется хакерами для получения известности, чтобы нарушить работу серверов или служб жертвы. Существует множество инструментов для проведения DDoS-атак онлайн.
Ниже перечислены лучшие бесплатные инструменты DDoS, доступные для загрузки, с их функциями.
1. HULK (Король невыносимой нагрузки HTTP)
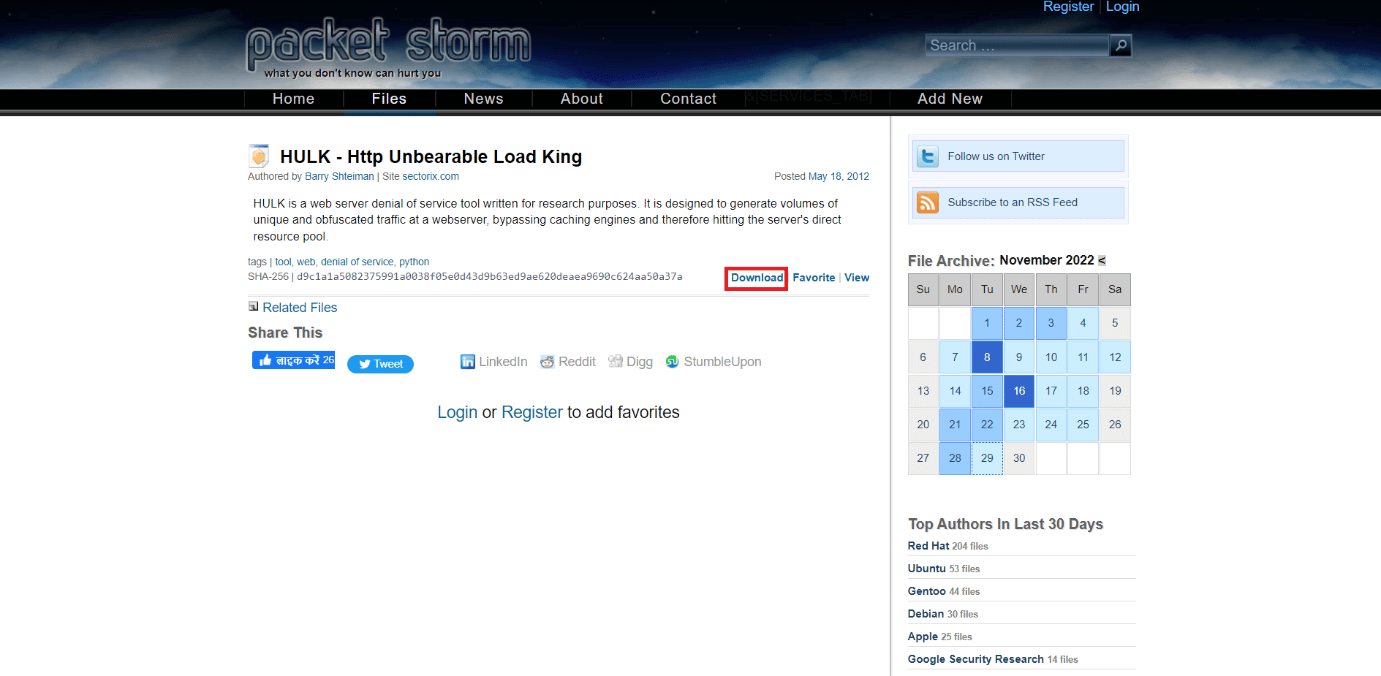
Этот инструмент отправляет малоизвестный и уникальный трафик на веб-сервер. Это инструмент атаки типа «отказ в обслуживании», но отправляемый им трафик может быть заблокирован, и злоумышленник может не быть полностью анонимным. ХАЛК претендует на то, чтобы быть созданным только для исследовательских целей, хотя его можно использовать не только для исследовательских целей.
- На целевой веб-сервер генерируется большой объем уникального трафика.
- Труднее обнаружить, но не невозможно.
- Поражает непосредственно пул ресурсов сервера, минуя механизм кэширования.
2. Молот Тора
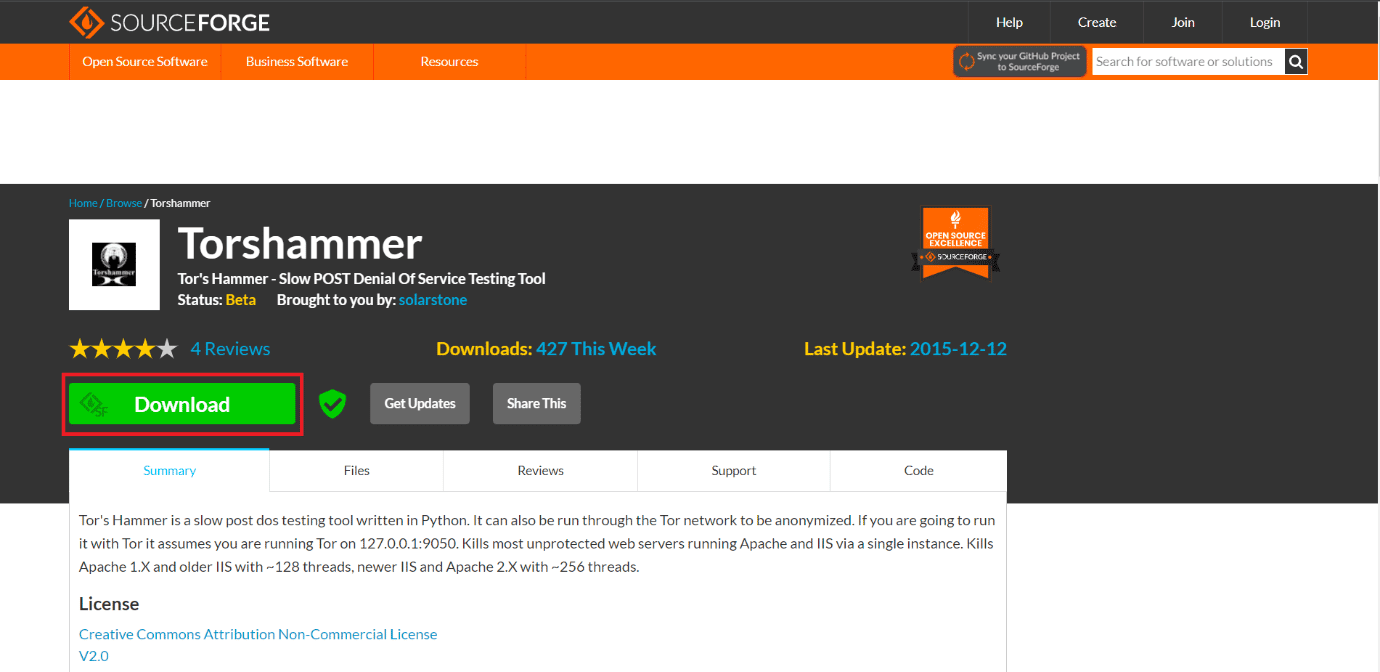
Лучше всего использовать его с сетью Tor, чтобы оставаться неопознанным при проведении DDoS-атаки. Чтобы использовать его с сетью Tor, используйте этот адрес 127.0.0.1:9050. Молот Тора создан для целей тестирования, но его можно использовать для медленной пост-атаки. Используя Tor’s Hammer, пользователь может атаковать серверы IIS и Apache.
- Специализируется на анонимных атаках.
- Также используется для проведения демонстрационных атак пентестерами на структуры безопасности.
- Работает на уровне 7 модели OSI.
3. Слоулорис
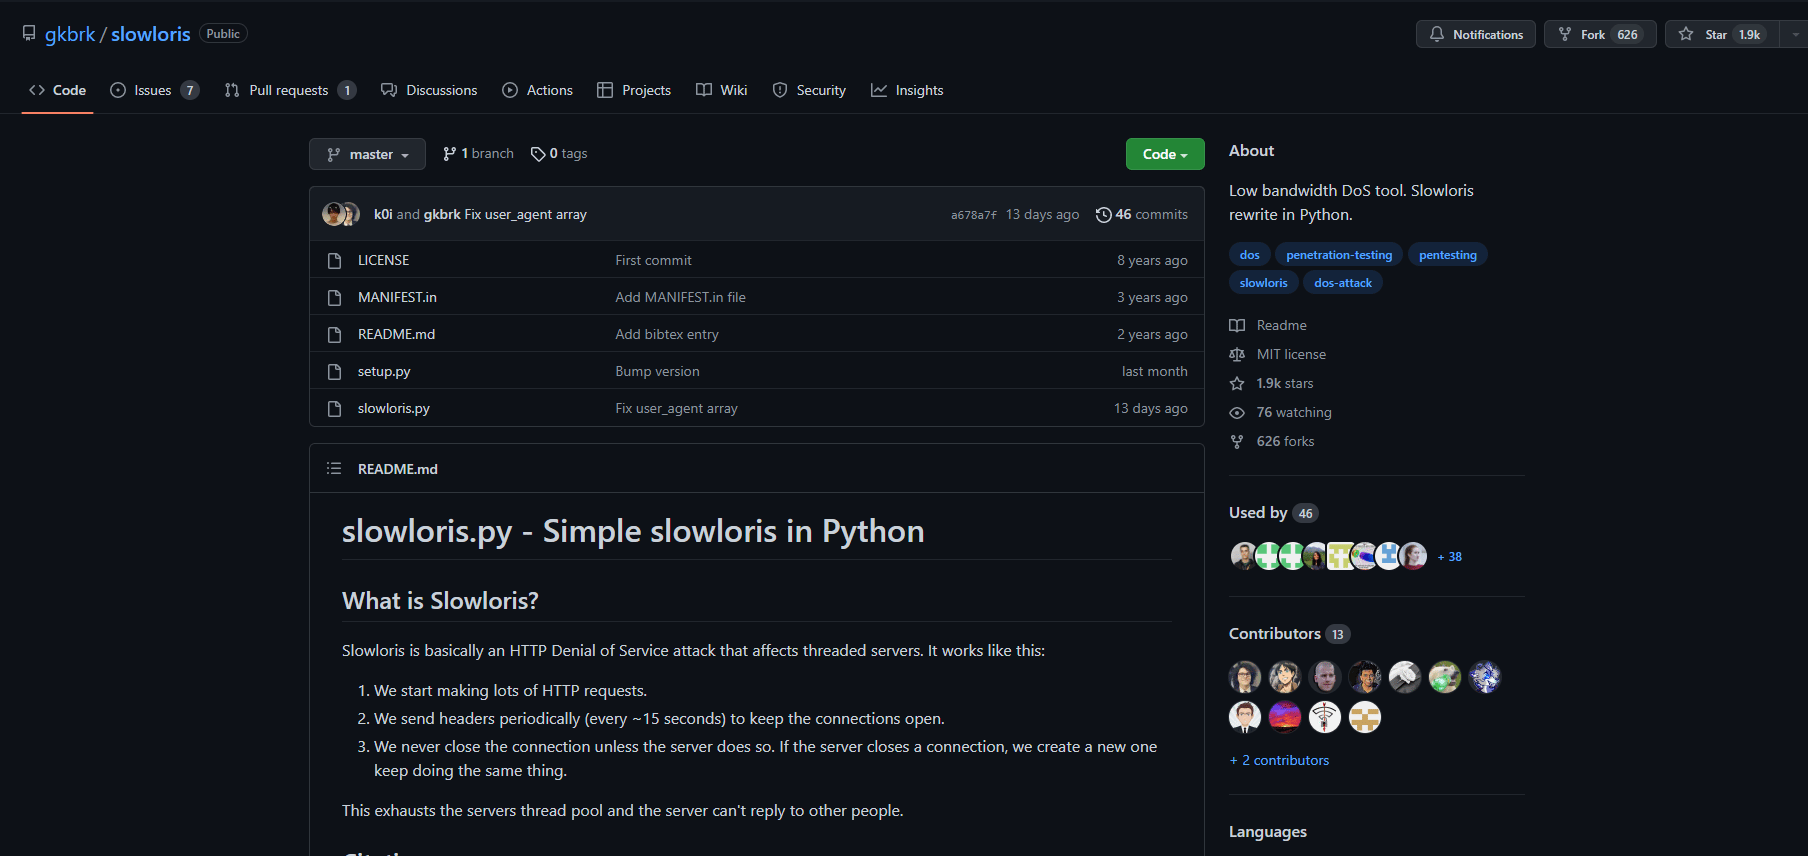
Слоулорис представляет собой многоуровневое приложение, которое атакует многопоточные серверы, используя частичные HTTP-запросы для открытия соединений между целевым веб-сервером и отдельным компьютером, после чего соединения остаются открытыми в течение более длительного времени, чтобы заполнить и замедлить целевые серверы трафиком.
- Проводите атаки, отправляя законные HTTP-запросы.
- Может поддерживать соединение с сервером-жертвой столько времени, сколько это необходимо.
- Требуется минимальная пропускная способность на целевом веб-сервере.
4. LOIC (низкоорбитальная ионная пушка)
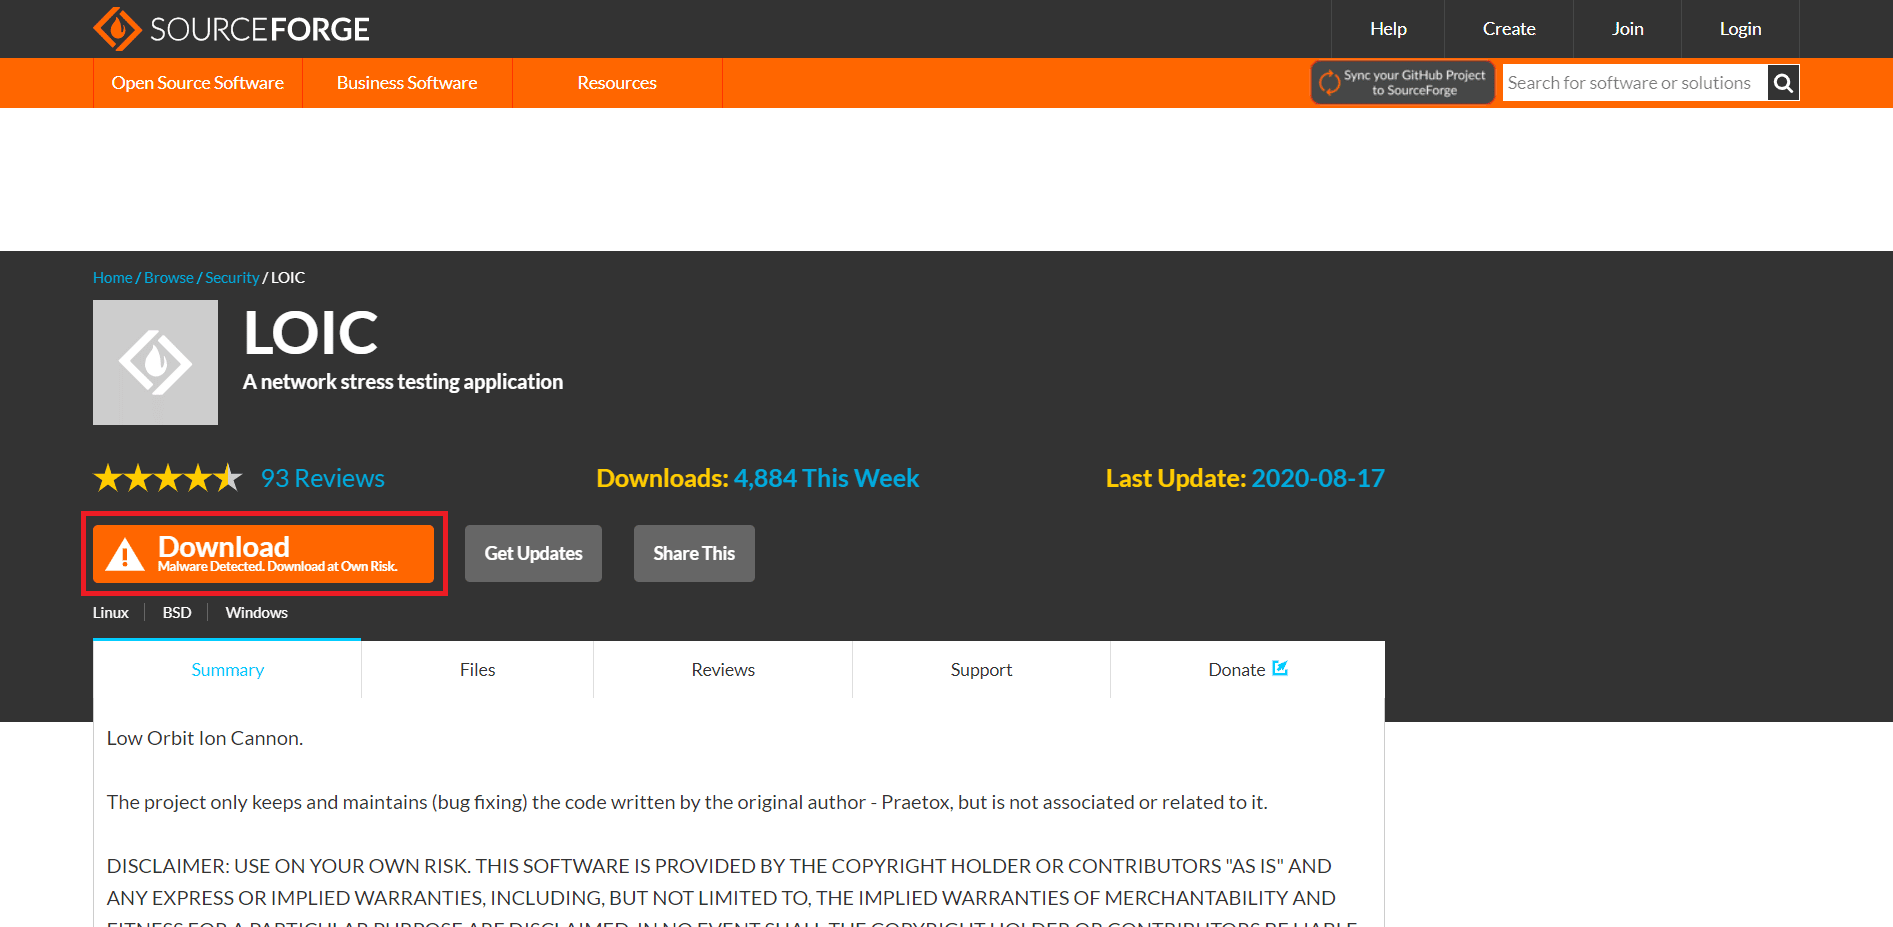
LOIC или низкоорбитальная ионная пушка — популярный инструмент и один из лучших онлайн-инструментов для DDoS-атак. Интерфейс очень прост в использовании, и LOIC отправляет запросы HTTP, UDP и TCP на серверы. Это эффективно в считанные секунды, целевой веб-сайт будет недоступен в течение нескольких секунд после начала атаки, но он не скрывает ваш IP-адрес даже после использования прокси-сервера.
- В основном используется для атаки на небольшие серверы.
- Доступно на Linux, Windows и Android.
- Простота в использовании, несколько шагов, чтобы инициировать атаку.
5. РУДИ (RU-Dead-Yet)
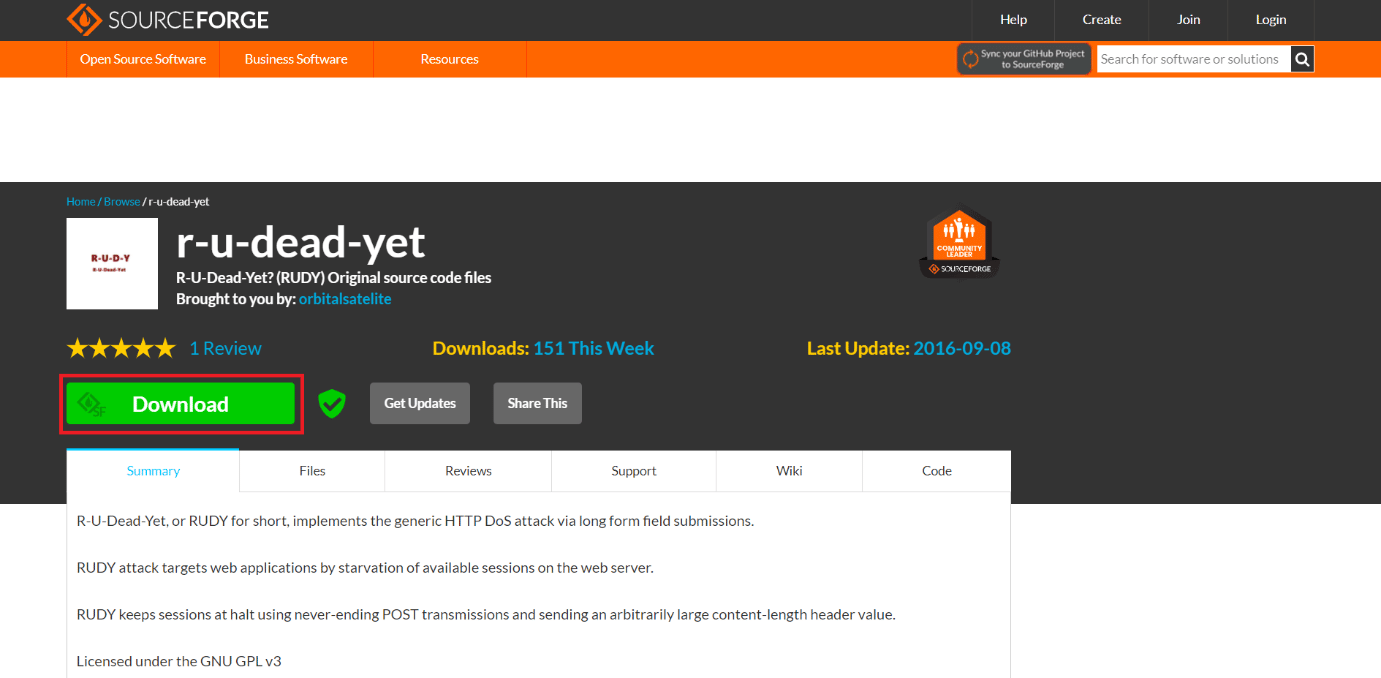
РУДИ автоматически просматривает целевой DDoS-сайт и находит встроенные веб-формы. Он выполняет только короткие медленные DDoS-атаки уровня 7, которые реализуются с использованием длинных полей, которые генерируют низкую и медленную скорость трафика.
- Трудно обнаружить.
- Интерактивное консольное меню.
- Работает в медленном темпе.
6. Пилорис
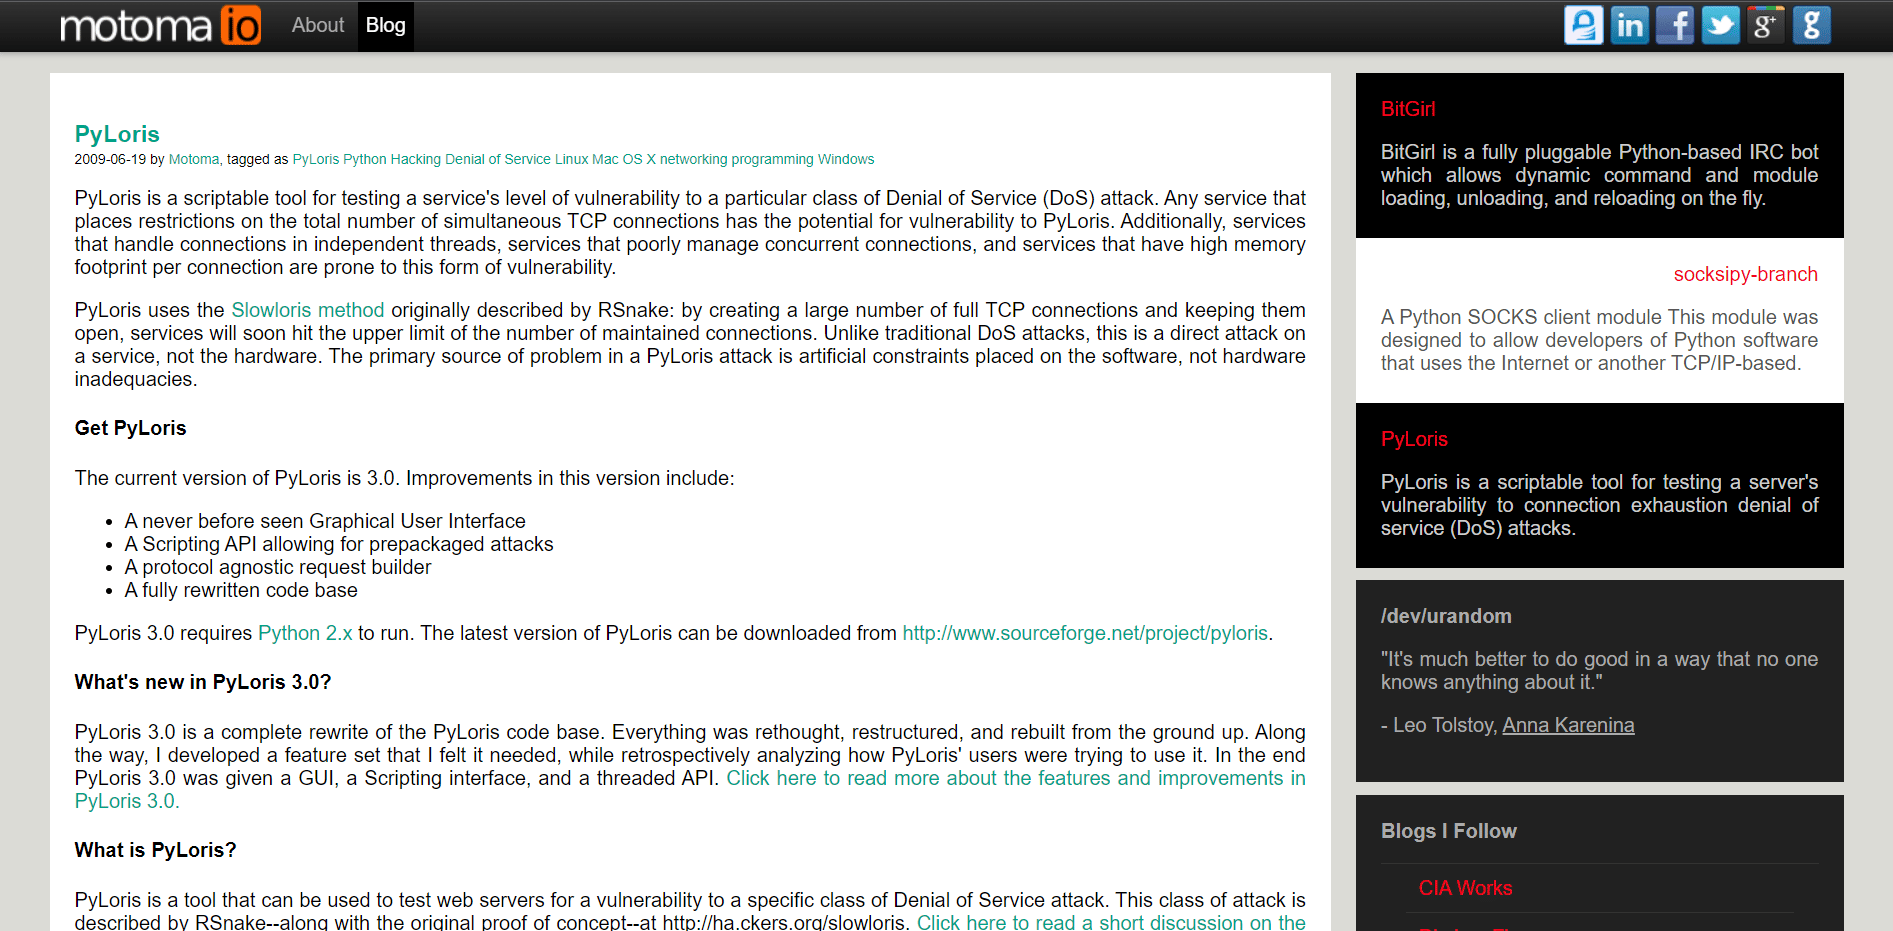
Пилорис — это инструмент для проверки уязвимости сервера к исчерпанию соединения с использованием общего количества одновременных TCP-соединений, если есть ограничение на то же самое. Службы, которые занимают много памяти на одно соединение или обрабатывают соединение в независимых потоках, чаще всего подвержены этой форме уязвимости.
- Атаки могут быть совершены на SMTP, HTTP, FTP, Telnet и IMAP.
- Интерактивный и удобный интерфейс после установки.
- Использует прокси SOCK и соединения SSL.
7. DDOSIM (распределенный симулятор отказа в обслуживании)
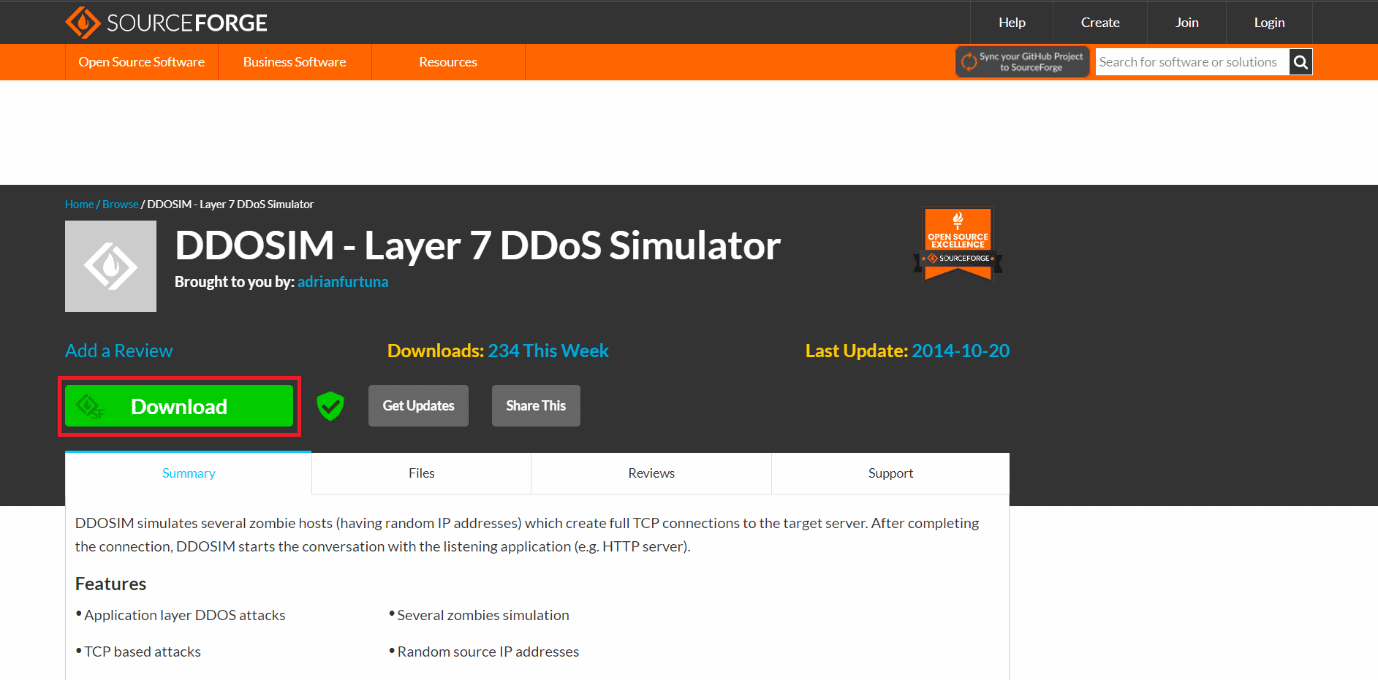
ДДОСИМ заключается в имитации DDoS-атаки как на сайте, так и в сети. Он атакует сервер, копируя различные хосты-зомби, после чего эти хосты устанавливают полное TCP-соединение с сервером или сетью.
- HTTP DDoS-атаки могут быть выполнены с использованием действительных запросов.
- DDoS-атаки могут быть совершены с использованием недействительных запросов.
- Работает на Linux и Windows.
8. Давосет
Давосет используется для проведения атак на веб-сайты путем получения доступа через другие сайты. Этот конкретный метод в последнее время используется хакерами для злонамеренной деятельности в Интернете. Этот инструмент поможет вам легко проводить DDoS-атаки.
- Обеспечивает поддержку файлов cookie.
- Бесплатное программное обеспечение, предоставляющее пользовательский интерфейс командной строки для совершения атаки.
- Проводит атаку с использованием внешних сущностей XML.
9. Золотой глаз
Золотой глаз Инструмент проводит атаку, отправляя HTTP-запрос на целевой сервер. Он использует все сокеты HTTP/S, имеющиеся на целевом сервере, для DDoS-атаки.
- Рандомизирует GET, POST для получения смешанного трафика.
- Написано на Питоне.
- Легко использовать.
10. HTTP-ОТПРАВКА OWASP
HTTP-сообщение Open Web Application Security Project (OWASP) помогает вам проверить сетевую производительность ваших веб-приложений. Это позволяет вам составить отказ в обслуживании с одной DDoS-машины онлайн.
- Пользователи могут выбирать мощность сервера.
- Бесплатное использование даже в коммерческих целях.
- Позволяет пользователю тестировать атаки на прикладном уровне.
11. ХОИК
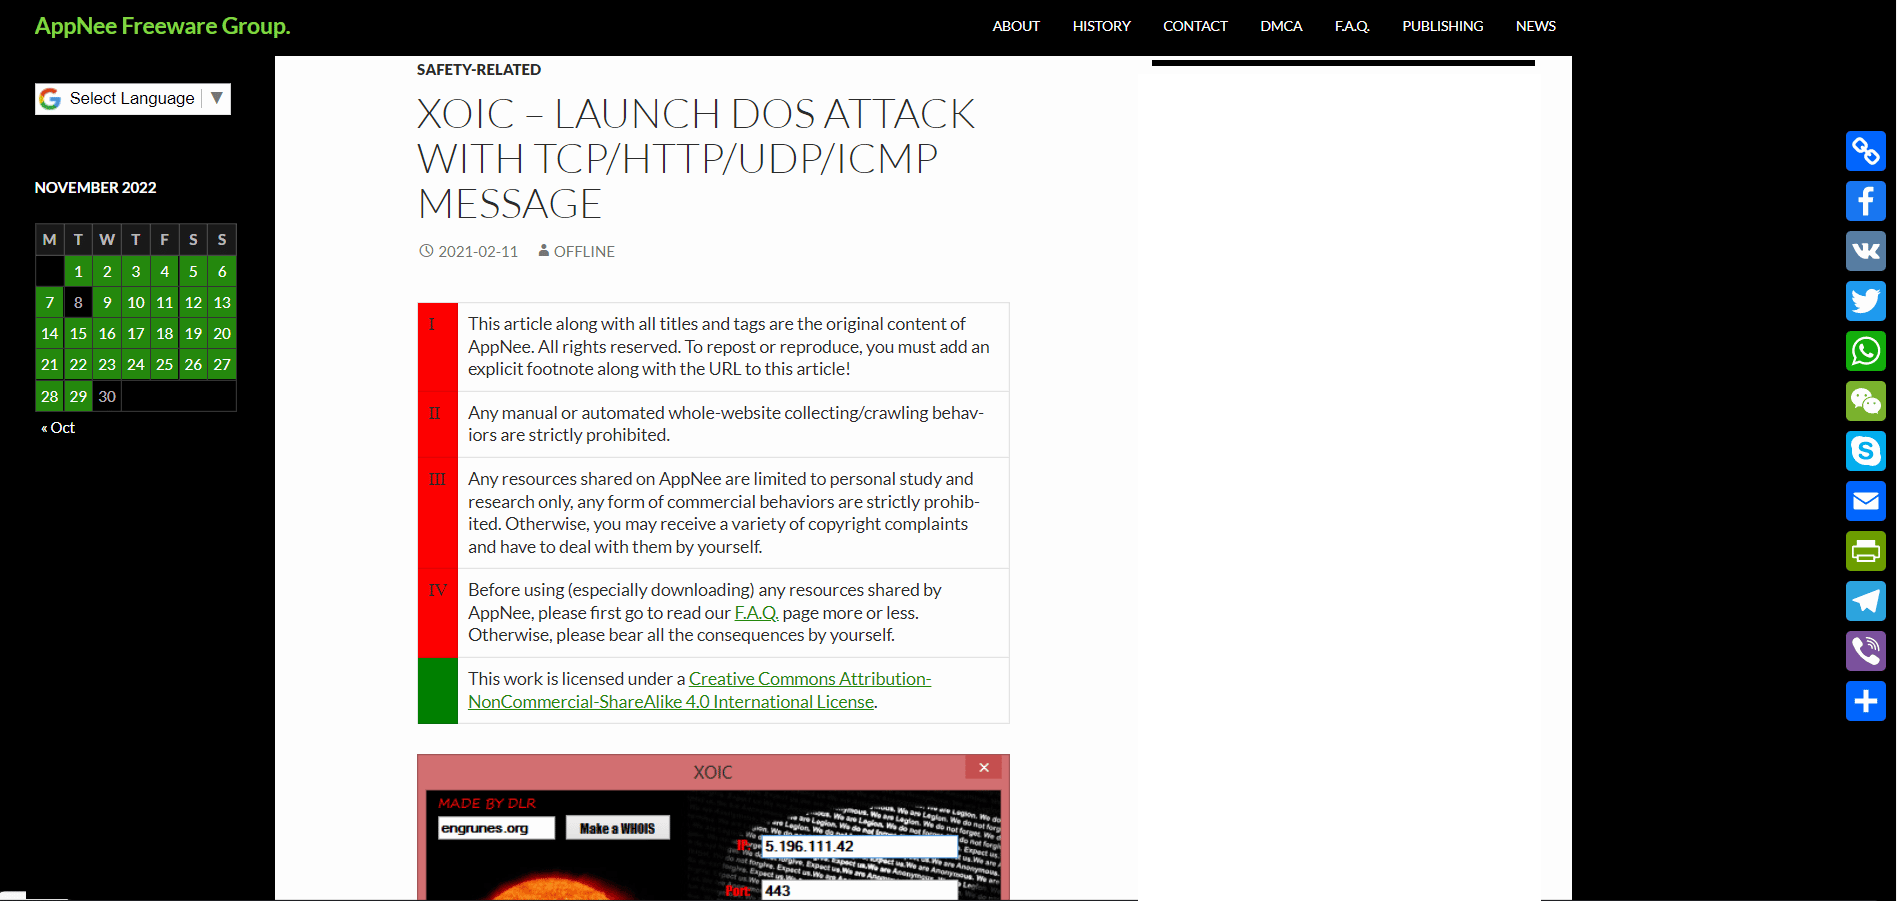
Хоик это инструмент, который проводит атаки на небольшие веб-сайты с использованием сообщений TCP, UDP. Атаки Xoic легко обнаруживаются и блокируются.
- Поставляется с тремя режимами для атаки.
- Очень прост в использовании.
- Выполняет DoS-атаки с помощью сообщений ICMP, UDP, HTTP или TCP.
12. HOIC (высокоорбитальная ионная пушка)
Высокоорбитальная ионная пушка (HOIC) это инструмент, который был выпущен для замены LOIC. Он может проводить 256 одновременных сеансов атаки одновременно. Заполнение целевой системы ненужными запросами, чтобы законный запрос не мог быть обработан.
- Полностью бесплатное использование.
- Доступно для Windows, Mac и Linux.
- Разрешить пользователям контролировать атаки с низкими, средними и высокими настройками.
13. Гиены
Гиены позволяет вам производить несколько атак MITM, DoS и DDoS, которые поставляются с кластерным удаленным демоном и интерактивным помощником по атаке.
- Множество функций, таких как переполнение ARP-запросов, отравление ARP-кэша, переполнение ICMP-эхо и т. д.
- Интеллектуальное определение адреса и протокола адреса.
- Умная рандомизация на основе подстановочных знаков.
14. THC-SSL-DOS
THC-SSL-DOS это инструмент, который помогает пользователю успешно провести атаку на целевой веб-сайт, исчерпав все SSL-соединения и отключив сервер жертвы.
- Пользователи могут проверить производительность SSL.
- Также использует функцию безопасного повторного согласования SSL.
- Поддерживает Linux, Windows и macOS.
15. Инструмент сравнительного анализа Apache
Инструмент сравнительного анализа Apache в основном используется для тестирования загрузки серверов путем отправки многочисленных одновременных запросов. Кроме того, его также можно использовать для проведения DDoS-атаки.
- Может протестировать любой HTTP-сервер.
- Отображает результат в конце.
- Поддерживает Windows и macOS.
Лучший инструмент для DDoS-атак для Windows
Все перечисленные выше инструменты являются инструментами DDoS-атаки для Окна. Некоторые из них также доступны в других операционных системах, таких как Linux и macOS.
DDoS-атаки незаконны, но есть способы, которыми они используются для абсолютно законных действий, таких как блокировка вашего собственного сервера или службы, которые вы не хотите привлекать внимание людей в Интернете, и мы надеемся, что ваш запрос на лучшую DDoS-атаку онлайн-инструмент предназначен для хороших и законных целей. Надеюсь, мы ответили на все ваши вопросы, связанные с загрузкой лучшего инструмента DDoS. Дайте нам свои отзывы в комментариях ниже.
Источник: toadmin.ru